Intranet dostępny z internetu czy tylko w sieci firmowej? Jak wybrać model dostępu
Intranet dostępny z internetu wymaga konta dla każdego, kto ma z niego korzystać. Intranet tylko w sieci firmowej może działać bez logowania, ale wtedy wszyscy widzą to samo, nikt nie potwierdzi przeczytania komunikatu, a wniosku nie da się przypisać do osoby. O wyborze decyduje więc tożsamość użytkownika: czy intranet ma wiedzieć, kto czyta i kto składa wniosek.
Ten tekst jest dla osób z IT i HR w firmach z kilkoma zakładami, w których część ludzi pracuje na hali albo w magazynie, bez komputera i bez służbowego maila. Tę decyzję radzimy podjąć przed wyborem dostawcy. Od niej zależą integracje i to, kto po waszej stronie będzie zarządzał kontami.
W tym artykule:
- Dwie decyzje ukryte w jednym pytaniu
- Wariant 1: sieć firmowa bez logowania
- Wariant 2: sieć firmowa z logowaniem
- Wariant 3: intranet dostępny z internetu, z logowaniem
- Co zrobić z pracownikami spoza Active Directory
- Jak podjąć decyzję
- FAQ
Dwie decyzje ukryte w jednym pytaniu
Pytanie „internet czy sieć firmowa” łączy dwie osobne sprawy. Pierwsza to miejsce: skąd da się otworzyć intranet. Druga to tożsamość: czy system wie, kto go otworzył. Z tego wychodzą trzy warianty, które da się sensownie wdrożyć.
| Sieć firmowa, bez logowania | Sieć firmowa, z logowaniem | Internet, z logowaniem | |
|---|---|---|---|
| Treści tylko dla wybranego działu albo zakładu | nie | tak | tak |
| Potwierdzenie przeczytania komunikatu | nie | tak | tak |
| Wnioski i formularze z danymi zgłaszającego | nie | tak | tak |
| Dostęp z prywatnego telefonu spoza zakładu | nie | przez VPN albo proxy | tak |
| Kto zakłada konta | nikt | IT i HR | IT i HR |
Czwarta kombinacja, internet bez logowania, to zwykła strona publiczna. Do treści wewnętrznych się nie nadaje. VPN do intranetu bez logowania też odradzamy: rozdajecie dostęp do sieci firmowej ludziom, których intranet i tak nie rozpoznaje.
Wariant 1: sieć firmowa bez logowania
To najprostszy start. Intranet stoi na serwerze w firmie, komputer na hali albo w pokoju socjalnym otwiera go w przeglądarce i nikt nie musi pamiętać hasła.
Ograniczenie wynika z tego, jak działają uprawnienia. W Drupalu, na którym zbudowany jest Open Intranet, wszyscy niezalogowani mają jedną rolę, anonymous, a uprawnienia nadaje się rolom. Każdy niezalogowany widzi więc dokładnie to samo. Intranet nie odróżni brygadzisty z zakładu A od księgowej z centrali.
W praktyce wychodzą z tego trzy ograniczenia:
- Komunikat dla jednego zakładu zobaczą wszystkie zakłady.
- Nie sprawdzicie, kto przeczytał nową procedurę BHP. Raport obowiązkowej lektury pokazuje, kto przeczytał, kiedy i kto jeszcze nie. Bez logowania nie ma tam nazwisk.
- Formularz przyjmie zgłoszenie od każdego, kto wpisze dowolne imię. Wniosku z akceptacją przełożonego na tym nie zbudujecie.
Jedno z obejść to osobna strona dla każdej spółki albo zakładu i link rozesłany tylko jej ludziom. Porządkuje to treści, ale ich nie chroni. Link da się przesłać dalej, a system nadal nie wie, kto go otworzył.
Osobna sprawa to bezpieczeństwo. Model zero trust, opisany przez NIST w 2020 roku w publikacji SP 800-207, zakłada, że samo położenie urządzenia w sieci lokalnej nie daje żadnego zaufania. Intranet w sieci wewnętrznej też trzeba aktualizować i chronić.
Ten wariant ma sens, gdy intranet ma być tablicą ogłoszeń dla całej firmy: newsy, kalendarz wydarzeń, regulaminy jawne dla wszystkich pracowników.
Wariant 2: sieć firmowa z logowaniem
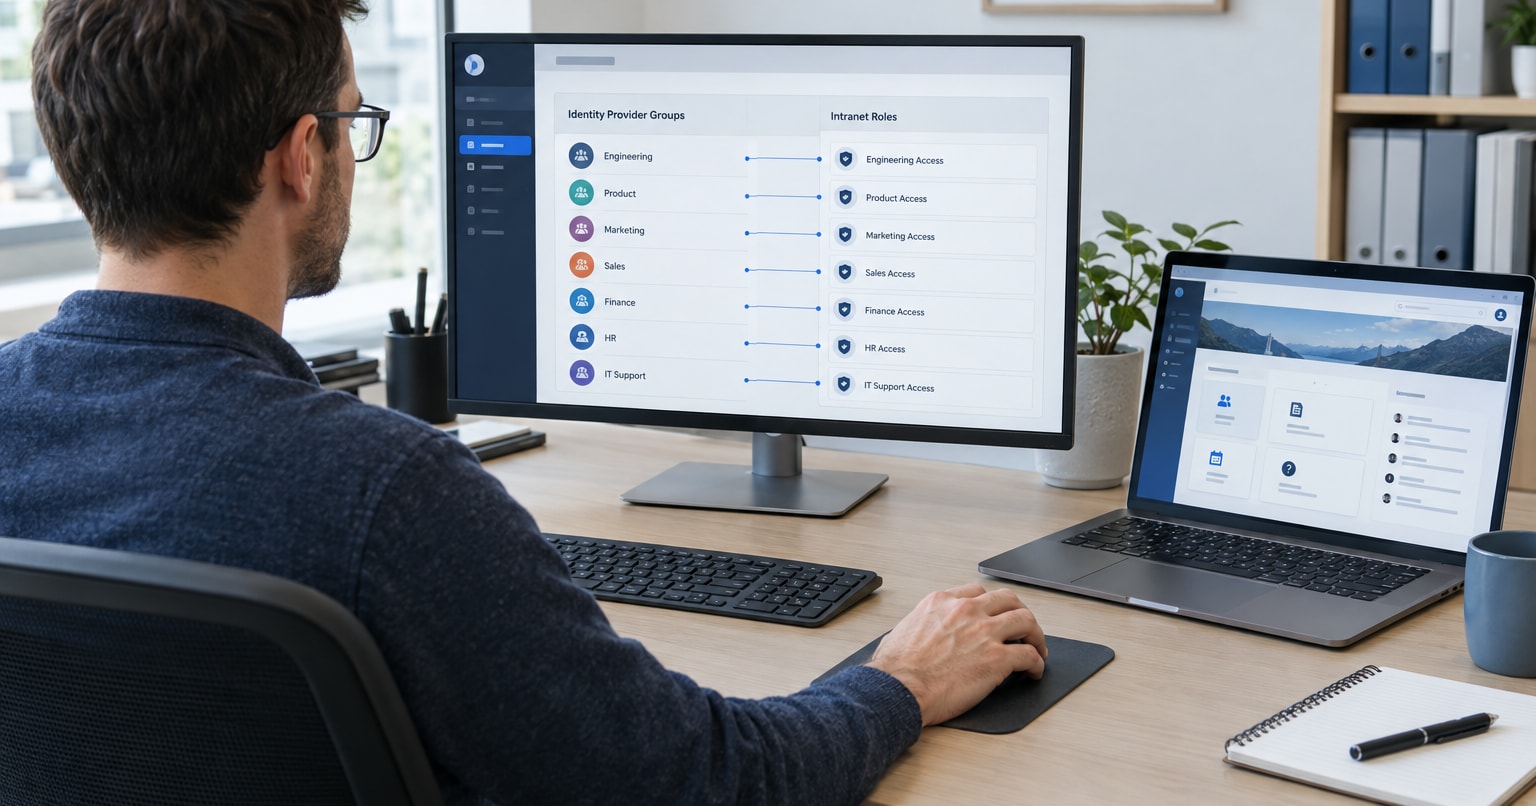
Intranet zostaje na serwerze w firmie, ale każdy się loguje. Ludzie z Active Directory używają konta firmowego, bez osobnego hasła do intranetu. Open Intranet łączy się z Active Directory, LDAP i SAML/OpenID Connect. Synchronizuje użytkowników, grupy i atrybuty, takie jak dział, stanowisko, biuro i przełożony, a grupy z AD można przypisać do ról w intranecie. Dzięki temu ogłoszenie dla zakładu A trafia tylko do ludzi z grupy tego zakładu.
Szczegóły integracji z Microsoft 365 i systemami HR opisaliśmy w tekście Integracje intranetu: SSO, systemy HR i Microsoft 365.
Takiego intranetu nie otworzycie z domu ani z prywatnego telefonu, dopóki nie zapewnicie dostępu z zewnątrz. Klasyczna droga to VPN. Jeśli macie Microsoft Entra ID, jest też application proxy. Entra publikuje aplikację, która stoi w waszej sieci, użytkownik loguje się w Entra, zanim ruch do niej dotrze, a na firewallu nie otwieracie portów przychodzących.
Ten wariant pasuje firmom, które i tak trzymają systemy u siebie. Open Intranet instalujemy na infrastrukturze klienta, także w sieciach zamkniętych.
Wariant 3: intranet dostępny z internetu, z logowaniem
U większości naszych klientów intranet działa na subdomenie dostępnej z internetu. To zwykle organizacje rozproszone, a logowanie idzie przez SSO od Microsoftu albo Google. Nikt z zewnątrz nie założy sobie konta, bo nie ma formularza rejestracji.
Przykład to Anthony Veder, armator przewożący skroplone gazy. Z intranetu korzystają pracownicy w biurach i na statkach, a logują się kontami firmowymi przez Okta z LDAP.
Ten wariant daje pracownikom najwięcej swobody. Do intranetu można zajrzeć z telefonu w drodze do pracy, bo Open Intranet działa w zwykłej przeglądarce mobilnej i nie trzeba instalować aplikacji. Więcej o projektowaniu pod telefon piszemy w tekście o intranecie mobile-first.
Ceną jest tempo utrzymania. Intranet w sieci firmowej też trzeba aktualizować, ale aplikację widoczną z internetu trzeba łatać zaraz po publikacji poprawki. Drupal Security Team publikuje je w stałych oknach: dla modułów co środę, dla rdzenia raz w miesiącu, między 16:00 a 22:00 UTC, czyli w Polsce wieczorem. Ustalcie z góry, kto w środę wieczorem albo w czwartek rano sprawdza wydania i wdraża poprawki.
Co zrobić z pracownikami spoza Active Directory
Naszym zdaniem w firmach produkcyjnych o wyborze przesądzają ludzie spoza Active Directory. Pracownicy biurowi są w AD i ich kontami zajmuje się IT. Część ludzi z hali i magazynu nie ma stałego komputera, a e-mail do nich nie dociera. Jeśli nie mają też konta w AD, a w wariancie 2 albo 3 mają korzystać z intranetu, potrzebują kont. Widzimy trzy drogi: dwie z kontami i jedną, w której ci ludzie zostają poza intranetem.
Pracownik bez komputera i bez telefonu służbowego zaloguje się na wspólnym komputerze w zakładzie albo na prywatnym telefonie. Przy wspólnym komputerze pilnujcie wylogowania po zmianie. Używanie prywatnych telefonów do spraw służbowych skonsultujcie z HR i prawnikiem, zanim wpiszecie je do procesu.
Konta w Microsoft Entra ID
Entra ID ma logowanie dla pracowników pierwszej linii samym numerem telefonu i kodem SMS, bez loginu i hasła. Każdy użytkownik z włączoną tą metodą musi mieć licencję, na przykład Microsoft 365 F1 albo F3. 1 lutego 2027 roku Microsoft przestanie jednak sam wysyłać SMS-y uwierzytelniające, także te do logowania numerem telefonu. Potem zadziała to tylko z własnym operatorem SMS, a Microsoft zaleca przejście na passkeys. Nie budowalibyśmy dziś na tym nowego procesu.
Konta w intranecie, zakładane przez HR
Druga droga to konta w samym intranecie. Przy wdrożeniu zakładamy je z pliku CSV przygotowanego przez HR. Open Intranet jest darmowy i nie liczy opłat za użytkownika, więc kilkaset dodatkowych kont nie generuje opłat licencyjnych.
Trzeba za to ustalić proces. Kto zakłada konto nowej osobie? Kto blokuje je w dniu odejścia? Czy kolejne importy mają aktualizować istniejące konta i po którym polu rozpoznajecie tę samą osobę, skoro nie ma maila? Da się to zrobić na przykład po numerze telefonu, a szczegóły ustalamy przy wdrożeniu.
Naszym zdaniem to zadanie dla HR, bo IT tych ludzi zwykle nie widzi w swoich systemach. Jeśli w firmie działa kilka systemów kadrowych, jeden wspólny plik bywa prostszy niż integracja z każdym z nich.
Bez kont: komunikaty SMS i e-mail
Trzecia droga zostawia tych ludzi bez kont. Open Intranet ma bazę kontaktów spoza intranetu: importujecie ją z CSV, dzielicie na działy i wysyłacie wiadomości SMS-em albo mailem. Tak zrobiliśmy u jednego z klientów. Pracownicy produkcji nie mieli kont i dostawali jednostronne komunikaty SMS.
To wystarcza do ogłoszeń. Wniosku w ten sposób nikt nie złoży, bo intranet nie wie, kto odpowiada.
Jak podjąć decyzję
Zanim wybierzecie dostawcę, odpowiedzcie sobie na pięć pytań:
- Czy ktokolwiek ma składać w intranecie wnioski albo formularze ze swoimi danymi? Jeśli tak, potrzebujecie logowania.
- Czy część treści jest tylko dla jednego zakładu, spółki albo działu? To też wymaga logowania.
- Czy musicie wykazać, kto zapoznał się z procedurą? Raport obowiązkowej lektury działa tylko z kontami.
- Czy ludzie mają zaglądać do intranetu spoza zakładu, z prywatnych telefonów? Wtedy wariant 3 albo wariant 2 z VPN lub application proxy.
- Kto po waszej stronie będzie zakładał i usuwał konta ludziom spoza Active Directory i czy ta osoba się na to zgodziła?
Jeśli na cztery pierwsze pytania odpowiadacie „nie”, wariant 1 wystarczy na start. Przy choćby jednym „tak” zaczynacie od wariantu 2 albo 3.
Między wariantem 2 a 3 wybieracie według dwóch rzeczy. Jeśli z zewnątrz mają wchodzić głównie ludzie z biura, a macie już VPN albo Entra ID, naszym zdaniem wariant 2 wystarczy. Jeśli z telefonów ma korzystać hala, wariant 3 jest prostszy dla ludzi, ale potrzebujecie kogoś, kto w każdą środę sprawdzi poprawki bezpieczeństwa.
FAQ
Czy intranet w sieci firmowej jest bezpieczniejszy niż dostępny z internetu?
Sieć firmowa sama nie zapewnia bezpieczeństwa, bo według NIST SP 800-207 położenie w sieci lokalnej nie oznacza zaufania. Intranet w sieci firmowej jest za to niewidoczny z zewnątrz, dopóki nie otworzycie go przez VPN albo application proxy, a wtedy ruch też przechodzi przez logowanie.
Czy pracownik może logować się do intranetu z prywatnego telefonu?
Tak, jeśli intranet jest dostępny z internetu albo przez VPN lub application proxy. Open Intranet działa w przeglądarce mobilnej i nie wymaga instalowania aplikacji.
Czy da się zmienić model dostępu po wdrożeniu?
Da się, ale zmiana dotyka kont, ról i procesu aktualizacji. Radzimy od początku podzielić treści według zakładów i działów, a w wariancie 2 albo 3 od razu założyć grupy, nawet jeśli na start wszyscy widzą wszystko.
Ile kosztują dodatkowe konta dla pracowników hali?
Licencja Open Intranet nie zależy od liczby użytkowników, bo produkt jest darmowy i open source. Opłaty mogą się pojawić po stronie dostawcy tożsamości. Przy logowaniu SMS w Entra ID, które od 1 lutego 2027 będzie wymagać własnego operatora SMS, każdy użytkownik z włączoną tą metodą potrzebuje licencji.
Chcecie sprawdzić te warianty na własnej instancji?
Open Intranet tworzymy i rozwijamy w Droptica. Ma grupy z ograniczonym dostępem i raport obowiązkowej lektury.
Zamówcie pisemną wycenę Open Intranet i dołączcie odpowiedzi na pięć pytań z tego tekstu. Na tej podstawie rozpiszemy, który model dostępu i jaki sposób zakładania kont pasuje do waszych zakładów i ile będzie kosztować wdrożenie.