Extranet dla partnerów: agenci i wolontariusze w osobnych grupach
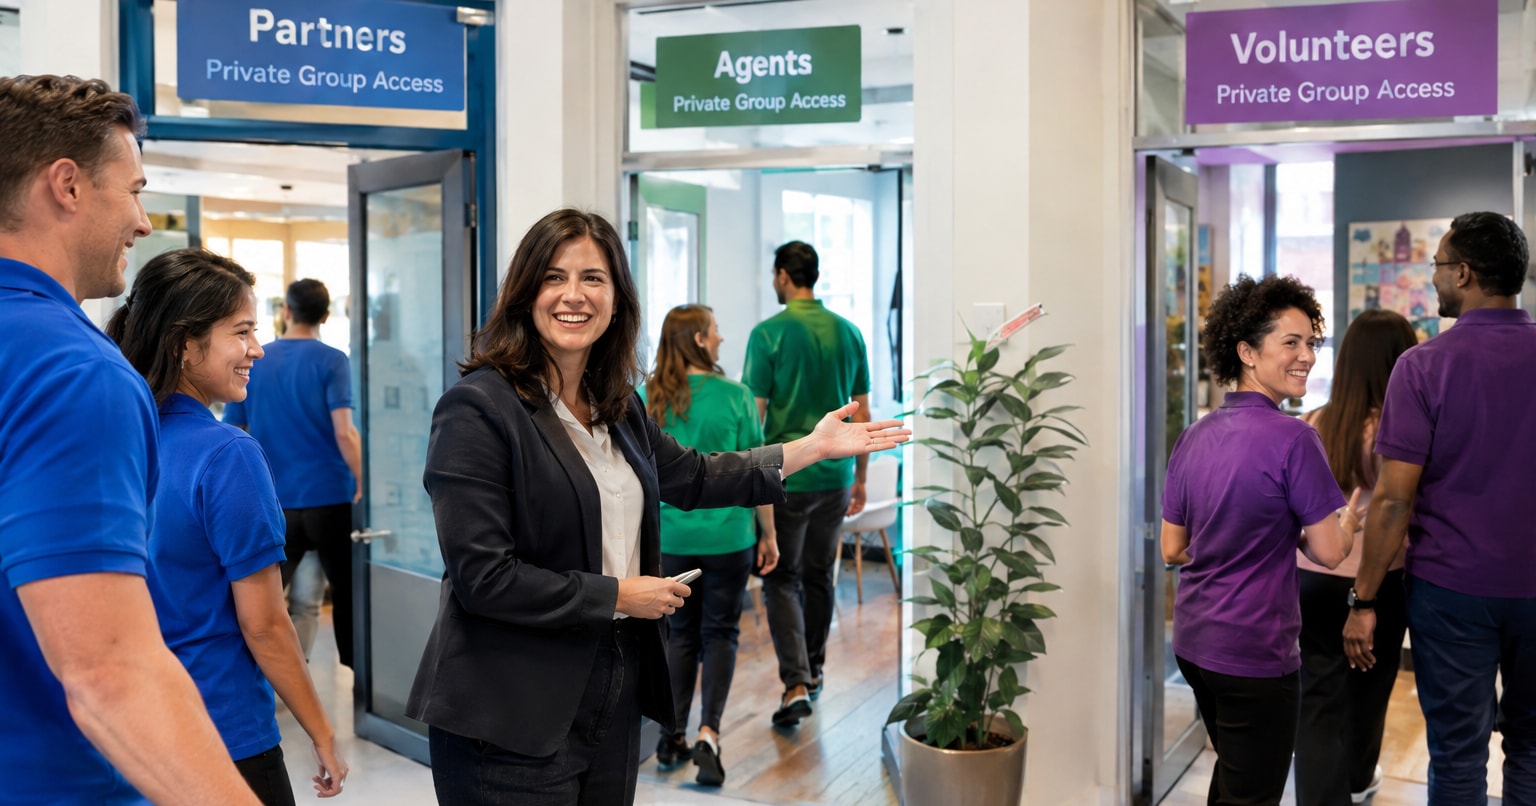
Partnerzy, agencje, agenci i wolontariusze mogą korzystać z jednego intranetu, nie widząc się nawzajem. Ta separacja musi jednak sięgać dalej niż nawigacja. Treści, pliki, katalogi, wyszukiwarka i powiadomienia — wszystkie potrzebują kontroli dostępu.
Extranet dla partnerów daje każdemu zewnętrznemu zespołowi użyteczne miejsce, w którym znajdzie swoje informacje i będzie współpracować z Twoją organizacją. W Open Intranet możesz zacząć od skonfigurowania istniejących mechanizmów kontroli dostępu, a dodatkowe moduły Drupala ocenić dopiero wtedy, gdy model współpracy będzie wymagał czegoś więcej.
W praktyce wybierasz między ograniczeniem informacji do wybranych odbiorców a tworzeniem przestrzeni roboczych z własnymi rolami członków i zakresami odpowiedzialności. Zacznij od prostszego podejścia, które spełnia Twoje potrzeby, a potem przetestuj granice w całym doświadczeniu pracowników i partnerów.
W tym artykule:
- Co powinna widzieć każda grupa zewnętrzna?
- Jak dać osobom zewnętrznym właściwy dostęp?
- Jak sprawić, by agencje nie widziały siebie nawzajem?
- Co zrobić z personelem partnera, który zmienia się co miesiąc?
- Czy wrażliwe pliki mogą zostać w systemie źródłowym?
- Czy strona publiczna i extranet powinny być rozdzielone?
- Co jest wbudowane, co wymaga konfiguracji, a co prac na zamówienie?
- Gotowy, by zacząć?
Co powinna widzieć każda grupa zewnętrzna?
Zacznij od macierzy dostępu, a nie od listy funkcji portalu. Dzięki temu HR, komunikacja wewnętrzna i IT mają wspólną definicję tego, kto może widzieć każdą przestrzeń, dokument, dyskusję, profil członka i kontakt wewnętrzny. Pomaga to też uniknąć poprawek, gdy różne zespoły różnie rozumieją słowo „prywatne”.
Poniżej hipotetyczny punkt wyjścia:
| Grupa | Dozwolone treści | Widoczne osoby |
|---|---|---|
| Upoważnieni administratorzy wewnętrzni | Przestrzenie potrzebne do ich zadań | Członkowie potrzebni do administracji |
| Partner A | Przestrzeń partnera A i zatwierdzone zasoby wspólne | Członkowie partnera A i przypisane osoby kontaktowe |
| Partner B | Przestrzeń partnera B i zatwierdzone zasoby wspólne | Członkowie partnera B i przypisane osoby kontaktowe |
| Agenci | Przypisana przestrzeń agencji i zasoby dla agentów | Dozwoleni współpracownicy i kontakty wewnętrzne |
| Wolontariusze | Przypisana przestrzeń i zasoby dla wolontariuszy | Dozwoleni koordynatorzy i inni wolontariusze |
| Wykonawcy tymczasowi | Treści przypisanego projektu w czasie współpracy | Przypisane osoby kontaktowe projektu |
Dla każdego wiersza określ, czy członkowie mogą czytać, dodawać treści, zatwierdzać treści czy zarządzać członkostwem. To różne uprawnienia.
Przynależność do organizacji i funkcja odpowiadają na różne pytania. Dwóch koordynatorów z różnych agencji może potrzebować uprawnienia do wgrywania dokumentów. Każdy z nich musi jednak być ograniczony do przestrzeni własnej agencji. Nadanie obu wspólnej roli „koordynator” samo w sobie nie wyznacza tej granicy.
Następnie doprecyzuj, co oznacza „nie mogą się nawzajem widzieć”:
- Izolacja treści: grupy nie mogą otwierać dokumentów ani dyskusji innych grup.
- Izolacja wykrywania: grupy nie mogą też odkryć nazw, członków, profili ani aktywności innych grup.
Drugi wymóg jest bardziej rygorystyczny. Nazwa grupy w filtrze albo nazwisko autora w wynikach wyszukiwania mogą go naruszyć, nawet jeśli sam dokument pozostaje niedostępny.
Jak dać osobom zewnętrznym właściwy dostęp?
Zacznij od ludzi, którym chcesz służyć, i informacji potrzebnych każdej grupie. Personel partnera może potrzebować wspólnych instrukcji i własnych dokumentów projektowych; wolontariusze — wskazówek dla przypisanej lokalizacji. Ich konta powinny wynikać z tych zadań, a nie automatycznie dostawać taki sam dostęp jak pracownicy wewnętrzni.
Budżet wdrożenia obejmuje pracę nad skonfigurowaniem i utrzymaniem tego doświadczenia: ustawienie dostępów, hosting, wsparcie i ewentualne dodatkowe integracje. Kluczowa decyzja dotyczy tego, jak portal ma działać dla każdej grupy odbiorców, a nie tego, jak kupować licencje Drupala na użytkownika.
Drupal zapewnia jako podstawę konta użytkowników, role i uprawnienia. Użytkownicy zewnętrzni nie muszą mieć firmowych skrzynek pocztowych, ale ich metoda logowania i adres kontaktowy muszą spełniać Twoje zasady dotyczące tożsamości i odzyskiwania konta.
Kontrolowany proces wdrażania nowych osób powinien łączyć utworzenie konta z zatwierdzeniem i przypisaniem do grupy:
- Wewnętrzny opiekun wnioskuje o dostęp dla konkretnej, imiennie wskazanej osoby albo go zatwierdza.
- Konto jest tworzone w uzgodnionym procesie tożsamości.
- Osoba zostaje członkiem zatwierdzonej przestrzeni organizacji lub projektu.
- System nadaje tylko uprawnienia wymagane przez to członkostwo.
- Opiekun zapisuje, tam gdzie to potrzebne, datę przeglądu dostępu albo datę jego zakończenia.
Zatwierdzenie pracownika partnera A powinno na przykład dawać dostęp do przestrzeni partnera A, a nie do ogólnej strefy dla użytkowników zewnętrznych z materiałami wszystkich partnerów.
Publiczna rejestracja nie może pozwalać nikomu na wybranie organizacji i samodzielne nadanie sobie dostępu. Zaproszenia, zatwierdzenia, przypisanie do grup i wymagania uwierzytelniania zależą od wybranych modułów i konfiguracji. Sam system kont Drupala nie jest kompletnym procesem obsługi dostępu zewnętrznego.
Jak sprawić, by agencje nie widziały siebie nawzajem?
Wbuduj granicę w kontrolę dostępu, a następnie przetestuj każde miejsce, w którym mogą pojawić się informacje.
Zacznij od Open Intranet Access
Open Intranet Access zapewnia OI Groups i ograniczenia na poziomie pojedynczych elementów. Administratorzy zarządzają członkostwem i w zakładce „Access” wybierają grupy lub pojedynczych użytkowników, którzy mogą widzieć obsługiwane treści. To punkt wyjścia do rozdzielenia odbiorców, a nie coś, co trzeba zbudować od zera na czystym Drupalu.
W hipotetycznym portalu partnerskim utwórz osobne grupy odbiorców dla partnera A i partnera B, przypisz do nich imienne konta i skonfiguruj każdą kolekcję dla właściwych czytelników. Zasoby wspólne testuj osobno od materiałów konkretnego partnera.
Przewodnik po administrowaniu dokumentami wskazuje, że Access jest włączony w domyślnej instalacji. Ograniczenia i tak trzeba skonfigurować: element bez ograniczeń wraca do zwykłych uprawnień do przeglądania. Uprawnienia na poziomie folderu i dokumentu łączą się jako suma, więc dodanie uprawnienia na poziomie dokumentu może rozszerzyć dostęp, zamiast zawęzić dostęp odziedziczony. Sprawdź też wyjątki dla właścicieli i administratorów.
Dodaj Group, gdy potrzebujesz odpowiedzialności w ramach przestrzeni
Dodatkowy moduł Drupala Group obsługuje zbiory użytkowników i treści z uprawnieniami ograniczonymi do danej grupy. To opcja na sytuację, gdy na przykład partner potrzebuje członków, którzy czytają, i koordynatorów, którzy zarządzają treściami w przestrzeni tego partnera.
Group to dodatkowy moduł, odrębny od OI Groups w Open Intranet. Zanim go wprowadzisz, oceń kompatybilność, integrację z treściami i docelowy model uprawnień. Nie daje on automatycznie silniejszej izolacji, a samo jego włączenie nie ukrywa każdego profilu ani powiadomienia.
Używaj Open Intranet Access do ograniczeń według odbiorców tam, gdzie spełnia wymagania. Group rozważ dla odpowiedzialności przypisanych do grup, a dodatkowe prace wdrożeniowe — dla specjalistycznych procesów. Jeśli zaangażowane są oba systemy dostępu, ustal, jak ich reguły współdziałają, zamiast zakładać, że ich uprawnienia czynią dostęp bardziej restrykcyjnym.
Niezależnie od wybranej drogi sprawdź poniższe warstwy.
Chroń przestrzenie i pliki
Każda zastrzeżona strona, dyskusja i dokument wymaga kontroli autoryzacji opartej na dozwolonym członkostwie użytkownika.
Załączniki potrzebują własnej ochrony. Zastrzeżona strona z publicznie dostępnym linkiem do pliku nie jest prywatną biblioteką dokumentów. Dostęp do pliku musi być sprawdzany także wtedy, gdy ktoś pominie stronę i zażąda pliku bezpośrednio.
Ogranicz wykrywanie osób
Jeśli agencje nie mają wiedzieć o swoim istnieniu, przejrzyj:
- Katalogi użytkowników i listy członków.
- Strony profili i linki do autorów.
- Wyszukiwanie członków i pola z autouzupełnianiem.
- Nazwy grup, filtry i etykiety członkostwa.
- Strumienie aktywności i listy uczestników.
Użytkownik zewnętrzny powinien widzieć tylko osoby, na które pozwala macierz dostępu. Wyłączenie głównego katalogu nie wystarczy, jeśli link do autora komentarza nadal ujawnia pracownika innej agencji.
Sprawdź wyszukiwarkę, powiadomienia i integracje
Wyniki wyszukiwania, powiadomienia e-mail, strumienie aktywności i udostępnione API muszą respektować członkostwo w grupach. Chroniona dyskusja nie powinna pojawić się w e-mailowym podsumowaniu innej grupy.
Uwagi wymaga też cache. Odpowiedź wygenerowana dla partnera A nie może zostać później podana partnerowi B, jeśli zawiera zastrzeżone informacje.
Te kontrole powinny obejmować zarówno treść, jak i metadane. Wynik wyszukiwania, który ukrywa treść dokumentu, ale ujawnia jego poufny tytuł, nadal ujawnia informacje.
Precyzyjnie zdefiniuj anonimowe komentarze
Czasem organizacje chcą, by wolontariusze lub agenci mogli komentować bez pokazywania swojego nazwiska innym uczestnikom. To wymóg odrębny od izolacji grup.
Ustal, kto może zidentyfikować autora. Upoważnieni administratorzy mogą potrzebować tej informacji do moderacji i rozliczalności, a pozostali uczestnicy nie powinni jej widzieć.
Ukrycie wyświetlanego nazwiska nie wystarczy, jeśli link do profilu, powiadomienie lub odpowiedź API identyfikuje osobę. Komentarze anonimowe wobec innych uczestników wymagają potwierdzonego sposobu wdrożenia, a nie założenia, że to zachowanie jest wbudowane.
Na koniec przetestuj wszystko na kontach partnera A i partnera B, na nieprzypisanym koncie zewnętrznym i jako niezalogowany gość. Partner B nie może znaleźć członków ani treści partnera A przez wyszukiwarkę. Skopiowany link do dokumentu partnera A nie może pozwolić partnerowi B pobrać pliku.
Co zrobić z personelem partnera, który zmienia się co miesiąc?
Niech odejścia będą tak przewidywalne jak przyjścia. W przeciwnym razie portal, który startuje z poprawnymi uprawnieniami, stopniowo gromadzi konta osób, które nie potrzebują już dostępu.
Każdej organizacji zewnętrznej przypisz wewnętrznego opiekuna dostępu. Powinien on wiedzieć, kto może wnioskować o członkostwo, kto je zatwierdza i jak zgłaszane są odejścia.
Używaj kont imiennych zamiast wspólnych loginów agencji. Gdy jedna osoba odchodzi, możesz odebrać jej dostęp bez zmiany hasła używanego przez wszystkich pozostałych. Konta imienne ułatwiają też prowadzenie czytelnej historii aktywności.
Dla wykonawców, pracowników sezonowych i krótkoterminowych wolontariuszy zapisuj datę zakończenia dostępu. Jednak pole z datą zakończenia samo nie odbiera dostępu. Przypomnienia, zaplanowane usuwanie i przeglądy członkostwa wymagają odpowiednich modułów, konfiguracji lub prac programistycznych.
Rozważ taki hipotetyczny proces:
- Wykonawca sezonowy dostaje dostęp do jednej przestrzeni projektowej do 31 sierpnia.
- Wewnętrzny opiekun otrzymuje przypomnienie przed wygaśnięciem dostępu.
- Przedłużenie wymaga zatwierdzenia.
- Bez zatwierdzonego przedłużenia dostęp kończy się w uzgodnionym terminie.
- Test potwierdza, że były wykonawca nie może już pobrać chronionych treści.
Każdy krok musi być obsłużony przez wdrożenie, łącznie z momentem odebrania dostępu.
Offboarding musi obejmować aktywne sesje i połączone systemy, a nie tylko przyszłe logowania. Odebranie dostępu do portalu powinno też uniemożliwić dalsze pobieranie chronionych plików przez integrację.
Historyczne komentarze i dokumenty wymagają osobnej decyzji o retencji. Odebranie dostępu nie powinno przypadkiem usunąć zapisów, które Twoja organizacja musi przechowywać.
Samoobsługa po stronie administratora partnera może zmniejszyć obciążenie wewnętrznej administracji, ale to osobno definiowany proces. Koordynator partnera, który zarządza personelem, musi móc zarządzać wyłącznie własną organizacją. Automatyczna synchronizacja tożsamości również wymaga jasnych reguł dla przyjść, zmian członkostwa i odejść.
Czy wrażliwe pliki mogą zostać w systemie źródłowym?
Tak, integracja pobierająca pliki na żądanie pozwala uniknąć utrzymywania drugiej biblioteki dokumentów w extranecie.
Zamiast wgrywać duplikat, portal wyświetla autoryzowane odwołanie do dokumentu. Gdy użytkownik zażąda pliku, portal sprawdza dostęp i pobiera dozwolony dokument z systemu źródłowego.
Może to ograniczyć utrzymywanie zduplikowanych plików i powiązać pobieranie z aktualną treścią źródła. To praca integracyjna, chyba że sprawdzony konektor już spełnia wymagania.
Przepływ dostępu wymaga szczególnej staranności:
- Zidentyfikuj zalogowanego użytkownika portalu.
- Sprawdź jego członkostwo w grupach i uprawnienie do zażądania dokumentu.
- Przełóż tę autoryzację na reguły dostępu systemu źródłowego.
- Pobierz wyłącznie dozwolony plik.
- Dostarcz go przez chronioną odpowiedź.
Członkostwo w grupie partnera A nie może automatycznie dawać dostępu do każdego dokumentu osiągalnego przez wspólne konto serwisowe. Dane uwierzytelniające do źródła powinny pozostać na serwerze, a wrażliwe dokumenty nie mogą być dostępne przez publiczne adresy URL plików.
Ponadto „pobierane na żądanie” nie znaczy „nigdzie niekopiowane”. Pliki mogą przechodzić przez pamięć tymczasową lub cache. Autoryzowane pobranie tworzy kopię na urządzeniu odbiorcy.
Uzgodnij:
- Czy przechowywanie tymczasowe jest dozwolone i jak długo.
- Jak chronione są pliki i linki w cache.
- Jakie działania związane z pobieraniem są logowane.
- Czy pobieranie plików jest dozwolone.
- Co się dzieje, gdy źródło jest niedostępne lub odmawia dostępu.
Odebranie dostępu powinno blokować kolejne pobrania, także przez linki lub pliki w cache. Nie da się jednak wycofać dokumentu, który ktoś już pobrał.
Jeśli system źródłowy odmówi dostępu lub będzie niedostępny, portal powinien wyjaśnić wynik bez ujawniania wrażliwych szczegółów systemu.
Czy strona publiczna i extranet powinny być rozdzielone?
Oddzielenie publicznego publikowania od zastrzeżonej współpracy zmniejsza ryzyko, że prywatne materiały trafią na publiczną stronę, do kanału wyszukiwania albo do katalogu.
Oba systemy obsługują różnych odbiorców:
- Strona publiczna obsługuje anonimowych odwiedzających i publikuje zatwierdzone treści publiczne.
- Extranet obsługuje uwierzytelnione osoby, których dostęp zależy od członkostwa i roli.
Osobne aplikacje lub wdrożenia warto rozważyć, gdy wymagana jest silniejsza separacja operacyjna. Pozwalają rozdzielić procesy wydawnicze, administrację i przechowywanie danych. Ceną jest dodatkowa praca przy hostingu i utrzymaniu.
Mogą nadal korzystać z tej samej identyfikacji wizualnej, dzięki czemu użytkownicy rozpoznają tę samą organizację, a systemy nie muszą dzielić każdego mechanizmu publikacji.
Sama inna nazwa hosta nie jest granicą dostępu. Niezależnie od tego, czy portal działa w osobnej domenie, czy na wspólnej infrastrukturze, prywatne informacje nadal wymagają kontroli autoryzacji i chronionego przechowywania.
Każdą wymianę treści definiuj świadomie. Extranet może na przykład wyświetlać zatwierdzone publiczne aktualności, a dyskusje z partnerami zachowywać jako prywatne. Automatyczne udostępnianie w obu kierunkach zwiększa ryzyko ujawnienia, chyba że każdy typ treści ma jasną regułę publikacji.
Dla zespołów HR i komunikacji to rozróżnienie powinno być widoczne w procesie redakcyjnym: autorzy muszą wiedzieć, czy publikują dla wszystkich, dla wszystkich zatwierdzonych użytkowników zewnętrznych, czy dla jednej zastrzeżonej grupy.
Co jest wbudowane, co wymaga konfiguracji, a co prac na zamówienie?
Open Intranet daje punkt wyjścia do kontroli dostępu. Reszta pracy zależy od tego, czy potrzebujesz ograniczonego czytania, delegowanej współpracy, czy silniejszego rozdzielenia organizacji.
| Podejście | Kiedy je rozważyć | Prace do uzgodnienia |
|---|---|---|
| Konfiguracja Open Intranet Access | Określone grupy odbiorców potrzebują różnych treści | Członkostwo, ograniczenia treści, wyjątki i testy dostępu |
| Rozszerzenie o Drupal Group | Każda organizacja potrzebuje własnych odpowiedzialności w swojej przestrzeni | Kompatybilność modułu, role w ramach grup, integracja z treściami i współdziałanie z istniejącymi regułami dostępu |
| Dodanie ukierunkowanej integracji lub prac programistycznych | Potrzebne są specjalne procesy kont, ukrywanie tożsamości lub chronione pobieranie z systemów źródłowych | Konkretne zachowanie, reguły autoryzacji i bieżące wsparcie |
| Osobne wdrożenia | Wymagania narzucają odrębne granice operacyjne lub administracyjne | Hosting, tożsamość, aktualizacje i utrzymanie każdego wdrożenia |
Nie dodawaj modułów tylko po to, by architektura wyglądała na bardziej rozbudowaną. Najpierw zademonstruj prostszą konfigurację i rozszerzaj ją tam, gdzie faktyczne wymaganie pozostaje niespełnione.
Właściwe pytanie to nie tylko „Czy obsługuje grupy?”, ale „Czy ta instalacja egzekwuje nasze granice wszędzie tam, gdzie to ważne?”.
Przełóż odpowiedź na kryteria akceptacji:
- Partner A nie może odkryć członków, nazw grup ani zastrzeżonych treści partnera B tam, gdzie wymagana jest izolacja wykrywania.
- Nieuprawnione konta nie mogą otwierać chronionych stron ani pobierać plików przez bezpośrednie linki.
- Wyszukiwarka, powiadomienia, API i odpowiedzi z cache zachowują te same ograniczenia.
- Komentarze anonimowe wobec innych uczestników nie ujawniają tożsamości autora pobocznymi ścieżkami.
- Wygasłe konta lub członkostwa tracą dostęp w uzgodnionym terminie.
- Pobieranie wrażliwych plików sprawdza autoryzację i respektuje odebranie dostępu.
- Publiczne publikowanie nie ujawnia zastrzeżonych treści.
Te testy powinny pozostać częścią utrzymania. Nowa funkcja wyszukiwania, szablon powiadomienia albo integracja mogą otworzyć kolejną drogę do informacji, nawet jeśli pierwotne przestrzenie grup pozostają chronione.
Gotowy, by zacząć?
Dobry extranet dla partnerów daje każdemu potrzebne informacje, nie ujawniając innych organizacji i nie zostawiając dostępu byłym pracownikom. Zacznij od jasnej macierzy dostępu, cyklu życia kont i uzgodnionych zasad dla wrażliwych plików.
Przynieś na prezentację Open Intranet przykładową strukturę grup, swój proces rotacji personelu i jedno wymaganie dotyczące wrażliwych plików. Razem przypiszemy te wymagania do istniejących funkcji, konfiguracji lub prac na zamówienie i uzgodnimy testy izolacji, które Twoje wdrożenie musi przejść.