SSO w intranecie z Entra ID: grupy z Entra, Keycloak lub Google Workspace jako role
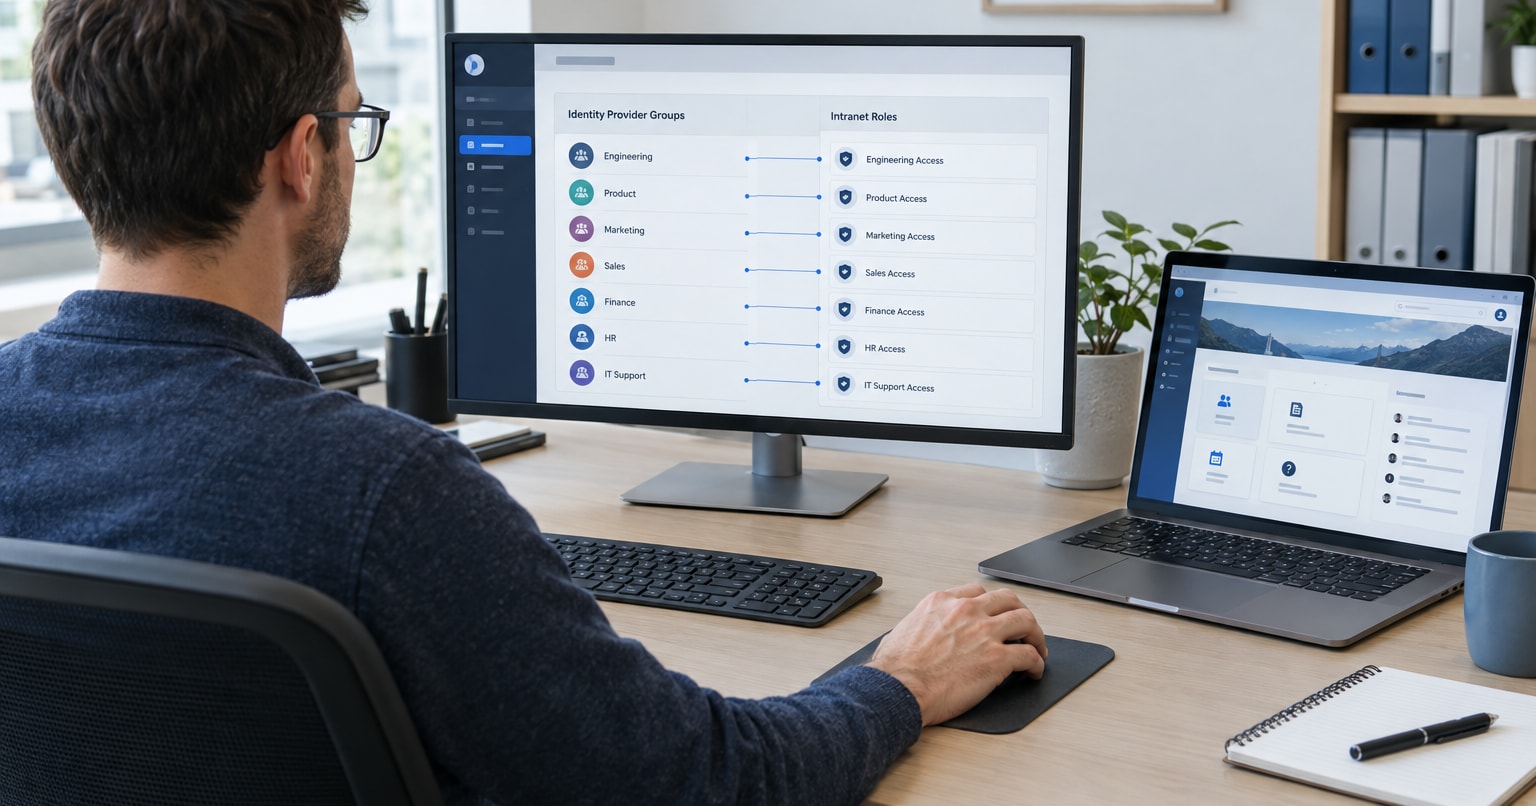
Czy dodanie kogoś do grupy u dostawcy tożsamości może dać mu właściwy dostęp do intranetu? Tak, przy skonfigurowanej integracji. SSO w intranecie z Entra ID pozwala IT utrzymywać przypisania dostępu w jednym miejscu, zamiast powtarzać je w intranecie. Ta sama zasada dotyczy Keycloak i Google Workspace.
Uprawnienia oparte na grupach, zakładanie kont i usuwanie kont to jednak osobne elementy tej konfiguracji. Open Intranet ma gotowy przepis integracji dla Keycloak; Entra ID i Google Workspace wymagają prac integracyjnych. Celem nie jest samo umożliwienie pracownikom logowania, ale utrzymanie poprawnego dostępu, gdy zmieniają stanowisko albo odchodzą z firmy.
W tym artykule:
- Czy grupy, których już używamy, mogą sterować dostępem do intranetu?
- Co tak naprawdę robią OIDC, SAML i claimy?
- Co jest gotowe dla Keycloak, a co wymaga prac integracyjnych?
- Jak przypisać grupy dostawcy do ról i grup treści w intranecie?
- Czy logowanie można ograniczyć do jednej grupy zabezpieczeń?
- Czy dodanie kogoś do grupy od razu zakłada mu konto?
- Co się dzieje, gdy pracownik odchodzi?
- Gotowi, by zacząć?
Czy grupy, których już używamy, mogą sterować dostępem do intranetu?
Tak. Skonfigurowane połączenie może wykorzystać istniejące grupy dostawcy tożsamości, aby decydować, kto może wejść do intranetu i co może w nim robić. IT utrzymuje wtedy te przypisania u dostawcy, zamiast aktualizować każdego pracownika dwa razy.
Samo utworzenie grupy u dostawcy nie tworzy jednak automatycznie roli w intranecie ani nie łączy jej z uprawnieniami.
Weźmy hipotetyczną konfigurację:
- Intranet users pozwala pracownikom się logować.
- HR editors pozwala wybranym pracownikom edytować wyznaczone treści HR.
- Chicago location steruje dostępem do treści ograniczonych do tej lokalizacji.
To osobne decyzje. Prawo wejścia do intranetu nie powinno automatycznie dawać uprawnień do edycji. Podobnie przynależność do grupy redaktorów nie powinna omijać warunku wejścia.
Integracja potrzebuje jawnych reguł łączących zaufane informacje od dostawcy z uprawnieniami w intranecie. Reguły te muszą obejmować zarówno nadawanie, jak i odbieranie dostępu, gdy zmienia się przynależność do grup.
W Open Intranet Keycloak ma gotowy przepis integracji. Entra ID i Google Workspace wymagają prac integracyjnych. Gotowy przepis to punkt wyjścia, a nie gwarancja, że każde wymaganie dotyczące uprawnień czy cyklu życia kont jest już spełnione.
Co tak naprawdę robią OIDC, SAML i claimy?
OpenID Connect, zwykle nazywany OIDC, oraz SAML pozwalają intranetowi ufać uwierzytelnieniu wykonanemu przez dostawcę tożsamości. Pracownicy logują się procesem używanym w ich organizacji, a nie osobnym hasłem do intranetu.
Liczą się dwa pojęcia:
- Uwierzytelnianie: kim jesteś?
- Autoryzacja: do czego masz dostęp?
SSO ustala tożsamość. Mapowanie grup i ról dodaje reguły autoryzacji.
W OIDC informacje o tożsamości przychodzą w tokenach, zwłaszcza w tokenie ID. SAML używa asercji zawierających informacje o tożsamości i atrybuty. Claim lub atrybut to nazwana informacja, na przykład identyfikator pracownika, przynależność do grupy albo rola aplikacji.
Claimy są danymi wejściowymi dla reguł uprawnień. Same w sobie nie są uprawnieniami.
Sekwencja dostępu wygląda tak:
- Pracownik uwierzytelnia się u dostawcy tożsamości.
- Integracja intranetu weryfikuje odpowiedź dostawcy.
- Reguła wejścia decyduje, czy pracownik może się zalogować.
- Reguły mapowania przypisują odpowiedni dostęp w intranecie.
Wybór OIDC albo SAML nie oznacza, że odpowiedni konektor i całe potrzebne zachowanie mapowania są już dostępne w Open Intranet.
Informacje o grupach mogą też nie pojawiać się w domyślnej odpowiedzi logowania. W zależności od dostawcy wymagają konfiguracji claimów, protocol mapperów, atrybutów SAML albo osobnego zapytania do katalogu.
Więcej o samych protokołach znajdziesz w przeglądzie OpenID Connect i w dokumentacji SAML od Microsoftu.
Co jest gotowe dla Keycloak, a co wymaga prac integracyjnych?
Kluczowe jest rozróżnienie między możliwościami dostawcy a tym, co integracja intranetu faktycznie realizuje.
| Dostawca | Punkt wyjścia w Open Intranet | Dostępne informacje o grupach lub rolach | Prace do zaplanowania |
|---|---|---|---|
| Keycloak | Gotowy przepis integracji | Protocol mappery mogą przekazywać przynależność do grup i informacje o rolach | Skonfigurować klienta i claimy, ustalić mapowania i potwierdzić zachowanie kont oraz aktualizacji dostępu |
| Entra ID | Wymagane prace integracyjne | Skonfigurowane claimy grup albo role aplikacji | Wybrać i skonfigurować konektor, wdrożyć reguły wejścia i mapowania, obsłużyć brakujące lub przekraczające limit informacje o grupach |
| Google Workspace | Wymagane prace integracyjne | Standardowe claimy OIDC Google nie zawierają przynależności do Google Groups; niestandardowe aplikacje SAML obsługują atrybuty przynależności do grup | Wybrać odpowiednią integrację SAML albo osobne zapytanie do katalogu, a następnie wdrożyć i przetestować mapowania dostępu |
Keycloak: gotowy przepis, ale konfiguracja nadal jest potrzebna
Protocol mappery w Keycloak mogą przekazywać aplikacjom przynależność do grup i informacje o rolach.
Gotowy przepis integracji Keycloak w Open Intranet jest punktem wyjścia. Organizacja i tak musi skonfigurować ustawienia połączenia klienta, wymagane claimy i reguły dostępu.
Zanim określisz zakres projektu, potwierdź, jakie cele mapowania obsługuje wybrany konektor i jak radzi sobie z zakładaniem kont, odświeżaniem uprawnień i ich usuwaniem. Nie zakładaj, że gotowy przepis logowania obejmuje każde wymaganie cyklu życia.
Entra ID: zaplanuj autoryzację tak samo jak logowanie
W przypadku SSO w intranecie z Entra ID udane uwierzytelnienie to tylko część pracy. Integracja musi też otrzymać informacje, na podstawie których da się podejmować decyzje o dostępie.
Entra może wysyłać skonfigurowane claimy grup. Przy dużej liczbie przynależności zamiast pełnej listy grup może jednak pojawić się wskaźnik przekroczenia (overage). Integracja musi obsłużyć ten przypadek albo wykorzystać odpowiedni model oparty na rolach aplikacji. Nie może traktować niepełnej odpowiedzi jak kompletnej listy przynależności.
Microsoft opisuje zarówno konfigurację claimów grup, jak i role aplikacji. Właściwe podejście zależy od tenanta, modelu przypisań i zachowania konektora.
Google Workspace: wybierz, jak przynależność trafi do intranetu
Standardowe claimy OIDC Google nie zawierają przynależności do Google Groups. Samo logowanie kontem Google nie daje więc intranetowi wystarczających informacji, aby stosować uprawnienia oparte na grupach.
Google Workspace obsługuje atrybuty przynależności do grup w niestandardowych aplikacjach SAML. Inną drogą do oceny jest osobne zapytanie przez Directory API.
Żadna z tych dróg nie oznacza, że Open Intranet zawiera już potrzebny konektor, zapytanie czy zachowanie mapowania. Te możliwości wymagają prac integracyjnych i testów.
Co jest wbudowane, co jest konfiguracją, a co pracą na zamówienie?
Platforma Drupal, na której działa Open Intranet, zapewnia role i uprawnienia. Połączenie zewnętrznych informacji o tożsamości z tymi rolami to osobne zadanie.
Praktyczny podział wygląda tak:
- Możliwość platformy: role i uprawnienia Drupala.
- Gotowy przepis: punkt wyjścia integracji z Keycloak.
- Konfiguracja: ustawienia dostawcy, claimy i mapowania obsługiwane przez wybrany konektor.
- Dodatkowa integracja lub praca na zamówienie: nieobsługiwane zapytania, przypisania do grup treści, synchronizacja albo zachowanie w cyklu życia kont.
Nie zakładaj, że opcjonalny konektor albo moduł provisioningu jest dostępny domyślnie. Potwierdź te elementy w zakresie wdrożenia.
Jak przypisać grupy dostawcy do ról i grup treści w intranecie?
Zacznij od decyzji o dostępie, których potrzebuje biznes, a dopiero potem skonfiguruj połączenie techniczne.
1. Spisz tabelę dostępu
HR i komunikacja wewnętrzna powinny określić, kto musi czytać lub edytować jakie treści. IT może następnie powiązać te wymagania z grupami dostawcy.
Poniższy przykład jest wyłącznie poglądowy. To nie są domyślne role ani nazwy grup w Open Intranet.
| Grupa źródłowa | Cel w intranecie | Zamierzony dostęp |
|---|---|---|
| Intranet users | Reguła wejścia plus rola pracownika | Logowanie i czytanie ogólnych treści dla pracowników |
| HR editors | Rola redaktora HR | Edycja wyznaczonych treści HR bez niezwiązanych uprawnień administracyjnych |
| Chicago location | Przynależność do grupy treści Chicago, jeśli jest obsługiwana i skonfigurowana | Dostęp do treści ograniczonych do tej lokalizacji |
| Brak przynależności do Intranet users | Odmowa wejścia | Brak dostępu pracowniczego tą drogą logowania, nawet jeśli jest obecna inna zmapowana grupa |
Ta tabela zapobiega częstemu błędowi: traktowaniu prawa do logowania jak prawa do edycji.
2. Wybierz stabilne identyfikatory źródłowe
Używaj stabilnych identyfikatorów grup tam, gdzie dostawca i konektor je obsługują. Mapowanie oparte wyłącznie na nazwie wyświetlanej może przestać działać, gdy dział albo grupa zmieni nazwę.
Zdecyduj też, czy liczy się przynależność bezpośrednia, zagnieżdżona, czy obie. Dostawcy i mechanizmy przypisań nie obsługują grup zagnieżdżonych w ten sam sposób.
3. Udostępnij potrzebne informacje
Skonfiguruj dostawcę tak, aby wysyłał wymagane claimy lub atrybuty SAML, albo wdroż uzgodnione zapytanie do katalogu.
Następnie połącz te informacje z tabelą dostępu. To, że claim pojawia się w odpowiedzi dostawcy, nie dowodzi, że intranet zastosował zamierzone uprawnienia.
4. Oddziel dozwolone działania od granic treści
Rola w intranecie określa dozwolone działania, na przykład edycję treści. Przynależność do grupy treści może określać, gdzie te działania obowiązują, jeśli skonfigurowano odpowiednie kontrole dostępu.
Na przykład redaktorka HR może edytować strony HR, nie mając prawa do edycji treści wszystkich działów.
Dodanie kogoś do grupy treści chroni treści tylko wtedy, gdy reguły dostępu egzekwują tę granicę. Sama etykieta działu albo filtr odbiorców nie jest dowodem ograniczonego dostępu.
5. Określ zachowanie przy odświeżaniu i usuwaniu
Mapowanie przy logowaniu aktualizuje dostęp, gdy pracownik się loguje. Nie gwarantuje natychmiastowej aktualizacji po zmianie przynależności u dostawcy.
Uzgodnijcie:
- Kiedy zmiany przynależności docierają do intranetu.
- Którymi uprawnieniami zarządza integracja.
- Jak usuwa uprawnienia, które nie mają już źródłowej przynależności.
- Których osobno zarządzanych lokalnych przypisań nie wolno ruszać.
Bez reguł usuwania dostęp może się kumulować, gdy pracownicy przechodzą między zespołami.
6. Testuj dozwolone i zabronione działania
Przetestuj zwykłego pracownika, redaktora, osobę należącą do kilku grup oraz osobę, której przynależność została usunięta.
Sprawdzaj bezpośrednie linki do treści z ograniczonym dostępem, a nie tylko to, czy znika pozycja w nawigacji. Potwierdź, że utrata grupy redaktorów odbiera prawa do edycji, a utrata grupy wejściowej blokuje dostęp zamierzoną drogą.
Obsługiwane mapowania to konfiguracja. Zachowanie przypisań lub synchronizacji, którego konektor nie potrafi zrealizować, wymaga dodatkowej integracji albo pracy na zamówienie.
Czy logowanie można ograniczyć do jednej grupy zabezpieczeń?
Tak, jeśli wdrożenie jawnie egzekwuje tę regułę.
Grupa „Intranet users” może sterować wejściem, a inne grupy określać uprawnienia po wejściu. Samo mapowanie grup na role nie jest jednak ograniczeniem wejścia. Bez osobnego sprawdzenia niezmapowany użytkownik mógłby i tak otrzymać domyślny dostęp dla uwierzytelnionych użytkowników.
Ograniczenie można egzekwować w dwóch głównych miejscach.
U dostawcy tożsamości: w Entra ID aplikacja korporacyjna może wymagać przypisania użytkownika. Przypisywanie aplikacji przez grupy ma wymagania licencyjne, a przynależność do grup zagnieżdżonych nie jest dziedziczona przez ten mechanizm. Sprawdź konfigurację swojego tenanta według wytycznych Microsoftu dotyczących przypisywania aplikacji.
W intranecie: integracja może sprawdzić zaufany claim grupy lub roli albo wynik autoryzowanego zapytania do katalogu, zanim wpuści pracownika.
Przy regule wejścia opartej na przynależności brak informacji autoryzacyjnych powinien oznaczać odmowę. Nierozwiązana odpowiedź z przekroczeniem liczby grup nie powinna po cichu dawać domyślnego dostępu.
Przetestuj co najmniej te przypadki:
- Pracownik, któremu nigdy nie przypisano dostępu.
- Pracownik usunięty z grupy wejściowej.
- Uwierzytelniony pracownik, w którego odpowiedzi brakuje wymaganych informacji o przynależności.
- Użytkownik próbujący lokalnej lub alternatywnej drogi logowania.
Przetestuj też pracownika z aktywną sesją w intranecie. Odmowa przy następnym logowaniu nie kończy automatycznie aktywnej sesji. Ograniczenia wejścia i kontrola sesji wymagają osobnych testów akceptacyjnych.
Czy dodanie kogoś do grupy od razu zakłada mu konto?
Niekoniecznie. Odpowiedź zależy od tego, czy integracja zakłada konta przy logowaniu, czy korzysta z provisioningu niezależnego od logowania.
Zakładanie konta przy pierwszym logowaniu
Przy zakładaniu kont just-in-time integracja tworzy lokalne konto przy pierwszym udanym, autoryzowanym logowaniu, jeśli wybrany konektor obsługuje takie zachowanie i jest ono włączone.
Sekwencja wygląda tak:
- IT dodaje pracownika do wymaganej grupy u dostawcy.
- Pracownik loguje się do intranetu.
- Integracja weryfikuje tożsamość i sprawdza prawo wejścia.
- Tworzy lokalne konto i stosuje obsługiwane mapowania.
Dodanie pracownika do grupy u dostawcy sprawia, że może on uzyskać dostęp. Samo w sobie nie zakłada mu konta w intranecie.
Ważne jest też uzgodnione, stabilne dopasowanie tożsamości. Kolejne logowania powinny aktualizować to samo konto, a nie tworzyć duplikaty po zmianie nazwiska lub adresu e-mail.
Provisioning przed pierwszym logowaniem
Provisioning tworzy lub aktualizuje lokalne konta niezależnie od logowania pracownika.
Ma to znaczenie, gdy HR chce, aby nowy pracownik pojawił się w katalogu przed pierwszą wizytą, albo gdy zmiany dostępu muszą dotrzeć do intranetu bez czekania na kolejne logowanie.
SCIM, synchronizacja katalogu i zaplanowane importy to możliwe drogi wdrożenia do oceny. Nie są to potwierdzone domyślne funkcje Open Intranet.
SCIM definiuje standard zarządzania zasobami tożsamości, ale nadal wymaga kompatybilnych endpointów i integracji. Jednorazowy import to tylko migawka. Stały provisioning potrzebuje reguł dopasowania, aktualizacji i dezaktywacji.
Przydatne pytanie projektowe brzmi: „Czy konto musi istnieć, zanim pracownik się zaloguje?” Odpowiedź pomaga ustalić, czy zakładanie kont przy logowaniu wystarczy.
Co się dzieje, gdy pracownik odchodzi?
Offboarding obejmuje trzy osobne zadania:
- Zablokowanie przyszłego uwierzytelniania u dostawcy lub dostępu do aplikacji.
- Zakończenie lub wygaszenie istniejących sesji w intranecie.
- Zablokowanie lub zaktualizowanie lokalnego konta w intranecie.
Wykonanie jednego z nich nie dowodzi, że wykonano pozostałe dwa.
Wyłączenie konta u dostawcy może zablokować przyszłe uwierzytelnianie, ale intranet może nadal mieć własną aktywną sesję. Wytyczne Microsoftu dotyczące odbierania dostępu rozróżniają sesje i tokeny kontrolowane przez dostawcę od sesji kontrolowanych przez aplikację.
Dlatego kończenie sesji, obsługiwane wylogowanie i limity wygasania wymagają uzgodnionego wdrożenia.
Mapowanie przy logowaniu nie wystarcza przy odejściach
Pracownik, który już nigdy się nie zaloguje, nie uruchomi kolejnej aktualizacji przy logowaniu. Jego lokalne konto i stare przypisania ról mogą pozostać bez zmian.
Rozwiązaniem może być synchronizacja cyklu życia wyzwalana zdarzeniami albo uruchamiana według harmonogramu, ale to dodatkowa praca integracyjna, chyba że jest wprost ujęta w uzgodnionej konfiguracji.
Wymagany czas powinien być jasny. „Dostęp kończy się przy następnym logowaniu” i „dostęp kończy się po wygaśnięciu sesji” to nie to samo co natychmiastowe odebranie dostępu.
Blokowanie i usuwanie to różne decyzje
Zablokowanie konta może uniemożliwić korzystanie z niego, zachowując jednocześnie autorstwo treści i historię.
Usunięcie konta wymaga osobnej decyzji dotyczącej przechowywanych danych, przypisania autorstwa i wymogów retencji w organizacji. HR, IT i właściwa osoba odpowiedzialna za dokumentację lub compliance powinni uzgodnić tę politykę, zanim usuwanie zostanie zautomatyzowane.
Przetestuj pełną ścieżkę offboardingu
Test akceptacyjny powinien:
- Usunąć pracownika z grupy dostępowej.
- Wyłączyć konto u dostawcy.
- Spróbować nowego logowania.
- Ponownie otworzyć treści z ograniczonym dostępem w już aktywnej sesji.
- Sprawdzić status i uprawnienia lokalnego konta.
- Zapisać, ile czasu zajmuje, zanim każda zmiana zacznie obowiązywać.
Dzięki temu organizacja ma dowód, co w praktyce oznacza „dostęp odebrany”.
Gotowi, by zacząć?
Istniejące grupy tożsamości mogą ograniczyć powtarzalne zarządzanie dostępem, pod warunkiem że integracja obejmuje wejście, uprawnienia, zakładanie kont i ich usuwanie.
Keycloak ma gotowy przepis integracji z Open Intranet. Entra ID i Google Workspace wymagają prac integracyjnych. Przy każdym dostawcy konfigurację i ewentualne prace na zamówienie warto uzgodnić na podstawie konkretnych testów dostępu i offboardingu.
Porozmawiaj z zespołem Open Intranet i przygotuj trzy informacje:
- Twojego dostawcę tożsamości.
- Jeden przykład mapowania grupy na uprawnienie.
- Czy pracownicy muszą pojawić się w katalogu przed pierwszym logowaniem.
Podaj też wymagany czas odebrania dostępu. Razem oddzielimy gotowy punkt wyjścia i zadania konfiguracyjne od prac integracyjnych potrzebnych, aby dostęp pracowników pozostawał poprawny.