Votre intranet doit-il être accessible depuis Internet ou rester sur le réseau de l’entreprise ?
Un intranet accessible depuis Internet exige un compte pour chaque personne qui l’utilisera. Un intranet limité au réseau de l’entreprise peut fonctionner sans connexion, mais alors tout le monde voit les mêmes contenus, personne ne peut confirmer avoir lu une annonce et une demande ne peut pas être rattachée à une personne. Le vrai choix porte donc sur l’identité : l’intranet doit-il savoir qui lit et qui envoie une demande ?
Ce guide s’adresse aux équipes IT et RH des entreprises qui comptent plusieurs usines, où une partie du personnel travaille en atelier ou en entrepôt, sans ordinateur ni adresse e-mail d’entreprise. Prenez cette décision avant de choisir un fournisseur. Elle détermine les intégrations dont vous aurez besoin et la personne qui, chez vous, gérera les comptes.
Dans cet article :
- Deux décisions cachées dans une seule question
- Option 1 : réseau de l’entreprise, sans connexion
- Option 2 : réseau de l’entreprise, avec connexion
- Option 3 : accessible depuis Internet, avec connexion
- Que faire des collaborateurs absents d’Active Directory
- Comment décider
- FAQ
Deux décisions cachées dans une seule question
La question « Internet ou réseau de l’entreprise » mélange deux choses distinctes. La première est l’emplacement : d’où l’on peut ouvrir l’intranet. La seconde est l’identité : le système sait-il qui l’a ouvert ? On obtient ainsi trois options que vous pouvez réellement déployer.
| Réseau de l’entreprise, sans connexion | Réseau de l’entreprise, avec connexion | Internet, avec connexion | |
|---|---|---|---|
| Contenus réservés à un seul service ou une seule usine | non | oui | oui |
| Confirmation de lecture d’une annonce | non | oui | oui |
| Demandes et formulaires avec les coordonnées du demandeur | non | oui | oui |
| Accès depuis un téléphone personnel en dehors de l’usine | non | via VPN ou proxy | oui |
| Qui crée les comptes | personne | IT et RH | IT et RH |
La quatrième combinaison, Internet sans connexion, correspond à un site web public. Elle ne convient pas aux contenus internes. Nous déconseillons aussi de placer un VPN devant un intranet sans connexion : vous donnez accès au réseau de l’entreprise à des personnes que l’intranet ne sait toujours pas reconnaître.
Option 1 : réseau de l’entreprise, sans connexion
C’est le démarrage le plus simple. L’intranet tourne sur un serveur dans vos locaux, un ordinateur de l’atelier ou de la salle de pause l’ouvre dans un navigateur, et personne n’a de mot de passe à retenir.
La limite vient du fonctionnement des autorisations. Dans Drupal, sur lequel repose Open Intranet, toutes les personnes non connectées partagent un seul rôle, anonyme, et les autorisations sont attribuées aux rôles. Chaque visiteur anonyme voit donc exactement la même chose. L’intranet ne distingue pas un chef d’équipe de l’usine A d’un comptable du siège.
En pratique, cela entraîne trois limites :
- Une annonce destinée à une usine est visible dans toutes les usines.
- Vous ne pouvez pas vérifier qui a lu la nouvelle procédure de santé et sécurité. Le rapport de lecture obligatoire indique qui l’a lue, quand, et qui ne l’a pas encore lue. Sans connexion, il ne contient aucun nom.
- Un formulaire accepte l’envoi de n’importe qui, sous n’importe quel nom saisi. Vous ne pouvez pas construire dessus une demande qui exige l’approbation d’un responsable.
Un contournement possible consiste à créer un site distinct pour chaque filiale ou usine et à n’envoyer le lien qu’à son personnel. Cela organise les contenus, mais ne les protège pas. Un lien peut être transféré, et le système ne sait toujours pas qui l’a ouvert.
La sécurité est une autre question. Le modèle zero trust, décrit par le NIST en 2020 dans la SP 800-207, part du principe que la présence sur le réseau local n’accorde aucune confiance en soi. Un intranet sur le réseau interne doit lui aussi être mis à jour et protégé.
Cette option a du sens lorsque l’intranet sert de tableau d’affichage pour toute l’entreprise : actualités, calendrier des événements, règlements que chaque collaborateur peut lire.
Option 2 : réseau de l’entreprise, avec connexion
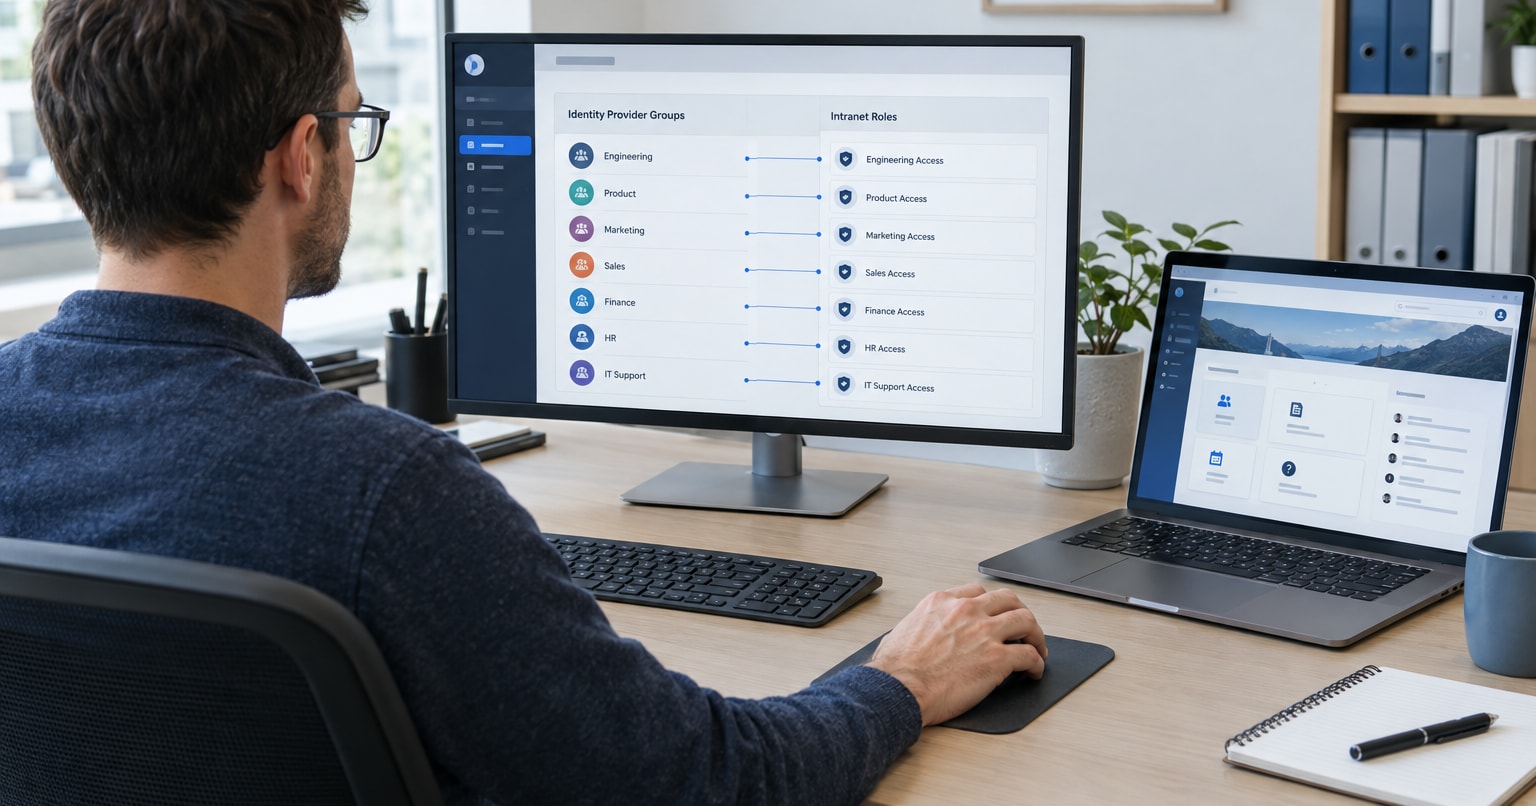
L’intranet reste sur un serveur dans vos locaux, mais chacun se connecte. Les personnes présentes dans Active Directory utilisent leur compte d’entreprise, sans mot de passe distinct pour l’intranet. Open Intranet se connecte à Active Directory, LDAP et SAML/OpenID Connect. Il synchronise les utilisateurs, les groupes et des attributs comme le service, l’intitulé de poste, le bureau et le responsable, et les groupes AD peuvent être mappés vers des rôles de l’intranet. Une annonce pour l’usine A n’atteint alors que les membres du groupe de cette usine.
Nous abordons les intégrations avec Microsoft 365 et les systèmes RH dans Intégrations intranet : SSO, systèmes RH et Microsoft 365.
Personne ne peut ouvrir cet intranet depuis chez soi ou depuis un téléphone personnel tant que vous n’avez pas mis en place un accès extérieur. La voie classique est un VPN. Si vous utilisez Microsoft Entra ID, il existe aussi application proxy. Entra publie une application qui tourne dans votre réseau, l’utilisateur se connecte à Entra avant que le moindre trafic n’atteigne l’application, et vous n’ouvrez aucun port entrant sur le pare-feu.
Cette option convient aux entreprises qui gardent de toute façon leurs systèmes en interne. Nous installons Open Intranet sur l’infrastructure du client, y compris sur des réseaux fermés.
Option 3 : accessible depuis Internet, avec connexion
La plupart de nos clients font tourner leur intranet sur un sous-domaine accessible depuis Internet. Il s’agit généralement d’organisations réparties sur plusieurs sites, et la connexion passe par le SSO de Microsoft ou de Google. Personne de l’extérieur ne peut créer de compte, car il n’existe pas de formulaire d’inscription.
Anthony Veder en est un exemple : une compagnie maritime qui transporte des gaz liquéfiés. Les collaborateurs des bureaux et des navires utilisent l’intranet et se connectent avec leurs comptes d’entreprise via Okta avec LDAP.
Cette option laisse le plus de liberté aux collaborateurs. Ils peuvent consulter l’intranet sur leur téléphone en allant au travail, car Open Intranet fonctionne dans un navigateur mobile classique, sans application à installer. Nous détaillons la conception pour smartphone dans notre article sur la conception d’un intranet mobile.
Le prix à payer, c’est le rythme de maintenance. Un intranet sur le réseau de l’entreprise a lui aussi besoin de mises à jour, mais une application visible depuis Internet doit être corrigée dès qu’un correctif est publié. La Drupal Security Team publie ses correctifs dans des créneaux fixes : chaque mercredi pour les modules contribués, une fois par mois pour le cœur, entre 16:00 et 22:00 UTC. Convenez à l’avance de qui surveille les publications et applique les correctifs le mercredi soir ou le jeudi matin.
Que faire des collaborateurs absents d’Active Directory
À notre avis, dans les entreprises industrielles, ce sont les personnes absentes d’Active Directory qui tranchent la question. Le personnel de bureau figure dans AD, et l’IT gère ses comptes. Certains ouvriers d’atelier et d’entrepôt n’ont pas d’ordinateur attitré, et l’e-mail ne les atteint pas. S’ils n’ont pas non plus de compte AD et doivent utiliser l’intranet selon l’option 2 ou 3, il leur faut des comptes. Nous voyons trois voies : deux avec des comptes et une où ces personnes restent en dehors de l’intranet.
Un collaborateur sans ordinateur ni téléphone de fonction se connectera sur un ordinateur partagé à l’usine ou sur son téléphone personnel. Avec un ordinateur partagé, assurez-vous que chacun se déconnecte à la fin de son poste. Consultez les RH et un juriste avant d’intégrer les téléphones personnels à un processus de travail.
Comptes dans Microsoft Entra ID
Entra ID propose aux travailleurs de première ligne une connexion avec un simple numéro de téléphone et un code SMS, sans nom d’utilisateur ni mot de passe. Chaque utilisateur pour qui cette méthode est activée a besoin d’une licence, par exemple Microsoft 365 F1 ou F3. Le 1er février 2027, cependant, Microsoft cessera d’envoyer lui-même les SMS d’authentification, y compris ceux de la connexion par numéro de téléphone. Ensuite, la méthode ne fonctionnera qu’avec votre propre fournisseur SMS, et Microsoft recommande de passer aux clés d’accès (passkeys). Nous ne construirions pas aujourd’hui un nouveau processus sur cette méthode.
Comptes intranet créés par les RH
La deuxième voie consiste à créer les comptes dans l’intranet lui-même. Pendant la mise en œuvre, nous les créons à partir d’un fichier CSV préparé par les RH. Open Intranet est gratuit et ne facture rien par utilisateur : quelques centaines de comptes supplémentaires n’ajoutent aucun coût de licence.
Il vous faut en revanche un processus. Qui crée le compte d’une nouvelle recrue ? Qui le bloque le jour de son départ ? Les imports suivants doivent-ils mettre à jour les comptes existants, et quel champ identifie la même personne en l’absence d’adresse e-mail ? Un numéro de téléphone convient, par exemple, et nous réglons les détails pendant la mise en œuvre.
À notre avis, c’est une tâche pour les RH, car l’IT ne voit généralement pas ces personnes dans ses systèmes. Si l’entreprise utilise plusieurs systèmes RH, un fichier commun est souvent plus simple qu’une intégration avec chacun d’eux.
Sans compte : messages par SMS et e-mail
La troisième voie laisse ces personnes sans compte. Open Intranet conserve une liste de contacts extérieurs à l’intranet : vous l’importez depuis un fichier CSV, la regroupez par service et envoyez des messages par SMS ou par e-mail. Nous l’avons fait pour un client. Les ouvriers de production n’avaient pas de compte et recevaient des SMS à sens unique.
Cela suffit pour les annonces. Personne ne peut envoyer de demande de cette manière, car l’intranet ne sait pas qui répond.
Comment décider
Avant de choisir un fournisseur, répondez à cinq questions :
- Quelqu’un enverra-t-il dans l’intranet des demandes ou des formulaires avec ses propres coordonnées ? Si oui, il vous faut une connexion.
- Certains contenus sont-ils destinés à une seule usine, filiale ou un seul service ? Il faut là aussi une connexion.
- Devez-vous prouver qui a lu une procédure ? Le rapport de lecture obligatoire ne fonctionne qu’avec des comptes.
- Les collaborateurs doivent-ils utiliser l’intranet en dehors de l’usine, sur leur téléphone personnel ? Dans ce cas, choisissez l’option 3, ou l’option 2 avec un VPN ou application proxy.
- Qui, chez vous, créera et supprimera les comptes des personnes absentes d’Active Directory, et cette personne a-t-elle donné son accord ?
Si vous répondez « non » aux quatre premières questions, l’option 1 suffit pour démarrer. Avec un seul « oui », commencez par l’option 2 ou 3.
Deux éléments départagent l’option 2 et l’option 3. Si ce sont surtout les employés de bureau qui ont besoin d’un accès extérieur et que vous disposez déjà d’un VPN ou d’Entra ID, l’option 2 suffit selon nous. Si le personnel d’atelier utilisera des téléphones, l’option 3 est plus simple pour lui, mais il vous faut quelqu’un qui vérifie les correctifs de sécurité chaque mercredi.
FAQ
Un intranet sur le réseau de l’entreprise est-il plus sûr qu’un intranet accessible depuis Internet ?
Le réseau de l’entreprise ne le rend pas sûr à lui seul, car selon la NIST SP 800-207, être sur le réseau local ne signifie pas être digne de confiance. Un intranet interne reste toutefois invisible de l’extérieur tant que vous ne l’ouvrez pas via un VPN ou application proxy, et le trafic passe alors lui aussi par la connexion.
Un collaborateur peut-il se connecter à l’intranet depuis son téléphone personnel ?
Oui, si l’intranet est accessible depuis Internet, ou via un VPN ou application proxy. Open Intranet fonctionne dans un navigateur mobile et ne nécessite aucune application à installer.
Peut-on changer de modèle d’accès après le lancement ?
Oui, mais le changement touche les comptes, les rôles et le processus de mise à jour. Nous recommandons de répartir les contenus par usine et par service dès le premier jour, et de créer les groupes tout de suite dans les options 2 ou 3, même si tout le monde voit tout au départ.
Combien coûtent les comptes supplémentaires pour le personnel d’atelier ?
La licence d’Open Intranet ne dépend pas du nombre d’utilisateurs, car le produit est gratuit et open source. Des frais peuvent venir du fournisseur d’identité. Avec la connexion par SMS dans Entra ID, qui exigera votre propre fournisseur SMS à partir du 1er février 2027, chaque utilisateur pour qui la méthode est activée a besoin d’une licence.
Vous voulez tester ces options sur votre propre instance ?
Chez Droptica, nous développons et maintenons Open Intranet. Il propose des groupes à accès restreint et le rapport de lecture obligatoire.
Demandez un devis écrit pour Open Intranet en y joignant vos réponses aux cinq questions ci-dessus. À partir de celles-ci, nous déterminerons quel modèle d’accès et quel mode de création des comptes conviennent à vos usines, et ce que coûterait la mise en place.