Integracje intranetu: SSO, systemy HR i Microsoft 365
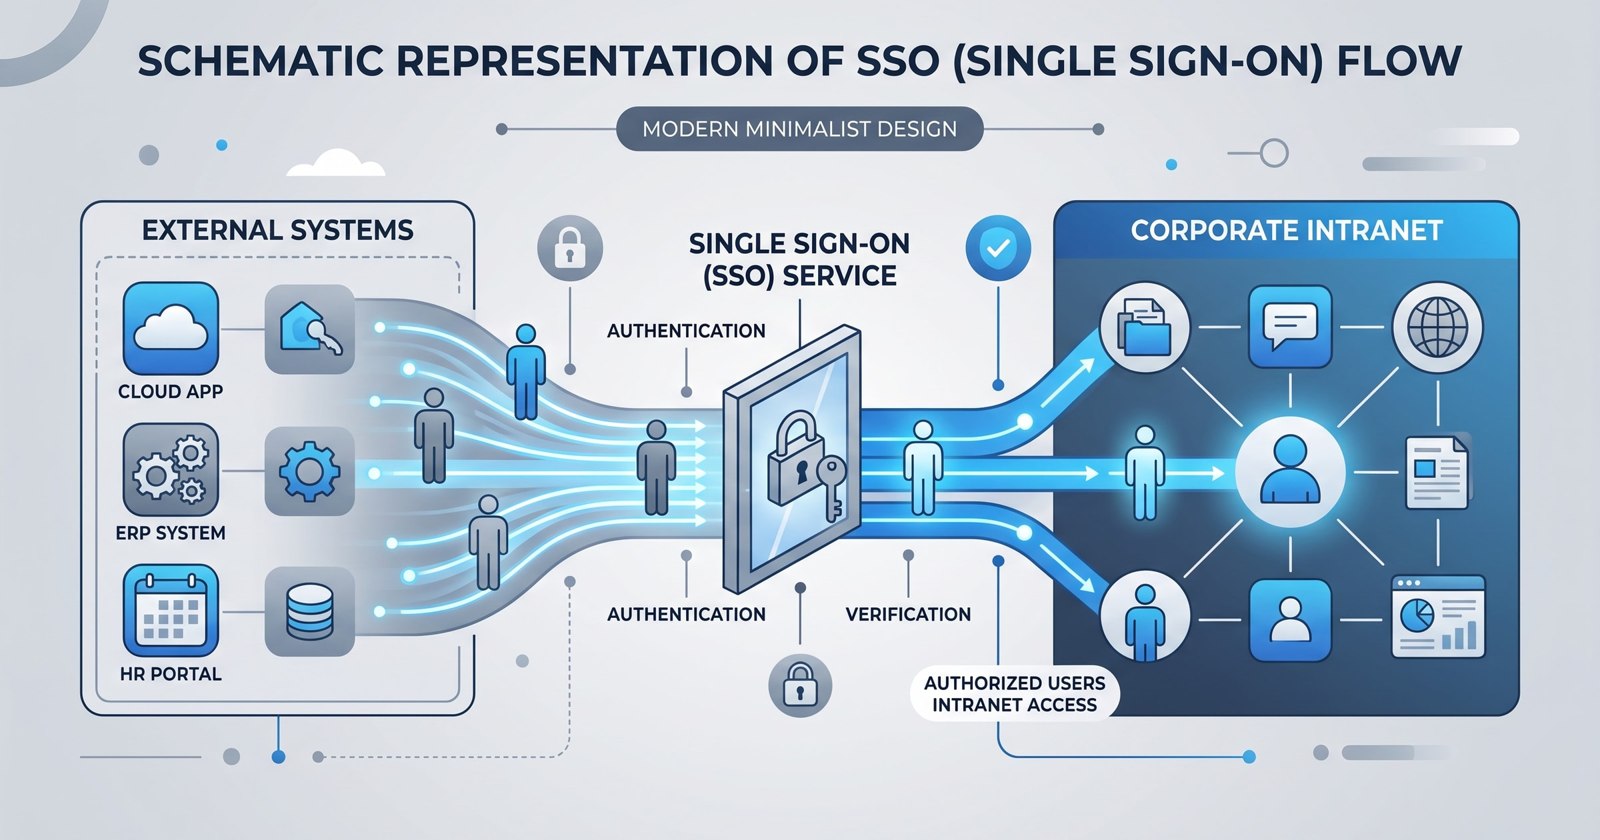
Pracownicy nie powinni aktualizować tych samych danych kontaktowych w kilku systemach ani przeszukiwać wielu aplikacji tylko po to, by znaleźć dokument. Dobrze zaplanowane integracje intranetu ograniczają te powtarzalne czynności, pozostawiając zarządzanie dostępem i danymi w systemach, które za nie odpowiadają.
Open Intranet, zbudowany przez Droptica na Drupalu, może być punktem wejścia do narzędzi firmowych bez zastępowania dostawcy tożsamości, systemu HR czy platformy dokumentowej. Główne wyzwania wdrożenia to ustalenie, co połączyć, które dane kopiować i gdzie sprawdzać uprawnienia.
Ten przewodnik przedstawia wzorce integracji, które warto rozważyć. Oddziela to, co da się osiągnąć konfiguracją Drupala, od instalacji modułów społecznościowych i tworzenia własnych konektorów, a także wskazuje możliwości, które trzeba sprawdzić w konkretnej instalacji.
W tym artykule:
- Jak zaprojektować warstwę integracji?
- Jak podłączyć SSO i zarządzać dostępem do kont?
- Jak Open Directory może aktualizować profile pracowników, działy i role?
- Jak prezentować treści Microsoft 365 w Open Intranet?
- Jak połączyć Google Workspace bez ujawniania prywatnych treści?
- Jak zintegrować obsługę zgłoszeń bez tworzenia drugiego helpdesku?
- Jak zachować uprawnienia do dokumentów podczas integracji z DMS?
- Jak testować i utrzymywać integracje intranetu?
Jak zaprojektować warstwę integracji?
Zacznij od zadań pracowników, a nie od listy API. „Sprawdzić aktualny dział współpracownika” to wymaganie, które można przetestować. „Zintegrować HR” — nie.
Na pierwsze wydanie wybierz najkrótsze przydatne ścieżki użytkownika:
- Zalogowanie się istniejącym kontem firmowym.
- Znalezienie współpracownika i jego aktualnych danych kontaktowych.
- Otwarcie dokumentu, do którego pracownik ma uprawnienia.
- Wysłanie zgłoszenia do wsparcia i sprawdzenie jego statusu.
Następnie przygotuj spis integracji. Dla każdego połączenia uzgodnij nadrzędne źródło danych, odpowiedzialnego właściciela, sposób uwierzytelniania, kierunek odczytu i zapisu oraz częstotliwość aktualizacji.
| Połączenie | Źródło nadrzędne | Właściciel | Uwierzytelnianie do rozważenia | Kierunek i moment wymiany danych |
|---|---|---|---|---|
| Logowanie kontem firmowym | Dostawca tożsamości | Zespół zarządzający tożsamością | OpenID Connect lub SAML | Przekazanie atrybutów tożsamości podczas logowania |
| Katalog pracowników | Zatwierdzone źródło HR lub katalog użytkowników | Zespoły HR i zarządzania tożsamością | Dane dostępowe właściwe dla konektora | Ze źródła do intranetu, według harmonogramu lub uzgodnionego zdarzenia |
| Komponent kalendarza | Microsoft 365 lub Google Workspace | Zespół IT odpowiedzialny za narzędzia pracy | Autoryzacja OAuth | Odczyt na żądanie z kontrolowanym buforowaniem |
| Zgłoszenia do wsparcia | Platforma obsługi zgłoszeń | Zespół service desk | Autoryzacja użytkownika lub usługi | Wysyłanie zgłoszeń; odbieranie zmian statusu lub cykliczne odpytywanie |
| Dostęp do dokumentów | System zarządzania dokumentami (DMS) | Właściciel dokumentów lub dokumentacji | Dostęp w kontekście użytkownika lub zatwierdzony dostęp usługowy | Linki, odczyt na bieżąco lub kontrolowane indeksowanie |
To przykłady pomocne w planowaniu, a nie katalog gotowych konektorów.
Wybierz najprostsze połączenie, które pozwala wykonać zadanie. Sam link do Teams może wystarczyć. Kopiowanie treści z Teams do intranetu wymaga dodatkowej obsługi uprawnień, przechowywania danych i utrzymania, niekoniecznie ułatwiając pracę użytkownikom.
| Wzorzec | Kiedy go stosować | Główne wyzwanie wdrożeniowe |
|---|---|---|
| Link do systemu źródłowego | Pracownik potrzebuje jedynie przejść do narzędzia lub rekordu | Stabilny adres docelowy i kontekst logowania |
| Obsługiwane osadzenie treści | Widok wewnątrz strony pozwala pominąć istotny krok | Ograniczenia ramek, pliki cookie, dostępność i uprawnienia |
| Bezpośrednie wywołanie API | Pracownik potrzebuje aktualnych danych dobranych do kontekstu | Autoryzacja, opóźnienia, limity zapytań i błędy |
| Synchronizacja w tle | Dane zasilają lokalne profile, nawigację lub wyszukiwarkę | Odpowiedzialność za dane, opóźnienia aktualizacji, uzgadnianie rekordów i zasady usuwania |
Przykładowa architektura rozdziela trzy zadania:
- Dostawca tożsamości: uwierzytelnia pracowników.
- Open Directory: mapuje i synchronizuje uzgodnione dane użytkowników.
- Pozostałe konektory: wymieniają dane z narzędziami pracy, systemami zgłoszeń i platformami dokumentowymi.
Logikę konektorów umieszczaj w usługach Drupala i, tam gdzie to uzasadnione, w zadaniach działających w tle. Unikaj wywoływania zewnętrznych API bezpośrednio z szablonów stron.
Przed oszacowaniem prac sprawdź zainstalowaną wersję Drupala, obsługiwane API, ograniczenia środowiska organizacji, licencje i dostępne, aktywnie utrzymywane moduły. Oddziel konfigurację istniejących funkcji od instalacji modułów społecznościowych i tworzenia własnego kodu. Otwarta architektura Drupala umożliwia rozbudowę, ale nie oznacza, że każde połączenie zewnętrzne jest dostępne od razu.
Jak podłączyć SSO i zarządzać dostępem do kont?
Logowanie jednokrotne (SSO) ogranicza problemy z hasłami i pozwala zespołowi zarządzającemu tożsamością stosować centralne zasady dostępu. Microsoft Entra ID, Okta i Keycloak to rozwiązania warte rozważenia zależnie od infrastruktury organizacji i wymaganych protokołów.
W przypadku logowania do aplikacji internetowych najczęściej wybiera się:
- OpenID Connect: często stosowany w nowoczesnych platformach tożsamości, oparty na atrybutach tożsamości i tokenach.
- SAML: popularny w środowiskach korporacyjnych z istniejącą konfiguracją federacji tożsamości.
Wybierz aktywnie utrzymywany moduł uwierzytelniania Drupala, zgodny z zainstalowaną wersją i wymaganym sposobem łączenia kont. Przed decyzją sprawdź obsługę aktualizacji bezpieczeństwa, aktywność wydań, wylogowywanie i eksport konfiguracji.
Typowa konfiguracja przebiega następująco:
- Zarejestruj Open Intranet jako aplikację u dostawcy tożsamości.
- Skonfiguruj dokładne adresy przekierowań dla OpenID Connect lub adresy usługi odbierającej asercje dla SAML.
- Wymień wymagane metadane, certyfikaty lub dane uwierzytelniające klienta.
- Skonfiguruj weryfikację oczekiwanego wystawcy, odbiorcy, podpisów i zabezpieczeń właściwych dla protokołu.
- Zmapuj zweryfikowane atrybuty tożsamości na konta lokalne.
- Przetestuj logowanie zarówno użytkowników uprawnionych, jak i tych, którzy nie powinni uzyskać dostępu.
Do łączenia kont podczas uwierzytelniania używaj stabilnego identyfikatora tożsamości. W OpenID Connect standardową parą jest wystawca i identyfikator podmiotu — issuer oraz subject — jeśli implementacja to obsługuje. Adres e-mail może się zmienić lub zostać przypisany innej osobie, więc nie powinien automatycznie stawać się trwałym identyfikatorem uwierzytelniania.
To inne zastosowanie niż dopasowywanie rekordów profili podczas synchronizacji na podstawie zaufanego firmowego adresu e-mail.
Uwierzytelnianie, tworzenie kont i aktualizowanie profili to również odrębne zadania. Udane logowanie kontem firmowym nie potwierdza, że dział, przełożony czy rola intranetowa pracownika są aktualne. Ustal, czy konta powstają przed pierwszym logowaniem, przy pierwszym logowaniu, czy w innym zatwierdzonym procesie.
Reguły dostępu powinny jasno określać:
- Które grupy u dostawcy tożsamości mają dostęp do intranetu.
- Które zatwierdzone grupy odpowiadają lokalnym rolom Drupala.
- Jakie zasady MFA stosuje dostawca tożsamości.
- Jak długo pozostają ważne lokalne sesje.
- W jaki sposób wyłączone konta tracą już uzyskany dostęp do intranetu.
Nie zakładaj, że wyłączenie konta u dostawcy tożsamości natychmiast kończy wszystkie lokalne sesje Drupala. Zdefiniuj i przetestuj unieważnianie sesji, blokowanie kont oraz ewentualny czas, przez który dostęp może jeszcze pozostawać aktywny.
Sprawdź wylogowywanie, konta wyłączone, wygasłe certyfikaty i awarie dostawcy tożsamości. Jeśli zachowujesz lokalny awaryjny dostęp administracyjny, ogranicz go, chroń jego dane dostępowe osobno i monitoruj każde użycie.
Jak Open Directory może aktualizować profile pracowników, działy i role?
Open Directory może mapować i aktualizować informacje o użytkownikach Open Intranet na podstawie źródła zewnętrznego, w tym Active Directory, Keycloak lub innego źródła danych użytkowników, pod warunkiem skonfigurowania odpowiedniego połączenia.
Codzienna korzyść jest prosta: zmiana działu lub numeru telefonu może trafić do intranetu bez ponownego ręcznego wprowadzania tych samych informacji.
Jeśli za dane pracowników odpowiada system HRIS, ustal, czy Open Directory ma pobierać je bezpośrednio, czy przez zatwierdzony katalog, który już otrzymuje aktualizacje z HR. Unikaj dwóch konkurujących źródeł zasilających to samo pole.
Proces wygląda następująco:
- Podłącz zaufane źródło danych użytkowników.
- Wybierz sposób dopasowywania rekordów źródłowych do kont w intranecie.
- Zmapuj wymagane pola i zatwierdzone role.
- Uzgodnij zasady nadpisywania, usuwania i obsługi wyjątków.
- Przetestuj synchronizację na małej grupie pracowników.
- Uruchom bieżące aktualizacje za pomocą mechanizmów obsługiwanych przez zainstalowaną implementację.
Poniższa tabela pokazuje decyzje dotyczące mapowania, a nie konkretne nazwy pól w systemie źródłowym.
| Informacja źródłowa | Miejsce docelowe lub zastosowanie w intranecie | Zasada do uzgodnienia |
|---|---|---|
| Zaufany firmowy adres e-mail | Dopasowanie właściwego konta w intranecie | Obsługa zmienionych, zduplikowanych i ponownie przydzielonych adresów |
| Imię, nazwisko i telefon | Pola profilu pracownika | Ustalenie, czy wartości źródłowe nadpisują zmiany pracownika |
| Dział | Dział w intranecie | Obsługa nieznanych działów i zmian nazw |
| Zatwierdzona grupa źródłowa | Wskazana rola intranetowa | Dopuszczanie wyłącznie jawnie zatwierdzonych mapowań |
| Biuro | Odpowiednie pole profilu lub relacja | W razie potrzeby ujednolicenie identyfikatorów biur |
| Przełożony | Relacja do przełożonego, jeśli jest skonfigurowana | Obsługa brakujących lub jeszcze niezaimportowanych rekordów przełożonych |
Przy dopasowywaniu po adresie e-mail proces odnajduje konto intranetowe z odpowiadającym mu zaufanym firmowym adresem i aktualizuje zmapowane pola profilu. Jeśli pasuje więcej niż jedno konto, należy zgłosić problem zamiast zgadywać.
Tam, gdzie to możliwe, zachowuj stabilny identyfikator ze źródła do dalszego dopasowywania, aby zmiana adresu e-mail nie tworzyła drugiego konta. Ustal też postępowanie, gdy adres zostanie później przypisany innemu pracownikowi.
Oddziel stanowiska od ról nadających uprawnienia. „Kierownik operacyjny” może być informacją profilową, a „redaktor treści” daje określone możliwości w Drupalu. Nie zamieniaj dowolnego tekstu ze źródła na uprawnienia i nie nadawaj praw administratora na podstawie niezweryfikowanej wartości grupy.
Dla każdego mapowanego pola zapisz:
- Który system decyduje o jego wartości.
- Czy pracownik może edytować je lokalnie.
- Czy synchronizacja nadpisuje lokalne zmiany.
- Czy pusta wartość źródłowa czyści pole docelowe.
- Co zrobić, gdy wskazany dział lub przełożony nie istnieje.
Na przykład pracownik przechodzi ze sprzedaży do działu operacyjnego. Następna udana synchronizacja aktualizuje jego dział i wykonuje wyłącznie jawnie skonfigurowane operacje dodania lub usunięcia ról. Pozostałe pola profilu nie zmieniają się.
Zanim napiszesz instrukcję konfiguracji lub obiecasz aktualizacje w czasie rzeczywistym, sprawdź, jakie zdarzenia wyzwalające lub harmonogramy obsługuje zainstalowana implementacja Open Directory. Dodatkowe źródła danych użytkowników mogą wymagać adaptera lub innych prac integracyjnych.
Przetestuj nowych pracowników, zmiany działów i adresów e-mail, odbieranie ról, brakujące rekordy i odejścia z firmy. Błędna lub niepełna odpowiedź źródła nie może uruchamiać masowej dezaktywacji kont. Obsługę odejść zaprojektuj jako jawny proces, odrębny od zwykłego odświeżania profili.
Wyklucz dane płacowe, medyczne i inne niepotrzebne informacje wrażliwe. Ogranicz dostęp konektora do wymaganych rekordów i atrybutów oraz nie zapisuj wrażliwych wartości w logach.
Jak prezentować treści Microsoft 365 w Open Intranet?
Zacznij od tego, co pracownik ma zrobić, i dopiero potem wybierz sposób połączenia z Microsoft 365.
| Zadanie pracownika | Połączenie do rozważenia |
|---|---|
| Otworzenie rozmowy zespołowej | Link do odpowiedniego miejsca w Teams |
| Odczyt lub edycja udostępnionego dokumentu | Link do SharePoint lub OneDrive z kontrolą uprawnień |
| Wyświetlenie obsługiwanego podglądu dokumentu | Wspierany mechanizm osadzania lub podglądu |
| Sprawdzenie nadchodzących wydarzeń w kalendarzu | Komponent korzystający z Microsoft Graph |
SSO Microsoft 365 i autoryzacja dostępu do Microsoft Graph wymagają osobnej konfiguracji, nawet jeśli korzystają z tego samego tenanta tożsamości. Zalogowanie się do Open Intranet nie daje mu automatycznie prawa do odczytu kalendarzy lub dokumentów.
W dostępie do Graph rozróżniaj:
- Uprawnienia delegowane: żądania wykonywane są w kontekście zalogowanego użytkownika, w granicach przyznanych zakresów i jego uprawnień.
- Uprawnienia aplikacji: zatwierdzone zadania w tle działają bez zalogowanego użytkownika. Mogą udostępniać szerszy zbiór danych i wymagają dokładniejszej kontroli.
Dla komponentów pokazujących dane konkretnego pracownika stosuj dostęp delegowany, jeśli dana usługa go obsługuje. Uprawnień aplikacji używaj tylko wtedy, gdy uzasadnia je zadanie w tle, ograniczając zasoby tam, gdzie jest to możliwe. Odpowiedź uzyskana w kontekście samej aplikacji nie dowodzi, że aktualny użytkownik intranetu może zobaczyć jej zawartość.
Wdrożenie zwykle obejmuje rejestrację aplikacji, przyznanie minimalnych uprawnień API, uzyskanie wymaganych zgód, bezpieczne przechowywanie tokenów i danych dostępowych po stronie serwera oraz odnawianie tokenów. Cofnięte zgody i wygasłe dane uwierzytelniające traktuj jako przewidywalne sytuacje wymagające obsługi.
Sprawdź wspierany sposób osadzania dla każdej usługi. Strony SharePoint, dokumenty Office i inne zasoby Microsoft 365 nie zachowują się jednakowo w ramkach. Znaczenie mają ustawienia tenanta, polityki ramek, ograniczenia plików cookie w przeglądarce i aktywne konto Microsoft pracownika.
Treści spersonalizowane wymagają również buforowania uwzględniającego uprawnienia. W Drupalu skonfiguruj konteksty cache, tagi i maksymalny czas przechowywania tak, aby kalendarz lub lista dokumentów jednej osoby nie mogły zostać pokazane innej. Jeśli nie da się zapewnić bezpiecznego rozdzielenia wariantów cache, nie umieszczaj takiej odpowiedzi we współdzielonej pamięci podręcznej strony.
Respektuj ograniczenia liczby zapytań do API, w tym wskazany czas oczekiwania przed ponowieniem. Ładuj opcjonalne komponenty niezależnie, aby awaria kalendarza nie opóźniała strony głównej. Zapewnij czytelny link awaryjny do aplikacji źródłowej.
Zanim zobowiążesz się do dostarczenia funkcji, sprawdź licencje, obsługę endpointów, zgody i uprawnienia na reprezentatywnych kontach pracowników.
Jak połączyć Google Workspace bez ujawniania prywatnych treści?
W Google Workspace obowiązuje ta sama zasada: pokazuj pracownikom to, do czego mają dostęp, bez poszerzania grona odbiorców zasobu.
Gdy celem jest po prostu otwarcie pliku, użyj linku do Drive. Do wyświetlania wewnątrz strony rozważ wspierane osadzenia Docs lub Calendar. Komponenty oparte na API stosuj wtedy, gdy pracownicy potrzebują filtrowanej listy lub innej interakcji zależnej od kontekstu.
Logowanie tożsamością Google i autoryzacja OAuth dostępu do danych Workspace są odrębne. Użytkownik uwierzytelniony przez Google niekoniecznie upoważnił Open Intranet do odczytu swoich plików Drive czy kalendarza.
Przed wdrożeniem:
- Żądaj wyłącznie zakresów uprawnień potrzebnych danej funkcji.
- Sprawdź ustawienia administracyjne i ograniczenia aplikacji zewnętrznych.
- Potwierdź wymagania dotyczące zgód i ewentualnej weryfikacji aplikacji.
- Testuj na prywatnych zasobach i z użytkownikami o różnych uprawnieniach do udostępnianych treści.
- Sprawdź, którego konta przeglądarka używa dla osadzonej zawartości.
Nie publikuj prywatnych dokumentów ani kalendarzy publicznie tylko po to, by osadzenie zaczęło działać. To zmienia granice dostępu, zamiast naprawiać integrację.
Konta usługowe i delegowanie uprawnień w całej domenie to osobne decyzje projektowe związane z podwyższonymi uprawnieniami. Nie są domyślnym rozwiązaniem dla widoków konkretnego użytkownika. Jeśli delegowanie w całej domenie jest konieczne, udokumentuj zakresy uprawnień, zasady działania w imieniu użytkowników, odpowiedzialnych administratorów i procedurę cofnięcia dostępu.
Gdy ograniczenia przeglądarki lub kontekst konta uniemożliwiają wczytanie osadzenia, wyświetl link „Otwórz w Google Workspace”. Niezawodne przejście do źródła jest lepsze niż pusty komponent lub niebezpieczne obejście zasad udostępniania.
Jak zintegrować obsługę zgłoszeń bez tworzenia drugiego helpdesku?
Intranet może ułatwić kontakt ze wsparciem, pozostawiając obsługę procesu w platformie zgłoszeniowej.
Dla Jira Service Management, ServiceNow lub zgodnego wewnętrznego helpdesku zacznij od:
- Formularza wysłania zgłoszenia.
- Listy własnych zgłoszeń użytkownika.
- Podsumowań statusu i linków do zgłoszeń w systemie źródłowym.
Zarządzanie przebiegiem obsługi, regułami przydziału, eskalacją i celami poziomu usług pozostaw w platformie zgłoszeniowej. Mapuj tylko pola potrzebne w intranecie, takie jak typ zgłoszenia, opis, zgłaszający i dozwolone załączniki.
Wysyłaj zgłoszenia przez wspierane API. Zmiany statusu odbieraj przez obsługiwane webhooki, a jeśli ich nie ma — odpytuj system w uzgodnionych odstępach.
Po stronie serwera powiąż zalogowanego pracownika z właściwą tożsamością zgłaszającego. Nigdy nie ufaj identyfikatorowi zgłaszającego przesłanemu przez przeglądarkę bez jego weryfikacji. Sprawdzaj uprawnienia przed wyświetleniem szczegółów lub załączników, również wtedy, gdy widoczność zgłoszenia zmieniła się od momentu jego utworzenia.
Ponowienia wymagają ochrony przed duplikatami. Utwórz stabilny identyfikator wysłania i korzystaj z obsługi idempotencji platformy, jeśli jest dostępna. W przeciwnym razie starannie zaprojektuj deduplikację i uzgadnianie stanu po stronie konektora. Jeśli żądanie przekroczy limit czasu, ale platforma mogła już je przyjąć, najpierw ustal wynik, zamiast wysyłać je ponownie w ciemno.
Pokazuj jednoznaczne stany:
- Oczekujące: przyjęcie zgłoszenia nie zostało jeszcze potwierdzone.
- Wysłane: platforma zwróciła potwierdzony numer lub identyfikator zgłoszenia.
- Nieudane: operacji nie udało się zakończyć i potrzebny jest określony kolejny krok.
Uwierzytelniaj zdarzenia webhooków mechanizmem wspieranym przez platformę, odrzucaj powtórzone zdarzenia tam, gdzie to możliwe, i bezpiecznie obsługuj duplikaty. Ogólne powiadomienia intranetowe powinny informować, że zgłoszenie się zmieniło, a nie ujawniać jego wrażliwą treść szerszemu gronu odbiorców.
Jak zachować uprawnienia do dokumentów podczas integracji z DMS?
System zarządzania dokumentami powinien nadal rozstrzygać o wersjach, retencji i statusie zatwierdzenia dokumentów. Intranet ma pomagać je znajdować i otwierać, a nie niepostrzeżenie tworzyć kopie poza kontrolą tego systemu.
Świadomie wybierz poziom prezentacji:
| Forma prezentacji | Korzyść | Odpowiedzialność za uprawnienia |
|---|---|---|
| Link do źródła | Najmniej duplikacji i pracy utrzymaniowej | Źródło sprawdza dostęp po otwarciu; intranet nie może ujawniać wrażliwych etykiet linków |
| Karta metadanych | Kontekst przed otwarciem dokumentu | Kontrola dostępu do tytułu, właściciela i pozostałych wyświetlanych metadanych |
| Wspierany podgląd | Mniej przełączania między aplikacjami | Ochrona dostępu do podglądu i buforowanej treści |
| Wynik wyszukiwania | Łatwiejsze znajdowanie dokumentów | Filtrowanie tytułów, fragmentów i wyników według aktualnych praw dostępu |
Używaj stabilnych identyfikatorów dokumentów, jeśli DMS je obsługuje. Ścieżki i nazwy plików mogą się zmieniać. Określ, jak konektor odnajduje przeniesione pliki, obsługuje usunięte rekordy i reaguje na zmiany uprawnień do udostępniania.
Indeksowanie do wyszukiwarki wymaga osobnego projektu zabezpieczeń. Ustal:
- Jakie metadane lub treści trafiają do indeksu.
- Jak odwzorowane są reguły dostępu do dokumentów.
- Jak ustalane jest członkostwo użytkowników w grupach.
- Jak szybko propagują się zmiany uprawnień.
- Co się dzieje, gdy informacje o dostępie są nieaktualne lub niedostępne.
Nie zakładaj, że link do dokumentu zapewni całą ochronę. Sam tytuł lub fragment wyniku wyszukiwania może ujawnić poufne informacje, zanim ktokolwiek kliknie.
Określ dopuszczalne opóźnienie odebrania dostępu. Jeśli reguł nie da się wiarygodnie odwzorować w indeksie, rozważ autoryzację przy każdym zapytaniu albo węższy zakres integracji. Gdy nie można potwierdzić uprawnienia, odmów dostępu.
Chroń pamięć podręczną podglądów i pobrań równie starannie jak oryginalne dokumenty. Kieruj pracowników do aktualnej wersji w źródle, zamiast utrzymywać niezauważoną kopię w intranecie, która może nie uwzględniać późniejszych zmian lub działań związanych z retencją.
Jak testować i utrzymywać integracje intranetu?
Konektor nie jest gotowy tylko dlatego, że pierwsze żądanie się powiodło. Jest gotowy wtedy, gdy zespół umie wykryć awarię, ograniczyć jej skutki i przywrócić działanie bez zgadywania.
Oddziel logikę konektorów od komponentów prezentacji. Dokumentuj wersje API, mapowania pól, przepływy uwierzytelniania, wymagane uprawnienia, zależności od modułów i miejsca przechowywania danych dostępowych. Sekrety zapisuj w zatwierdzonym magazynie, nie w eksportowanej konfiguracji Drupala ani w repozytorium kodu.
Używaj osobnych środowisk testowych i kont usługowych. Stosuj zasadę najmniejszych uprawnień i ustal procedury rotacji danych dostępowych, tokenów oraz certyfikatów.
Zbuduj macierz testów obejmującą awarie i granice dostępu:
| Obszar | Scenariusze do przetestowania |
|---|---|
| Uwierzytelnianie | Wyłączone konta, wygasłe certyfikaty, wylogowanie, awaria dostawcy tożsamości |
| Dostęp do API | Wygasłe tokeny, cofnięte zgody, zmieniony format odpowiedzi, limity zapytań |
| Synchronizacja | Częściowe importy, zduplikowane rekordy, brakujące pola, awarie źródła |
| Zdarzenia | Zduplikowane dostarczenie, opóźnione zdarzenia, nieprawidłowe podpisy, zmieniona kolejność aktualizacji |
| Uprawnienia | Usunięcie z grupy, chronione dokumenty, niedostępne załączniki |
| Cykl zatrudnienia | Nowi pracownicy, przeniesienia, blokowanie kont, odejścia |
W Open Directory szczególnie sprawdź dopasowanie po adresie e-mail, zmiany adresów, przemianowanie działów, nadawanie i odbieranie zatwierdzonych ról oraz brakujące relacje do przełożonych. Po awarii źródła upewnij się, że poprawna aktualizacja przywraca oczekiwany stan bez tworzenia duplikatów kont.
Stosuj limity czasu i ograniczoną liczbę ponowień. Błędy przejściowe obsługuj przez ponawianie z rosnącymi odstępami, ale nie powtarzaj bez końca operacji zakończonych błędem uprawnień lub walidacji. Elementy kolejki, które wielokrotnie zawodzą, kieruj do stanu błędu umożliwiającego przegląd i udokumentowane ponowne przetworzenie.
Opcjonalne komponenty zewnętrzne powinny ładować się niezależnie i mieć własny wariant awaryjny. Niedostępność jednej usługi nie może blokować strony głównej intranetu.
Monitoruj sygnały operacyjne bez zapisywania wrażliwej zawartości żądań i odpowiedzi:
- Błędy uwierzytelniania.
- Czas od ostatniej udanej synchronizacji.
- Rekordy pominięte lub zakończone błędem.
- Zaległości w kolejce.
- Błędy zewnętrznego API i ograniczanie liczby zapytań.
- Certyfikaty i dane dostępowe zbliżające się do wygaśnięcia.
Przydatne miary na starcie to skuteczność logowania, opóźnienie aktualizacji katalogu, potwierdzone wysłania zgłoszeń i udane przejścia do dokumentów. Ustal poziom odniesienia podczas pilotażu i uzgodnij progi alertów z zespołami, które będą na nie reagować.
Planuj aktualizacje Drupala i konektorów razem z wycofywaniem wersji API, odnawianiem certyfikatów i zmianami polityk tenanta. Własny kod potrzebuje testów regresji tak samo, jak moduły społecznościowe wymagają kontroli zgodności i bezpieczeństwa.
Przed uruchomieniem potwierdź podstawy:
- Testy uprawnień: dowodzą, że osoby bez dostępu nie widzą chronionych treści ani metadanych.
- Uzgadnianie danych: porównuje rekordy źródłowe i docelowe, aby wykryć pominięte aktualizacje.
- Alerty: kierują informacje o błędach do osób, które mogą zareagować.
- Wskazani właściciele: każda integracja ma właściciela technicznego i biznesowego właściciela danych.
- Instrukcje przywracania działania: wyjaśniają, jak bezpiecznie wstrzymać operacje, ponowić je, ponownie przetworzyć zdarzenia lub odbudować dane.
Od czego zacząć?
Przekaż zespołowi Droptica spis dostawcy tożsamości, źródła danych użytkowników, systemu HRIS, środowiska Microsoft 365 lub Google Workspace, platformy zgłoszeniowej i systemu DMS.
Dołącz przykładowe pola pracowników, strukturę działów i mapowania ról, które ma utrzymywać Open Directory — w miarę możliwości na zanonimizowanych rekordach. Opisz zadania pracowników, które chcesz wspierać, oraz ograniczenia licencyjne, hostingowe i dostępowe.
Porozmawiaj z Droptica o weryfikacji metod połączenia, granic dostępu i nakładu prac przy wdrożeniu Open Intranet. Kolejny krok to ustalenie, co da się osiągnąć konfiguracją, które utrzymywane moduły pasują do potrzeb, a gdzie konieczne będzie stworzenie własnego konektora.