Extranet pour partenaires : garder agents et bénévoles dans des groupes séparés
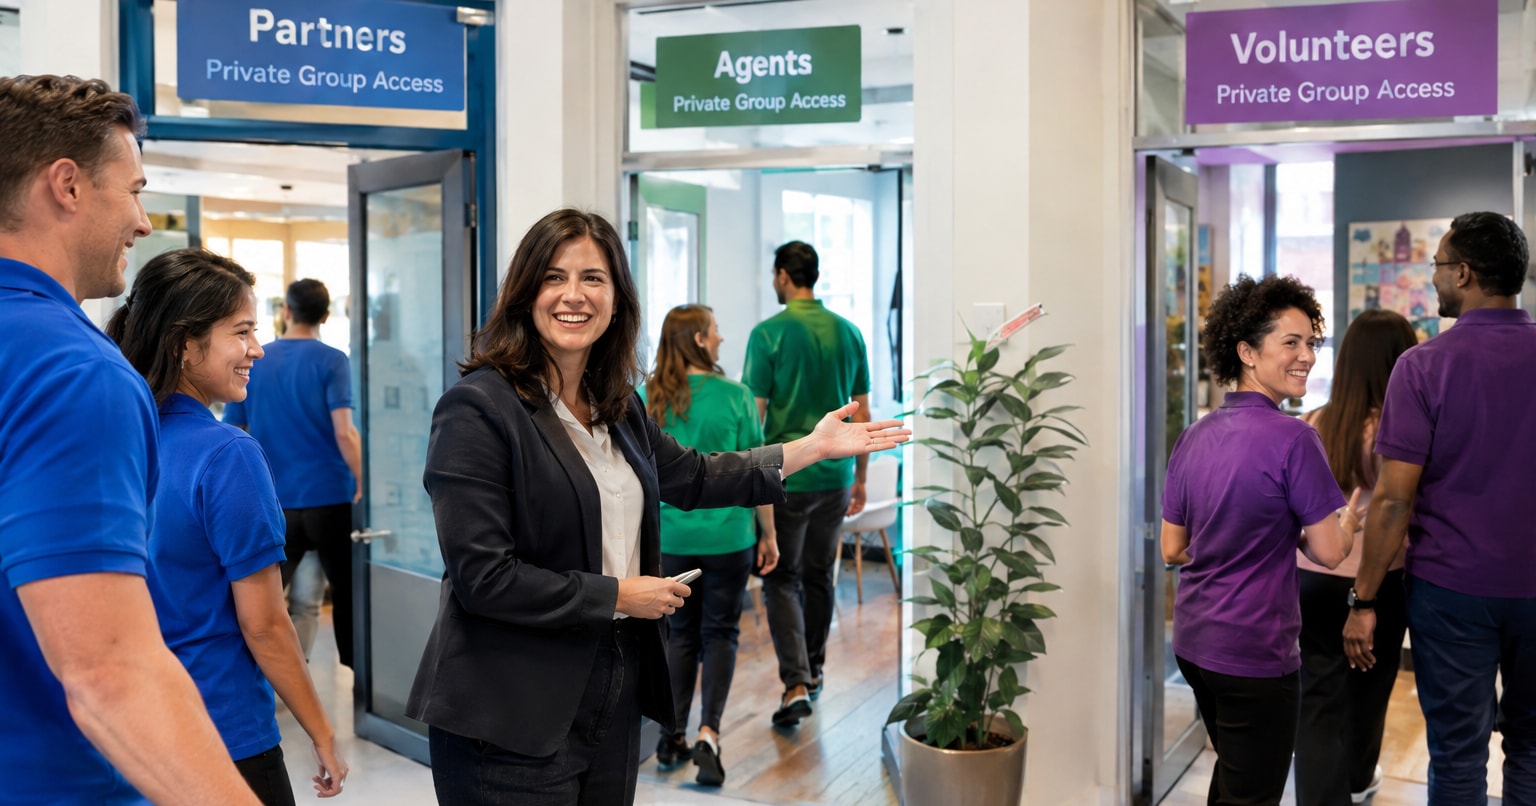
Partenaires, agences, agents et bénévoles peuvent partager un même intranet sans se voir les uns les autres. Mais cette séparation doit aller au-delà de la navigation. Les contenus, les fichiers, les annuaires, la recherche et les notifications ont tous besoin de contrôles d’accès.
Un extranet pour partenaires offre à chaque équipe externe un espace utile pour trouver ses informations et travailler avec votre organisation. Avec Open Intranet, vous pouvez commencer par configurer les contrôles d’accès existants, puis évaluer des modules Drupal supplémentaires lorsque le modèle de collaboration en demande davantage.
Le choix pratique se fait entre restreindre les informations à des publics sélectionnés et créer des espaces de travail avec leurs propres rôles de membres et responsabilités. Commencez par l’approche la plus simple qui répond à vos besoins, puis testez les limites sur l’ensemble de l’expérience des employés et des partenaires.
Dans cet article :
- Que doit pouvoir voir chaque groupe externe ?
- Comment donner le bon accès aux personnes externes ?
- Comment empêcher les agences de se voir entre elles ?
- Comment gérer un personnel partenaire qui change chaque mois ?
- Les fichiers sensibles peuvent-ils rester dans le système source ?
- Faut-il séparer le site public et l’extranet ?
- Qu’est-ce qui est intégré, configuré ou développé sur mesure ?
- Prêt à commencer ?
Que doit pouvoir voir chaque groupe externe ?
Commencez par une matrice d’accès, pas par une liste de fonctionnalités du portail. Les RH, la communication interne et l’IT disposent ainsi d’une définition commune de qui peut voir chaque espace, document, discussion, profil de membre et contact interne. Cela évite aussi de refaire le travail lorsque différentes équipes interprètent « privé » différemment.
Voici un point de départ hypothétique :
| Groupe | Contenus autorisés | Personnes visibles |
|---|---|---|
| Administrateurs internes habilités | Espaces nécessaires à leurs responsabilités | Membres nécessaires à l’administration |
| Partenaire A | Espace du partenaire A et ressources partagées approuvées | Membres du partenaire A et contacts internes assignés |
| Partenaire B | Espace du partenaire B et ressources partagées approuvées | Membres du partenaire B et contacts internes assignés |
| Agents | Espace d’agence assigné et ressources pour les agents | Collègues autorisés et contacts internes |
| Bénévoles | Espace bénévole assigné et ressources | Coordinateurs autorisés et autres bénévoles |
| Prestataires temporaires | Contenus du projet assigné pendant leur mission | Contacts du projet assignés |
Pour chaque ligne, précisez si les membres peuvent lire, contribuer, approuver des contenus ou gérer les adhésions. Ce sont des permissions différentes.
L’appartenance à une organisation et la fonction répondent à des questions différentes. Deux coordinateurs d’agence peuvent tous deux avoir besoin de téléverser des documents. Pourtant, chacun doit rester limité à l’espace de sa propre agence. Leur attribuer un rôle commun de « coordinateur » ne crée pas, à lui seul, cette frontière.
Ensuite, précisez ce que signifie « ne doivent pas se voir » :
- Isolation des contenus : les groupes ne peuvent pas ouvrir les documents ou discussions des autres.
- Isolation de la découverte : les groupes ne peuvent pas non plus découvrir les noms, membres, profils ou activités des autres.
La seconde exigence est plus stricte. Un libellé de groupe dans un filtre ou le nom d’un auteur dans un résultat de recherche peut la violer, même si le document lui-même reste inaccessible.
Comment donner le bon accès aux personnes externes ?
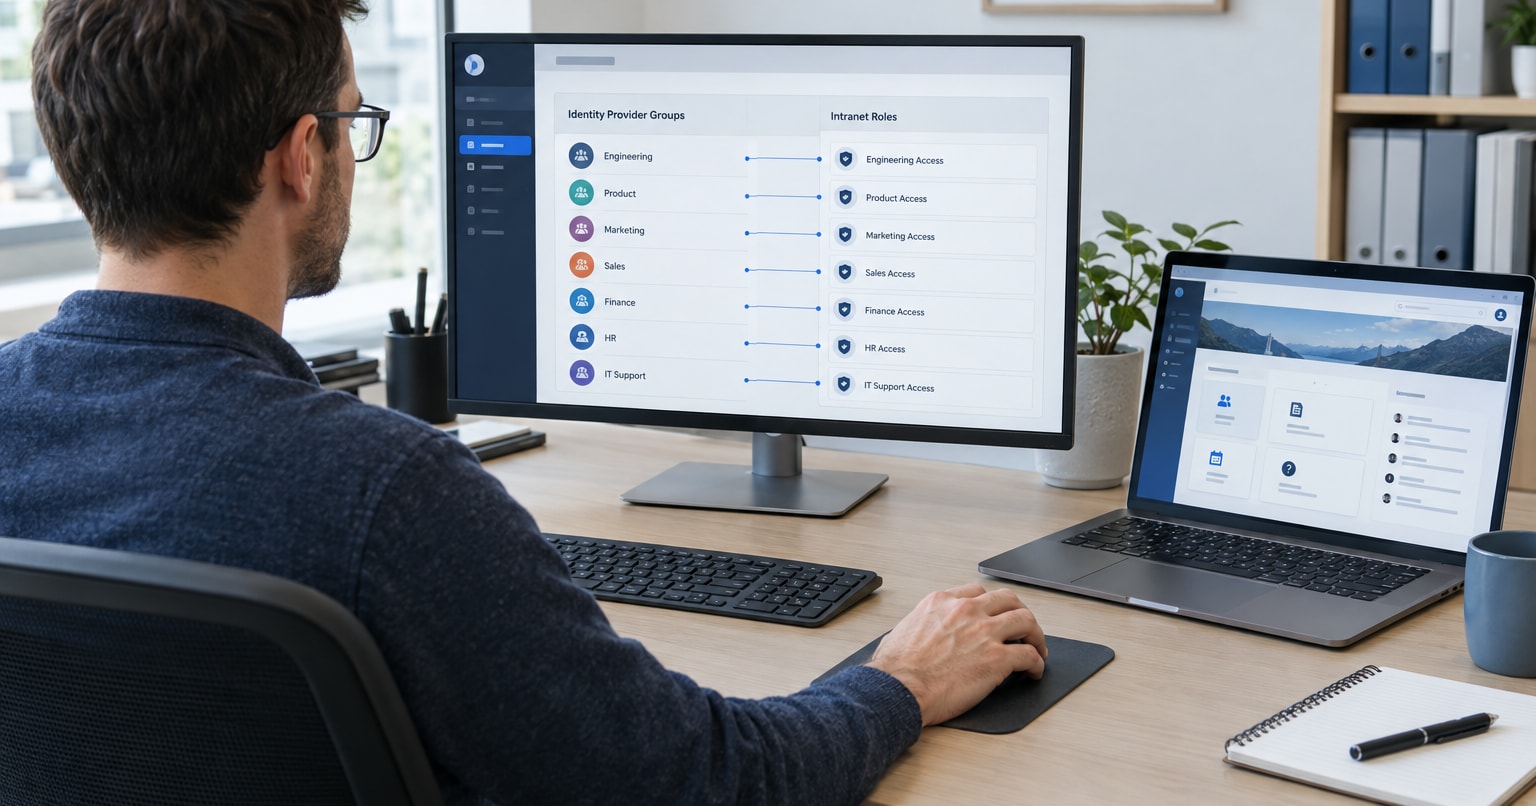
Partez des personnes que vous voulez servir et des informations dont chaque groupe a besoin. Le personnel partenaire peut avoir besoin d’instructions communes et de ses propres documents de projet ; les bénévoles, de consignes pour un site qui leur est assigné. Leurs comptes doivent suivre ces responsabilités, et non recevoir automatiquement le même accès que les employés internes.
Le budget de mise en œuvre couvre le travail de configuration et d’exploitation de cette expérience : paramétrage des accès, hébergement, support et éventuelles intégrations supplémentaires. La décision clé porte ici sur le fonctionnement du portail pour chaque public, pas sur l’achat de licences Drupal par utilisateur.
Drupal fournit des comptes utilisateurs, des rôles et des permissions comme socle. Les utilisateurs externes n’ont pas forcément besoin d’une boîte mail de l’organisation, mais leur méthode de connexion et leur adresse de contact doivent respecter vos règles d’identité et de récupération de compte.
Un processus d’intégration maîtrisé doit relier la création du compte à l’approbation et à l’affectation à un groupe :
- Un responsable interne demande ou approuve l’accès pour une personne nommément identifiée.
- Le compte est créé selon le processus d’identité convenu.
- La personne devient membre de l’espace d’organisation ou de projet approuvé.
- Le système n’accorde que les permissions requises par cette adhésion.
- Le responsable enregistre, le cas échéant, une date de revue des accès ou une date de fin.
Par exemple, approuver un collaborateur du partenaire A doit donner accès à l’espace du partenaire A, et non à une zone générale pour utilisateurs externes contenant les documents de tous les partenaires.
L’inscription publique ne doit pas permettre à quelqu’un de choisir une organisation et de s’accorder lui-même l’accès. Les invitations, approbations, affectations aux groupes et exigences d’authentification dépendent des modules choisis et de la configuration. Le système de comptes de Drupal ne constitue pas, à lui seul, un workflow complet d’accès externe.
Comment empêcher les agences de se voir entre elles ?
Intégrez la frontière dans les contrôles d’accès, puis testez chaque endroit où une information peut apparaître.
Commencez par Open Intranet Access
Open Intranet Access fournit les OI Groups et des restrictions par élément. Les administrateurs gèrent les adhésions et utilisent l’onglet « Access » pour sélectionner les groupes ou les utilisateurs individuels autorisés à voir les contenus pris en charge. C’est le point de départ de la séparation des publics, pas quelque chose que vous devez construire à partir de Drupal nu.
Pour un portail partenaires hypothétique, créez des publics distincts pour le partenaire A et le partenaire B, affectez-leur les comptes nominatifs et configurez chaque collection pour ses lecteurs prévus. Testez les ressources partagées séparément des contenus propres à chaque partenaire.
Le guide d’administration des documents indique qu’Access est activé dans l’installation par défaut. Les restrictions doivent tout de même être configurées : un élément sans restriction retombe sur les permissions de consultation ordinaires. Les autorisations de dossier et de document se combinent par union, si bien qu’ajouter une autorisation au niveau d’un document peut élargir l’accès au lieu de restreindre l’accès hérité. Vérifiez aussi les exceptions pour les propriétaires et les administrateurs.
Ajoutez Group lorsque vous avez besoin de responsabilités propres à chaque espace
Le module contribué Drupal Group gère des ensembles d’utilisateurs et de contenus avec des permissions limitées à chaque groupe. C’est une option lorsque, par exemple, un partenaire a besoin de membres qui lisent et de coordinateurs qui gèrent les contenus dans l’espace de ce partenaire.
Group est un module supplémentaire, distinct des OI Groups d’Open Intranet. Évaluez la compatibilité, l’intégration des contenus et le modèle de permissions visé avant de l’introduire. Il n’apporte pas automatiquement une isolation plus forte, et son activation ne masque pas à elle seule chaque profil ou notification.
Utilisez Open Intranet Access pour les restrictions par public lorsqu’il répond au besoin. Évaluez Group pour des responsabilités propres à chaque groupe, ou une mise en œuvre supplémentaire pour des workflows spécifiques. Si les deux systèmes d’accès sont impliqués, définissez comment leurs règles interagissent au lieu de supposer que leurs autorisations rendent l’accès plus restrictif.
Quelle que soit la voie choisie, vérifiez les couches suivantes.
Protégez les espaces et les fichiers
Chaque page, discussion et document restreint a besoin d’un contrôle d’autorisation fondé sur l’adhésion autorisée de l’utilisateur.
Les pièces jointes ont besoin de leur propre protection. Une page restreinte contenant un lien de fichier accessible publiquement n’est pas une bibliothèque de documents privée. L’accès au fichier doit être vérifié même lorsque quelqu’un contourne la page et demande directement le fichier.
Limitez la découverte des personnes
Si les agences ne doivent pas avoir connaissance les unes des autres, passez en revue :
- Les annuaires d’utilisateurs et les listes de membres.
- Les pages de profil et les liens vers les auteurs.
- La recherche de membres et les champs d’autocomplétion.
- Les noms de groupes, les filtres et les libellés d’adhésion.
- Les fils d’activité et les listes de participants.
Un utilisateur externe ne doit voir que les personnes autorisées par la matrice d’accès. Désactiver l’annuaire principal ne suffit pas si un lien d’auteur sous un commentaire révèle encore un collaborateur d’une autre agence.
Vérifiez la recherche, les notifications et les intégrations
Les résultats de recherche, les notifications par e-mail, les fils d’activité et les API exposées doivent respecter l’appartenance aux groupes. Une discussion protégée ne doit pas apparaître dans le récapitulatif e-mail d’un autre groupe.
La mise en cache demande aussi de l’attention. Une réponse générée pour le partenaire A ne doit pas être servie plus tard au partenaire B si elle contient des informations restreintes.
Ces vérifications doivent couvrir à la fois les contenus et les métadonnées. Un résultat de recherche qui masque le corps d’un document mais révèle son titre confidentiel expose quand même des informations.
Définissez précisément les commentaires anonymes
Certaines organisations veulent que les bénévoles ou les agents puissent commenter sans que leur nom soit visible par leurs pairs. C’est une exigence distincte de l’isolation des groupes.
Précisez qui peut identifier l’auteur. Les administrateurs habilités peuvent avoir besoin de cette information pour la modération et la traçabilité, tandis que les autres participants ne doivent pas la voir.
Masquer le nom affiché ne suffit pas si un lien de profil, une notification ou une réponse d’API identifie la personne. Les commentaires anonymes vis-à-vis des pairs nécessitent une solution de mise en œuvre confirmée, et non l’hypothèse que ce comportement est intégré.
Enfin, testez avec des comptes du partenaire A et du partenaire B, un compte externe non affecté et un visiteur non connecté. Le partenaire B ne doit pas trouver les membres ou les contenus du partenaire A via la recherche. Un lien copié vers un document du partenaire A ne doit pas permettre au partenaire B de télécharger le fichier.
Comment gérer un personnel partenaire qui change chaque mois ?
Rendez les départs aussi prévisibles que les arrivées. Sinon, un portail qui démarre avec des permissions correctes accumule peu à peu des comptes de personnes qui n’ont plus besoin d’accès.
Désignez pour chaque organisation externe un responsable interne des accès. Cette personne doit savoir qui peut demander une adhésion, qui l’approuve et comment les départs sont signalés.
Utilisez des comptes nominatifs plutôt que des identifiants partagés par agence. Quand un collaborateur s’en va, vous pouvez retirer son accès sans changer un mot de passe utilisé par tous les autres. Les comptes nominatifs permettent aussi un historique d’activité plus clair.
Pour les prestataires, saisonniers et bénévoles de courte durée, enregistrez une date de fin d’accès. Toutefois, un champ de date de fin ne révoque pas l’accès à lui seul. Les rappels, la suppression planifiée et les revues d’adhésion nécessitent des modules adaptés, de la configuration ou du développement.
Prenons ce workflow hypothétique :
- Un prestataire saisonnier reçoit l’accès à un espace projet jusqu’au 31 août.
- Le responsable interne reçoit un rappel avant l’expiration de l’accès.
- Une prolongation nécessite une approbation.
- Sans prolongation approuvée, l’accès prend fin à la date convenue.
- Un test confirme que l’ancien prestataire ne peut plus récupérer de contenu protégé.
Chaque étape doit être prise en charge par la mise en œuvre, y compris le moment du retrait de l’accès.
Le départ doit couvrir les sessions actives et les systèmes connectés, pas seulement les connexions futures. Retirer l’accès au portail doit aussi empêcher toute nouvelle récupération de fichiers protégés via une intégration.
Les commentaires et documents historiques nécessitent une décision de conservation distincte. Révoquer un accès ne doit pas effacer par erreur des documents que votre organisation doit conserver.
L’autogestion par un administrateur côté partenaire peut réduire l’administration interne, mais c’est un workflow à cadrer séparément. Un coordinateur partenaire qui gère du personnel ne doit pouvoir gérer que sa propre organisation. La synchronisation automatique des identités exige elle aussi des règles explicites pour les arrivées, les changements d’adhésion et les départs.
Les fichiers sensibles peuvent-ils rester dans le système source ?
Oui, une intégration à la demande peut éviter de maintenir une seconde bibliothèque de documents dans l’extranet.
Au lieu de téléverser un doublon, le portail affiche une référence autorisée vers le document. Lorsqu’un utilisateur demande le fichier, le portail vérifie l’accès et récupère le document autorisé dans le système source.
Cela peut réduire la maintenance de fichiers en double et lier la récupération au contenu actuel de la source. Il s’agit d’un travail d’intégration, sauf si un connecteur éprouvé répond déjà aux exigences.
Le flux d’accès demande une attention particulière :
- Identifier l’utilisateur connecté au portail.
- Vérifier son appartenance aux groupes et son droit de demander le document.
- Faire correspondre cette autorisation aux règles d’accès du système source.
- Récupérer uniquement le fichier autorisé.
- Le livrer via une réponse protégée.
L’appartenance au partenaire A ne doit pas autoriser automatiquement tous les documents accessibles via un compte de service partagé. Les identifiants de la source doivent rester sur le serveur, et les documents sensibles ne doivent pas être exposés via des URL de fichiers publiques.
Par ailleurs, « récupéré à la demande » ne signifie pas « jamais copié nulle part ». Les fichiers peuvent transiter par un stockage temporaire ou des caches. Un téléchargement autorisé crée une copie sur l’appareil du destinataire.
Mettez-vous d’accord sur :
- L’autorisation ou non d’un stockage temporaire, et sa durée.
- La manière dont les fichiers et liens mis en cache sont protégés.
- Les activités de récupération qui sont journalisées.
- L’autorisation ou non du téléchargement.
- Ce qui se passe lorsque la source est indisponible ou refuse l’accès.
La révocation de l’accès doit empêcher toute récupération ultérieure, y compris via des liens ou fichiers en cache. Elle ne peut pas rappeler un document déjà téléchargé.
Si le système source refuse l’accès ou est indisponible, le portail doit expliquer le résultat sans révéler de détails sensibles sur le système.
Faut-il séparer le site public et l’extranet ?
Séparer la publication publique de la collaboration restreinte réduit le risque que des contenus privés se retrouvent sur une page publique, dans un flux de recherche ou dans un annuaire.
Les deux systèmes servent des publics différents :
- Le site public s’adresse aux visiteurs anonymes et publie des contenus publics approuvés.
- L’extranet s’adresse à des personnes authentifiées dont l’accès dépend de leur adhésion et de leur rôle.
Des applications ou déploiements séparés méritent d’être envisagés lorsqu’une séparation opérationnelle plus forte est nécessaire. Ils permettent de séparer les processus de mise en production, l’administration et le stockage. La contrepartie est un travail supplémentaire d’hébergement et de maintenance.
Ils peuvent tout de même partager la même identité visuelle, afin que les utilisateurs reconnaissent la même organisation sans que les systèmes partagent chaque mécanisme de publication.
Un nom d’hôte différent ne constitue pas, à lui seul, une frontière d’accès. Que le portail utilise un domaine distinct ou une infrastructure partagée, les informations privées ont toujours besoin de contrôles d’autorisation et d’un stockage protégé.
Définissez délibérément tout échange de contenus. Par exemple, l’extranet peut afficher des actualités publiques approuvées tout en gardant privées les discussions avec les partenaires. Un partage automatique dans les deux sens accroît l’exposition, sauf si chaque type de contenu a une règle de publication claire.
Pour les équipes RH et communication, cette distinction doit être visible dans le processus éditorial : les auteurs doivent savoir s’ils publient pour le public, pour tous les utilisateurs externes approuvés ou pour un groupe restreint.
Qu’est-ce qui est intégré, configuré ou développé sur mesure ?
Open Intranet vous donne un point de départ pour le contrôle d’accès. Le reste du travail dépend de votre besoin : lecture restreinte, collaboration déléguée ou séparation plus forte entre organisations.
| Approche | Quand l’évaluer | Travail à convenir |
|---|---|---|
| Configurer Open Intranet Access | Des publics définis ont besoin de contenus différents | Adhésions, restrictions de contenu, exceptions et tests d’accès |
| Étendre avec Drupal Group | Chaque organisation a besoin de ses propres responsabilités dans son espace | Compatibilité du module, rôles par groupe, intégration des contenus et interaction avec les règles d’accès existantes |
| Ajouter une intégration ou un développement ciblé | Des workflows de comptes spécifiques, le masquage d’identité ou la récupération protégée depuis un système source sont nécessaires | Le comportement précis, les règles d’autorisation et le support continu |
| Déploiements séparés | Les exigences imposent des frontières opérationnelles ou administratives distinctes | Hébergement, identité, mises à jour et maintenance de chaque déploiement |
N’ajoutez pas de modules simplement pour rendre l’architecture plus sophistiquée. Montrez d’abord la configuration la plus simple, puis étendez-la là où un besoin réel reste non couvert.
La question utile n’est pas simplement « Est-ce que ça gère les groupes ? », mais « Cette installation fait-elle respecter nos frontières partout où cela compte ? »
Transformez la réponse en critères d’acceptation :
- Le partenaire A ne peut pas découvrir les membres, libellés de groupe ou contenus restreints du partenaire B lorsque l’isolation de la découverte est exigée.
- Les comptes non autorisés ne peuvent pas ouvrir de pages protégées ni télécharger de fichiers via des liens directs.
- La recherche, les notifications, les API et les réponses en cache appliquent les mêmes restrictions.
- Les commentaires anonymes vis-à-vis des pairs n’exposent pas l’identité de l’auteur par des voies secondaires.
- Les comptes ou adhésions expirés perdent l’accès à la date convenue.
- La récupération de fichiers sensibles vérifie l’autorisation et respecte la révocation.
- La publication publique n’expose aucun contenu restreint.
Ces tests doivent faire partie de la maintenance. Une nouvelle fonction de recherche, un modèle de notification ou une intégration peut créer un autre chemin vers l’information, même si les espaces de groupe d’origine restent protégés.
Prêt à commencer ?
Un extranet pour partenaires utile donne à chacun les informations dont il a besoin, sans exposer les autres organisations ni laisser d’accès aux anciens collaborateurs. Commencez par une matrice d’accès claire, un cycle de vie des comptes et des règles convenues pour les fichiers sensibles.
Venez à une démonstration d’Open Intranet avec un exemple de structure de groupes, votre processus de rotation du personnel et une exigence liée à des fichiers sensibles. Ensemble, nous rattacherons ces besoins aux fonctionnalités existantes, à la configuration ou au développement sur mesure, et nous conviendrons des tests d’isolation que votre mise en œuvre devra réussir.