Extranet für Partner: Agenturen und Ehrenamtliche in getrennten Gruppen halten
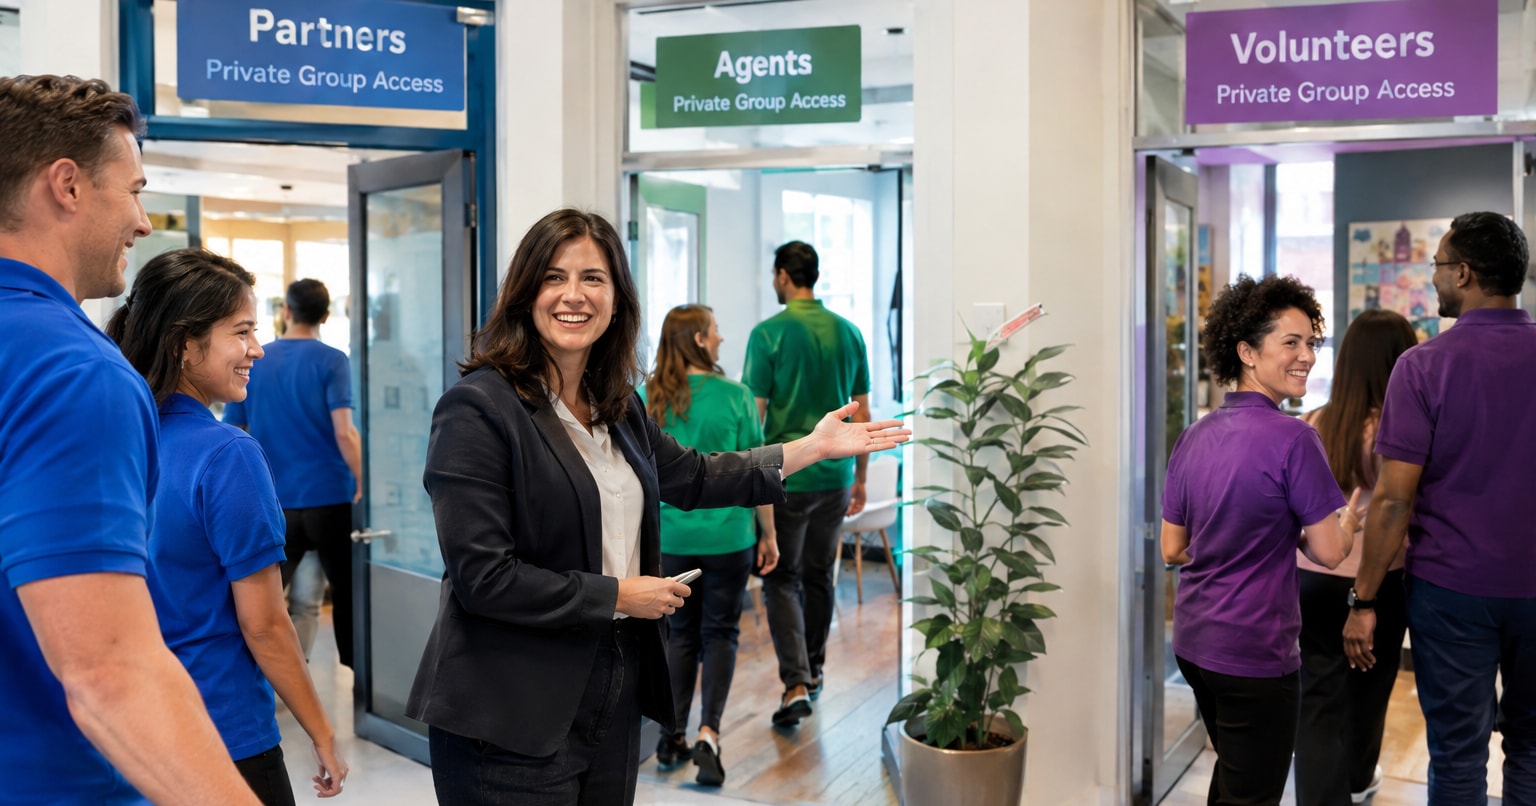
Partner, Agenturen, Vertriebsagenten und Ehrenamtliche können ein gemeinsames Intranet nutzen, ohne einander zu sehen. Diese Trennung muss jedoch über die Navigation hinausgehen. Inhalte, Dateien, Verzeichnisse, die Suche und Benachrichtigungen brauchen alle eine Zugriffskontrolle.
Ein Extranet für Partner gibt jedem externen Team einen nützlichen Ort, an dem es seine Informationen findet und mit Ihrer Organisation zusammenarbeitet. Mit Open Intranet können Sie zunächst die vorhandenen Zugriffskontrollen konfigurieren und anschließend weitere Drupal-Module prüfen, wenn das Zusammenarbeitsmodell mehr verlangt.
Die praktische Entscheidung liegt zwischen der Beschränkung von Informationen auf ausgewählte Zielgruppen und dem Aufbau von Arbeitsbereichen mit eigenen Mitgliedsrollen und Zuständigkeiten. Beginnen Sie mit dem einfacheren Ansatz, der Ihre Anforderungen erfüllt, und testen Sie dann die Grenzen im gesamten Erlebnis von Mitarbeitenden und Partnern.
In diesem Artikel:
- Was soll jede externe Gruppe sehen dürfen?
- Wie geben Sie externen Personen den richtigen Zugriff?
- Wie verhindern Sie, dass Agenturen einander sehen?
- Wie gehen Sie mit Partnerpersonal um, das jeden Monat wechselt?
- Können vertrauliche Dateien im Quellsystem bleiben?
- Sollten öffentliche Website und Extranet getrennt sein?
- Was ist eingebaut, was Konfiguration, was individuelle Entwicklung?
- Bereit für den Start?
Was soll jede externe Gruppe sehen dürfen?
Beginnen Sie mit einer Zugriffsmatrix, nicht mit einer Liste von Portalfunktionen. So haben HR, interne Kommunikation und IT eine gemeinsame Definition dafür, wer welchen Bereich, welches Dokument, welche Diskussion, welches Mitgliederprofil und welchen internen Ansprechpartner sehen darf. Außerdem vermeiden Sie Nacharbeit, wenn verschiedene Teams „privat“ unterschiedlich auslegen.
Das folgende Beispiel ist ein hypothetischer Ausgangspunkt:
| Gruppe | Erlaubte Inhalte | Sichtbare Personen |
|---|---|---|
| Berechtigte interne Administratoren | Bereiche, die sie für ihre Aufgaben benötigen | Mitglieder, die für die Administration nötig sind |
| Partner A | Bereich von Partner A und freigegebene gemeinsame Ressourcen | Mitglieder von Partner A und zugewiesene interne Ansprechpartner |
| Partner B | Bereich von Partner B und freigegebene gemeinsame Ressourcen | Mitglieder von Partner B und zugewiesene interne Ansprechpartner |
| Agenten | Zugewiesener Agenturbereich und Ressourcen für Agenten | Erlaubte Kolleginnen und Kollegen sowie interne Ansprechpartner |
| Ehrenamtliche | Zugewiesener Bereich und Ressourcen für Ehrenamtliche | Erlaubte Koordinatoren und andere Ehrenamtliche |
| Befristete Auftragnehmer | Zugewiesene Projektinhalte während ihres Einsatzes | Zugewiesene Projektansprechpartner |
Legen Sie für jede Zeile fest, ob Mitglieder lesen, Beiträge leisten, Inhalte freigeben oder die Mitgliedschaft verwalten dürfen. Das sind unterschiedliche Berechtigungen.
Zugehörigkeit zu einer Organisation und Funktion beantworten unterschiedliche Fragen. Zwei Agenturkoordinatoren brauchen vielleicht beide die Berechtigung, Dokumente hochzuladen. Jeder muss aber auf den Bereich seiner eigenen Agentur beschränkt bleiben. Eine gemeinsame Rolle „Koordinator“ schafft diese Grenze allein nicht.
Klären Sie als Nächstes, was „dürfen einander nicht sehen“ bedeutet:
- Inhaltsisolation: Gruppen können die Dokumente oder Diskussionen der anderen nicht öffnen.
- Auffindbarkeitsisolation: Gruppen können auch die Namen, Mitglieder, Profile oder Aktivitäten der anderen nicht entdecken.
Die zweite Anforderung ist strenger. Ein Gruppenname in einem Filter oder der Name einer Autorin in einem Suchergebnis kann sie verletzen, selbst wenn das eigentliche Dokument unzugänglich bleibt.
Wie geben Sie externen Personen den richtigen Zugriff?
Beginnen Sie mit den Menschen, die Sie unterstützen möchten, und den Informationen, die jede Gruppe braucht. Partnerpersonal benötigt vielleicht gemeinsame Anleitungen und eigene Projektdokumente; Ehrenamtliche brauchen womöglich Hinweise für einen zugewiesenen Standort. Ihre Konten sollten diesen Aufgaben folgen und nicht automatisch denselben Zugriff wie interne Mitarbeitende erhalten.
Das Implementierungsbudget deckt die Arbeit ab, dieses Erlebnis einzurichten und zu betreiben: Zugriffskonfiguration, Hosting, Support und etwaige zusätzliche Integrationen. Die zentrale Entscheidung ist hier, wie das Portal für jede Zielgruppe funktionieren soll, nicht, wie man Drupal-Lizenzen pro Nutzer kauft.
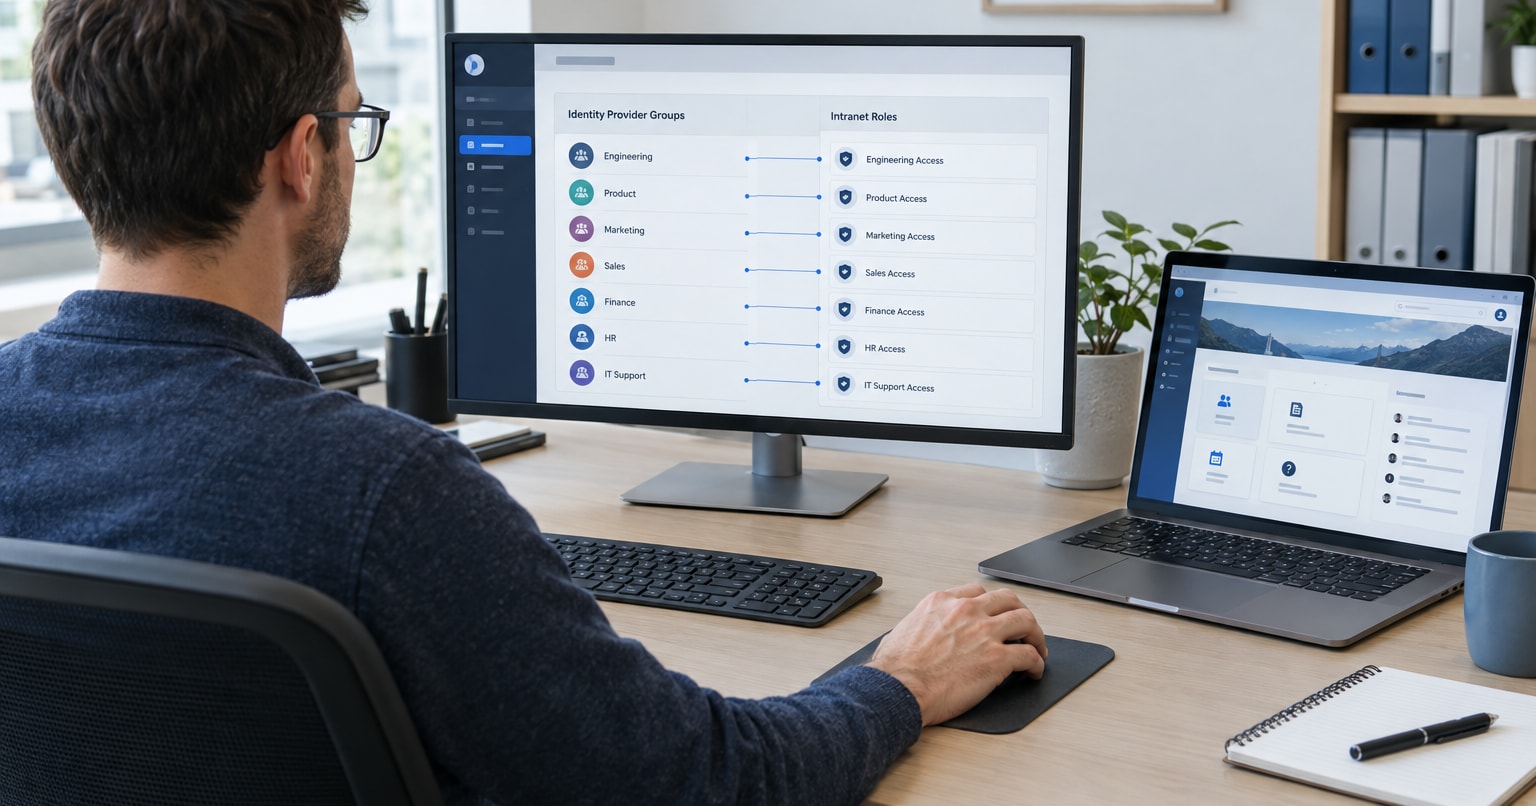
Drupal stellt Benutzerkonten, Rollen und Berechtigungen als Grundlage bereit. Externe Nutzer brauchen nicht zwingend ein Postfach der Organisation, ihre Anmeldemethode und Kontaktadresse müssen aber Ihren Richtlinien für Identität und Kontowiederherstellung entsprechen.
Ein kontrollierter Onboarding-Prozess sollte die Kontoerstellung mit Freigabe und Gruppenzuordnung verbinden:
- Eine interne verantwortliche Person beantragt oder genehmigt den Zugriff für eine namentlich benannte Person.
- Das Konto wird über den vereinbarten Identitätsprozess angelegt.
- Die Person wird Mitglied im freigegebenen Organisations- oder Projektbereich.
- Das System vergibt nur die Berechtigungen, die diese Mitgliedschaft erfordert.
- Die verantwortliche Person hält, wo sinnvoll, ein Datum für die Zugriffsüberprüfung oder ein Enddatum fest.
Die Freigabe für eine Mitarbeiterin von Partner A sollte zum Beispiel Zugriff auf den Bereich von Partner A gewähren, nicht auf einen allgemeinen Bereich für externe Nutzer, der das Material aller Partner enthält.
Eine öffentliche Registrierung darf niemandem erlauben, eine Organisation auszuwählen und sich selbst Zugriff zu geben. Einladungen, Freigaben, Gruppenzuordnung und Authentifizierungsanforderungen hängen von den gewählten Modulen und der Konfiguration ab. Das Kontosystem von Drupal allein ist noch kein vollständiger Workflow für externen Zugriff.
Wie verhindern Sie, dass Agenturen einander sehen?
Verankern Sie die Grenze in den Zugriffsprüfungen und testen Sie dann jede Stelle, an der Informationen erscheinen können.
Beginnen Sie mit Open Intranet Access
Open Intranet Access bietet OI Groups und Einschränkungen pro Element. Administratoren pflegen die Mitgliedschaften und wählen im Tab „Access“ die Gruppen oder einzelnen Nutzer aus, die unterstützte Inhalte sehen dürfen. Das ist der Ausgangspunkt für die Trennung von Zielgruppen, nicht etwas, das Sie aus reinem Drupal selbst bauen müssen.
Für ein hypothetisches Partnerportal legen Sie getrennte Zielgruppen für Partner A und Partner B an, ordnen ihnen die namentlichen Konten zu und konfigurieren jede Sammlung für die vorgesehenen Leser. Testen Sie gemeinsame Ressourcen getrennt von partnerspezifischem Material.
Laut Leitfaden zur Dokumentenverwaltung ist Access in der Standardinstallation aktiviert. Die Einschränkungen müssen trotzdem konfiguriert werden: Ein Element ohne Einschränkungen fällt auf die normalen Leseberechtigungen zurück. Freigaben auf Ordner- und Dokumentebene werden als Vereinigungsmenge kombiniert, sodass eine Freigabe auf Dokumentebene den Zugriff erweitern kann, statt geerbten Zugriff einzuschränken. Prüfen Sie auch Ausnahmen für Eigentümer und Administratoren.
Ergänzen Sie Group, wenn Sie bereichsspezifische Zuständigkeiten brauchen
Das Drupal-Zusatzmodul Group unterstützt Sammlungen von Nutzern und Inhalten mit Berechtigungen, die auf die jeweilige Gruppe begrenzt sind. Es ist eine Option, wenn ein Partner zum Beispiel Mitglieder braucht, die lesen, und Koordinatoren, die Inhalte im Arbeitsbereich dieses Partners verwalten.
Group ist ein zusätzliches Modul und unterscheidet sich von den OI Groups in Open Intranet. Prüfen Sie Kompatibilität, Inhaltsintegration und das geplante Berechtigungsmodell, bevor Sie es einführen. Es bietet nicht automatisch eine stärkere Isolation, und seine Aktivierung allein verbirgt nicht jedes Profil und jede Benachrichtigung.
Nutzen Sie Open Intranet Access für Zielgruppenbeschränkungen, wo es die Anforderung erfüllt. Prüfen Sie Group für gruppenspezifische Zuständigkeiten oder zusätzliche Implementierung für spezielle Workflows. Wenn beide Zugriffssysteme beteiligt sind, legen Sie fest, wie ihre Regeln zusammenwirken, statt anzunehmen, dass ihre Freigaben den Zugriff restriktiver machen.
Welchen Weg Sie auch wählen, prüfen Sie die folgenden Ebenen.
Schützen Sie Bereiche und Dateien
Jede eingeschränkte Seite, Diskussion und jedes eingeschränkte Dokument braucht eine Berechtigungsprüfung auf Grundlage der erlaubten Mitgliedschaft des Nutzers.
Anhänge brauchen einen eigenen Schutz. Eine eingeschränkte Seite mit einem öffentlich zugänglichen Dateilink ist keine private Dokumentbibliothek. Der Dateizugriff muss auch dann geprüft werden, wenn jemand die Seite umgeht und die Datei direkt anfordert.
Schränken Sie die Auffindbarkeit von Personen ein
Wenn Agenturen nichts voneinander wissen sollen, prüfen Sie:
- Benutzerverzeichnisse und Mitgliederlisten.
- Profilseiten und Autorenlinks.
- Mitgliedersuche und Felder mit automatischer Vervollständigung.
- Gruppennamen, Filter und Mitgliedschaftsbezeichnungen.
- Aktivitätsfeeds und Teilnehmerlisten.
Ein externer Nutzer sollte nur die Personen sehen, die die Zugriffsmatrix erlaubt. Das Hauptverzeichnis abzuschalten reicht nicht, wenn ein Autorenlink an einem Kommentar weiterhin einen Mitarbeiter einer anderen Agentur offenlegt.
Prüfen Sie Suche, Benachrichtigungen und Integrationen
Suchergebnisse, E-Mail-Benachrichtigungen, Aktivitätsfeeds und offengelegte APIs müssen die Gruppenmitgliedschaft respektieren. Eine geschützte Diskussion sollte nicht im E-Mail-Digest einer anderen Gruppe auftauchen.
Auch das Caching braucht Aufmerksamkeit. Eine für Partner A erzeugte Antwort darf später nicht an Partner B ausgeliefert werden, wenn sie eingeschränkte Informationen enthält.
Diese Prüfungen sollten sowohl Inhalte als auch Metadaten abdecken. Ein Suchergebnis, das den Text eines Dokuments verbirgt, aber seinen vertraulichen Titel zeigt, legt trotzdem Informationen offen.
Definieren Sie anonyme Kommentare genau
Manchmal möchten Organisationen, dass Ehrenamtliche oder Agenten kommentieren können, ohne dass ihr Name für andere Teilnehmende sichtbar ist. Das ist eine eigene Anforderung, getrennt von der Gruppenisolation.
Klären Sie, wer die Autorin oder den Autor identifizieren darf. Berechtigte Administratoren brauchen diese Information vielleicht für Moderation und Nachvollziehbarkeit, während andere Teilnehmende sie nicht sehen sollten.
Den angezeigten Namen zu verbergen reicht nicht, wenn ein Profillink, eine Benachrichtigung oder eine API-Antwort die Person identifiziert. Für andere Teilnehmende anonyme Kommentare erfordern einen bestätigten Umsetzungsweg, nicht die Annahme, dass dieses Verhalten eingebaut ist.
Testen Sie abschließend mit Konten von Partner A und Partner B, einem nicht zugeordneten externen Konto und einem nicht angemeldeten Besucher. Partner B darf die Mitglieder oder Inhalte von Partner A über die Suche nicht finden. Ein kopierter Dokumentlink von Partner A darf Partner B nicht erlauben, die Datei herunterzuladen.
Wie gehen Sie mit Partnerpersonal um, das jeden Monat wechselt?
Machen Sie Abgänge so planbar wie Zugänge. Sonst sammelt ein Portal, das mit korrekten Berechtigungen startet, nach und nach Konten von Personen an, die keinen Zugriff mehr brauchen.
Geben Sie jeder externen Organisation eine interne verantwortliche Person für den Zugriff. Sie sollte wissen, wer eine Mitgliedschaft beantragen darf, wer sie genehmigt und wie Abgänge gemeldet werden.
Verwenden Sie namentliche Konten statt gemeinsamer Agentur-Logins. Wenn eine Person geht, können Sie ihren Zugriff entfernen, ohne ein Passwort zu ändern, das alle anderen nutzen. Namentliche Konten ermöglichen außerdem nachvollziehbarere Aktivitätsprotokolle.
Halten Sie für Auftragnehmer, Saisonkräfte und kurzfristig Ehrenamtliche ein Enddatum für den Zugriff fest. Ein Feld für das Enddatum entzieht den Zugriff allerdings nicht von selbst. Erinnerungen, geplantes Entfernen und Überprüfungen der Mitgliedschaft erfordern unterstützende Module, Konfiguration oder Entwicklung.
Betrachten Sie diesen hypothetischen Ablauf:
- Eine Saisonkraft erhält bis zum 31. August Zugriff auf einen Projektbereich.
- Die interne verantwortliche Person erhält vor Ablauf des Zugriffs eine Erinnerung.
- Eine Verlängerung erfordert eine Genehmigung.
- Ohne genehmigte Verlängerung endet der Zugriff zum vereinbarten Stichtag.
- Ein Test bestätigt, dass die ehemalige Saisonkraft keine geschützten Inhalte mehr abrufen kann.
Jeder Schritt muss von der Implementierung unterstützt werden, einschließlich des Zeitpunkts, zu dem der Zugriff entfernt wird.
Das Offboarding muss aktive Sitzungen und verbundene Systeme berücksichtigen, nicht nur künftige Anmeldungen. Das Entfernen des Portalzugriffs sollte auch den weiteren Abruf geschützter Dateien über eine Integration verhindern.
Historische Kommentare und Dokumente brauchen eine eigene Entscheidung zur Aufbewahrung. Der Entzug des Zugriffs sollte nicht versehentlich Unterlagen löschen, die Ihre Organisation aufbewahren muss.
Selbstverwaltung durch Partner-Administratoren kann den internen Verwaltungsaufwand senken, ist aber ein eigens abzugrenzender Workflow. Eine Partnerkoordinatorin, die Personal verwaltet, darf nur ihre eigene Organisation verwalten können. Auch eine automatische Identitätssynchronisierung braucht klare Regeln für Zugänge, Änderungen der Mitgliedschaft und Abgänge.
Können vertrauliche Dateien im Quellsystem bleiben?
Ja, eine Integration mit Abruf bei Bedarf kann vermeiden, dass im Extranet eine zweite Dokumentbibliothek gepflegt werden muss.
Statt eine Kopie hochzuladen, zeigt das Portal einen autorisierten Verweis auf das Dokument an. Wenn ein Nutzer die Datei anfordert, prüft das Portal den Zugriff und ruft das erlaubte Dokument aus dem Quellsystem ab.
Das kann die Pflege doppelter Dateien reduzieren und den Abruf an den aktuellen Inhalt der Quelle koppeln. Es ist Integrationsarbeit, sofern nicht bereits ein geprüfter Connector die Anforderungen erfüllt.
Der Zugriffsablauf braucht besondere Sorgfalt:
- Den angemeldeten Portalnutzer identifizieren.
- Die Gruppenmitgliedschaft dieser Person und ihre Berechtigung, das Dokument anzufordern, prüfen.
- Diese Berechtigung auf die Zugriffsregeln des Quellsystems abbilden.
- Nur die erlaubte Datei abrufen.
- Sie über eine geschützte Antwort ausliefern.
Die Mitgliedschaft bei Partner A darf nicht automatisch jedes Dokument freigeben, das über ein gemeinsames Dienstkonto erreichbar ist. Zugangsdaten für die Quelle sollten auf dem Server bleiben, und vertrauliche Dokumente dürfen nicht über öffentliche Datei-URLs zugänglich sein.
Außerdem gilt: „Bei Bedarf abgerufen“ heißt nicht „nirgendwo kopiert“. Dateien können durch temporären Speicher oder Caches laufen. Ein autorisierter Download erzeugt eine Kopie auf dem Gerät des Empfängers.
Vereinbaren Sie:
- Ob temporäre Speicherung erlaubt ist und wie lange.
- Wie zwischengespeicherte Dateien und Links geschützt werden.
- Welche Abrufaktivitäten protokolliert werden.
- Ob Herunterladen erlaubt ist.
- Was passiert, wenn die Quelle nicht verfügbar ist oder den Zugriff verweigert.
Der Entzug des Zugriffs sollte spätere Abrufe verhindern, auch über zwischengespeicherte Links oder Dateien. Ein bereits heruntergeladenes Dokument kann er nicht zurückholen.
Wenn das Quellsystem den Zugriff verweigert oder nicht verfügbar ist, sollte das Portal das Ergebnis erklären, ohne vertrauliche Systemdetails preiszugeben.
Sollten öffentliche Website und Extranet getrennt sein?
Wenn Sie öffentliches Publizieren von eingeschränkter Zusammenarbeit trennen, sinkt das Risiko, dass privates Material auf einer öffentlichen Seite, in einem Suchfeed oder in einem Verzeichnis landet.
Die beiden Systeme bedienen unterschiedliche Zielgruppen:
- Die öffentliche Website bedient anonyme Besucher und veröffentlicht freigegebene öffentliche Inhalte.
- Das Extranet bedient angemeldete Personen, deren Zugriff von ihrer Mitgliedschaft und Rolle abhängt.
Getrennte Anwendungen oder Deployments lohnen sich, wenn eine stärkere betriebliche Trennung erforderlich ist. Sie können Release-Prozesse, Administration und Speicherung voneinander trennen. Der Preis dafür ist zusätzlicher Aufwand für Hosting und Wartung.
Sie können trotzdem dasselbe visuelle Branding nutzen, sodass Nutzer dieselbe Organisation wiedererkennen, ohne dass die Systeme jeden Publikationsmechanismus teilen.
Ein anderer Hostname allein ist keine Zugriffsgrenze. Ob das Portal eine eigene Domain nutzt oder Infrastruktur teilt: Private Informationen brauchen weiterhin Berechtigungsprüfungen und geschützte Speicherung.
Definieren Sie jeden Inhaltsaustausch bewusst. Das Extranet könnte zum Beispiel freigegebene öffentliche News anzeigen und Partnerdiskussionen privat halten. Automatisches Teilen in beide Richtungen erhöht das Risiko, sofern nicht für jeden Inhaltstyp eine klare Veröffentlichungsregel gilt.
Für HR- und Kommunikationsteams sollte diese Unterscheidung im redaktionellen Prozess sichtbar sein: Autorinnen und Autoren müssen wissen, ob sie für die Öffentlichkeit, für alle freigegebenen externen Nutzer oder für eine eingeschränkte Gruppe veröffentlichen.
Was ist eingebaut, was Konfiguration, was individuelle Entwicklung?
Open Intranet gibt Ihnen einen Ausgangspunkt für die Zugriffskontrolle. Die restliche Arbeit hängt davon ab, ob Sie eingeschränktes Lesen, delegierte Zusammenarbeit oder eine stärkere Trennung zwischen Organisationen brauchen.
| Ansatz | Wann prüfen | Zu vereinbarende Arbeit |
|---|---|---|
| Open Intranet Access konfigurieren | Definierte Zielgruppen brauchen unterschiedliche Inhalte | Mitgliedschaften, Inhaltsbeschränkungen, Ausnahmen und Zugriffstests |
| Mit Drupal Group erweitern | Jede Organisation braucht eigene Zuständigkeiten im Arbeitsbereich | Modulkompatibilität, gruppenbezogene Rollen, Inhaltsintegration und Zusammenspiel mit bestehenden Zugriffsregeln |
| Gezielte Integration oder Entwicklung ergänzen | Spezielle Konto-Workflows, verborgene Identitäten oder geschützter Abruf aus Quellsystemen werden benötigt | Das konkrete Verhalten, die Berechtigungsregeln und laufender Support |
| Getrennte Deployments | Die Anforderungen verlangen getrennte betriebliche oder administrative Grenzen | Hosting, Identität, Updates und Wartung für jedes Deployment |
Fügen Sie keine Module hinzu, nur damit die Architektur aufwendiger aussieht. Demonstrieren Sie zuerst die einfachere Einrichtung und erweitern Sie sie dort, wo eine tatsächliche Anforderung offen bleibt.
Die nützliche Frage lautet nicht einfach „Unterstützt es Gruppen?“, sondern „Setzt diese Installation unsere Grenzen überall dort durch, wo es darauf ankommt?“
Übersetzen Sie die Antwort in Abnahmekriterien:
- Partner A kann die Mitglieder, Gruppennamen oder eingeschränkten Inhalte von Partner B nicht entdecken, wo Auffindbarkeitsisolation gefordert ist.
- Nicht berechtigte Konten können geschützte Seiten nicht öffnen und Dateien nicht über direkte Links herunterladen.
- Suche, Benachrichtigungen, APIs und zwischengespeicherte Antworten wahren dieselben Einschränkungen.
- Für andere Teilnehmende anonyme Kommentare legen die Identität der Autorin oder des Autors nicht über Nebenwege offen.
- Abgelaufene Konten oder Mitgliedschaften verlieren den Zugriff zum vereinbarten Stichtag.
- Der Abruf vertraulicher Dateien prüft die Berechtigung und respektiert den Entzug des Zugriffs.
- Öffentliches Publizieren legt keine eingeschränkten Inhalte offen.
Diese Tests sollten Teil der Wartung bleiben. Eine neue Suchfunktion, eine Benachrichtigungsvorlage oder eine Integration kann einen weiteren Weg zu Informationen schaffen, selbst wenn die ursprünglichen Gruppenbereiche geschützt bleiben.
Bereit für den Start?
Ein nützliches Extranet für Partner gibt jeder Person die Informationen, die sie braucht, ohne andere Organisationen offenzulegen oder ehemaligen Mitarbeitenden Zugriff zu lassen. Beginnen Sie mit einer klaren Zugriffsmatrix, einem Kontolebenszyklus und vereinbarten Regeln für vertrauliche Dateien.
Bringen Sie eine beispielhafte Gruppenstruktur, Ihren Prozess für Personalwechsel und eine Anforderung an vertrauliche Dateien zu einer Open-Intranet-Vorführung mit. Gemeinsam ordnen wir diese Anforderungen vorhandenen Funktionen, Konfiguration oder individueller Entwicklung zu und vereinbaren die Isolationstests, die Ihre Implementierung bestehen muss.