SSO intranet avec Entra ID : transformer les groupes Entra, Keycloak ou Google Workspace en rôles
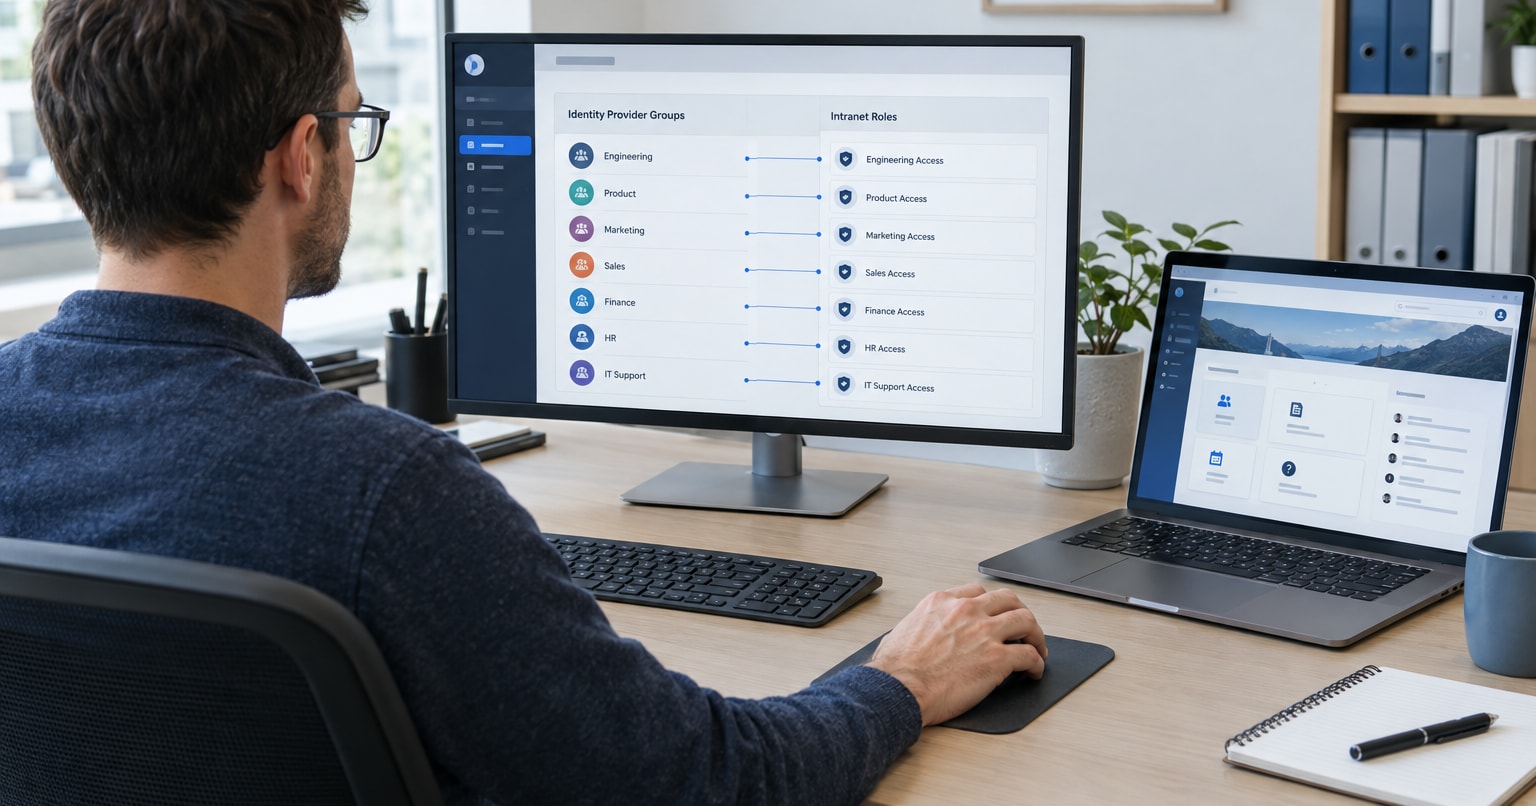
Ajouter quelqu’un à un groupe du fournisseur d’identité peut-il lui donner les bons accès à l’intranet ? Oui, avec une intégration configurée. Le SSO intranet avec Entra ID permet à l’IT de gérer les attributions d’accès à un seul endroit, au lieu de les répéter dans l’intranet. Le même principe s’applique à Keycloak et à Google Workspace.
Mais les permissions basées sur les groupes, la création de comptes et la suppression de comptes sont des parties distinctes de cette configuration. Open Intranet dispose d’une recette d’intégration prête pour Keycloak ; Entra ID et Google Workspace demandent un travail d’intégration. L’objectif n’est pas seulement de permettre aux collaborateurs de se connecter, mais de garder des accès corrects lorsqu’ils changent de poste ou quittent l’organisation.
Dans cet article :
- Les groupes que nous utilisons déjà peuvent-ils contrôler l’accès à l’intranet ?
- Que font réellement OIDC, SAML et les claims ?
- Qu’est-ce qui est prêt pour Keycloak, et qu’est-ce qui demande un travail d’intégration ?
- Comment associer les groupes du fournisseur aux rôles et groupes de contenu de l’intranet ?
- Peut-on limiter la connexion à un seul groupe de sécurité ?
- Ajouter quelqu’un à un groupe crée-t-il son compte immédiatement ?
- Que se passe-t-il quand un collaborateur quitte l’organisation ?
- Prêt à démarrer ?
Les groupes que nous utilisons déjà peuvent-ils contrôler l’accès à l’intranet ?
Oui. Une connexion configurée peut utiliser les groupes existants du fournisseur d’identité pour décider qui peut entrer dans l’intranet et ce qu’il peut y faire. L’IT gère alors ces attributions dans le fournisseur au lieu de mettre à jour chaque collaborateur deux fois.
Cependant, créer un groupe chez le fournisseur ne crée pas automatiquement un rôle intranet et ne le relie pas à des permissions.
Prenons une configuration hypothétique :
- Intranet users autorise les collaborateurs à se connecter.
- HR editors permet à certains collaborateurs de modifier des contenus RH désignés.
- Chicago location contrôle l’accès aux contenus réservés à ce site.
Ce sont des décisions distinctes. Être autorisé à entrer dans l’intranet ne doit pas donner automatiquement des droits de modification. De même, appartenir à un groupe de rédacteurs ne doit pas contourner la condition d’entrée.
L’intégration a besoin de règles explicites reliant les informations fiables du fournisseur aux permissions de l’intranet. Ces règles doivent couvrir à la fois l’attribution et le retrait des accès lorsque les appartenances changent.
Pour Open Intranet, Keycloak dispose d’une recette d’intégration prête. Entra ID et Google Workspace demandent un travail d’intégration. Une recette prête est un point de départ, pas une garantie que chaque exigence de permissions ou de cycle de vie des comptes est déjà couverte.
Que font réellement OIDC, SAML et les claims ?
OpenID Connect, généralement appelé OIDC, et SAML permettent à l’intranet de faire confiance à une authentification réalisée par un fournisseur d’identité. Les collaborateurs utilisent le processus de connexion de leur organisation plutôt qu’un mot de passe intranet séparé.
Deux notions comptent :
- Authentification : qui êtes-vous ?
- Autorisation : à quoi avez-vous accès ?
Le SSO établit l’identité. L’association des groupes et des rôles ajoute les règles d’autorisation.
Avec OIDC, les informations d’identité arrivent via des jetons, notamment le jeton d’identité (ID token). SAML utilise des assertions contenant des informations d’identité et des attributs. Un claim ou attribut est une information nommée, comme un identifiant de collaborateur, une appartenance à un groupe ou un rôle applicatif.
Les claims sont des données d’entrée pour les règles de permissions. Ce ne sont pas des permissions en eux-mêmes.
La séquence d’accès est la suivante :
- Le collaborateur s’authentifie auprès du fournisseur d’identité.
- L’intégration de l’intranet valide la réponse du fournisseur.
- Une règle d’entrée décide si le collaborateur peut se connecter.
- Des règles d’association attribuent les accès intranet appropriés.
Choisir OIDC ou SAML ne garantit pas qu’un connecteur adapté et tout le comportement d’association nécessaire soient déjà disponibles dans Open Intranet.
Les informations de groupe peuvent aussi être absentes de la réponse de connexion par défaut. Selon le fournisseur, elles nécessitent une configuration des claims, des protocol mappers, des attributs SAML ou une requête d’annuaire séparée.
Pour en savoir plus sur les protocoles, consultez la présentation d’OpenID Connect et la documentation SAML de Microsoft.
Qu’est-ce qui est prêt pour Keycloak, et qu’est-ce qui demande un travail d’intégration ?
La distinction importante se situe entre les capacités du fournisseur et ce que l’intégration de l’intranet met réellement en œuvre.
| Fournisseur | Point de départ dans Open Intranet | Informations de groupe ou de rôle disponibles | Travail à prévoir |
|---|---|---|---|
| Keycloak | Recette d’intégration prête | Les protocol mappers peuvent fournir les appartenances aux groupes et les informations de rôle | Configurer le client et les claims, définir les associations et confirmer le comportement des comptes et des mises à jour d’accès |
| Entra ID | Travail d’intégration nécessaire | Claims de groupe configurés ou rôles applicatifs | Choisir et configurer le connecteur, mettre en œuvre les règles d’entrée et les associations, gérer les informations de groupe manquantes ou en dépassement |
| Google Workspace | Travail d’intégration nécessaire | Les claims OIDC standard de Google n’incluent pas l’appartenance aux Google Groups ; les applications SAML personnalisées prennent en charge des attributs d’appartenance aux groupes | Choisir une intégration SAML adaptée ou une requête d’annuaire séparée, puis mettre en œuvre et tester les associations d’accès |
Keycloak : une recette prête, mais une configuration toujours nécessaire
Les protocol mappers de Keycloak peuvent fournir aux applications les appartenances aux groupes et les informations de rôle.
La recette d’intégration Keycloak d’Open Intranet est le point de départ. L’organisation doit tout de même configurer les paramètres de connexion de son client, les claims nécessaires et les règles d’accès.
Avant de définir le périmètre du projet, vérifiez quelles cibles d’association le connecteur choisi prend en charge et comment il gère la création de comptes, la mise à jour des permissions et leur suppression. Ne supposez pas qu’une recette de connexion prête couvre toutes les exigences de cycle de vie.
Entra ID : planifier l’autorisation autant que la connexion
Pour le SSO intranet avec Entra ID, réussir l’authentification n’est qu’une partie du travail. L’intégration doit aussi recevoir des informations exploitables pour les décisions d’accès.
Entra peut émettre des claims de groupe configurés. Cependant, un grand nombre d’appartenances peut déclencher un indicateur de dépassement (overage) au lieu d’une liste complète de groupes. L’intégration doit résoudre ce cas ou s’appuyer sur une conception adaptée à base de rôles applicatifs. Elle ne doit pas traiter une réponse incomplète comme une liste d’appartenances complète.
Microsoft documente à la fois la configuration des claims de groupe et les rôles applicatifs. L’approche appropriée dépend du tenant, du modèle d’attribution et du comportement du connecteur.
Google Workspace : choisir comment les appartenances arrivent dans l’intranet
Les claims OIDC standard de Google n’incluent pas l’appartenance aux Google Groups. Se connecter avec un compte Google ne donne donc pas automatiquement à l’intranet assez d’informations pour appliquer des permissions par groupe.
Google Workspace prend en charge des attributs d’appartenance aux groupes pour les applications SAML personnalisées. Une requête séparée via la Directory API est une autre voie à évaluer.
Aucune de ces voies ne signifie qu’Open Intranet inclut déjà le connecteur, la requête ou le comportement d’association nécessaires. Ces capacités demandent un travail d’intégration et des tests.
Qu’est-ce qui est intégré, configuré ou sur mesure ?
La plateforme Drupal sur laquelle repose Open Intranet fournit des rôles et des permissions. Relier des informations d’identité externes à ces rôles est une tâche distincte.
La répartition pratique est la suivante :
- Capacité de la plateforme : rôles et permissions Drupal.
- Recette prête : le point de départ de l’intégration Keycloak.
- Configuration : paramètres du fournisseur, claims et associations pris en charge par le connecteur choisi.
- Intégration supplémentaire ou travail sur mesure : requêtes non prises en charge, attributions aux groupes de contenu, synchronisation ou comportement du cycle de vie des comptes.
Ne supposez pas qu’un connecteur optionnel ou un module de provisionnement est inclus par défaut. Confirmez ces composants dans le périmètre de mise en œuvre.
Comment associer les groupes du fournisseur aux rôles et groupes de contenu de l’intranet ?
Commencez par les décisions d’accès dont l’organisation a besoin, puis configurez la connexion technique.
1. Rédiger un tableau des accès
Les RH et la communication interne doivent définir qui doit lire ou modifier quels contenus. L’IT peut ensuite relier ces besoins aux groupes du fournisseur.
L’exemple suivant est purement illustratif. Il ne s’agit pas de rôles ni de noms de groupes par défaut d’Open Intranet.
| Groupe source | Cible dans l’intranet | Accès prévu |
|---|---|---|
| Intranet users | Règle d’entrée plus un rôle collaborateur | Se connecter et lire les contenus généraux destinés aux collaborateurs |
| HR editors | Rôle rédacteur RH | Modifier les contenus RH désignés sans permissions d’administration sans rapport |
| Chicago location | Appartenance au groupe de contenu Chicago, si prise en charge et configurée | Accéder aux contenus réservés à ce site |
| Pas d’appartenance à Intranet users | Entrée refusée | Aucun accès collaborateur par cette voie de connexion, même si un autre groupe associé est présent |
Ce tableau évite une erreur courante : considérer l’autorisation de se connecter comme une autorisation de modifier.
2. Choisir des identifiants sources stables
Utilisez des identifiants de groupe stables lorsque le fournisseur et le connecteur le permettent. Une association liée uniquement à un nom d’affichage peut casser lorsqu’un service ou un groupe est renommé.
Décidez aussi si l’appartenance directe, l’appartenance imbriquée ou les deux doivent compter. Les fournisseurs et les mécanismes d’attribution ne gèrent pas tous les groupes imbriqués de la même façon.
3. Rendre les informations nécessaires disponibles
Configurez le fournisseur pour qu’il envoie les claims ou attributs SAML nécessaires, ou mettez en œuvre la requête d’annuaire convenue.
Reliez ensuite ces informations au tableau des accès. La présence d’un claim dans la réponse du fournisseur ne prouve pas que l’intranet a appliqué les permissions prévues.
4. Séparer les actions autorisées des périmètres de contenu
Un rôle intranet détermine les actions autorisées, comme la modification de contenus. L’appartenance à un groupe de contenu peut déterminer où ces actions s’appliquent, lorsque les contrôles d’accès correspondants sont configurés.
Par exemple, une rédactrice RH peut être autorisée à modifier les pages RH sans pouvoir modifier les contenus de tous les services.
Ajouter quelqu’un à un groupe de contenu ne protège le contenu que si des règles d’accès font respecter ce périmètre. Une étiquette de service ou un filtre d’audience ne suffit pas à prouver un accès restreint.
5. Définir le comportement de mise à jour et de retrait
L’association à la connexion met à jour les accès lorsqu’un collaborateur se connecte. Elle ne garantit pas une mise à jour immédiate après un changement d’appartenance chez le fournisseur.
Mettez-vous d’accord sur :
- Le moment où les changements d’appartenance atteignent l’intranet.
- Les permissions gérées par l’intégration.
- La façon dont elle retire les permissions qui n’ont plus d’appartenance source.
- Les attributions locales gérées séparément qui doivent rester intactes.
Sans règles de retrait, les accès peuvent s’accumuler à mesure que les collaborateurs changent d’équipe.
6. Tester les actions autorisées et refusées
Testez un collaborateur ordinaire, un rédacteur, une personne appartenant à plusieurs groupes et une personne dont l’appartenance a été retirée.
Vérifiez les liens directs vers les contenus restreints, pas seulement la disparition d’un élément de navigation. Confirmez que perdre un groupe de rédacteurs retire les droits de modification et que perdre le groupe d’entrée empêche l’accès par la voie prévue.
Les associations prises en charge relèvent de la configuration. Un comportement d’attribution ou de synchronisation que le connecteur ne sait pas assurer demande une intégration supplémentaire ou un travail sur mesure.
Peut-on limiter la connexion à un seul groupe de sécurité ?
Oui, si la mise en œuvre applique explicitement cette règle.
Un groupe « Intranet users » peut contrôler l’entrée, tandis que d’autres groupes déterminent les permissions après l’entrée. Mais l’association de groupes à des rôles n’est pas, à elle seule, une restriction d’entrée. Sans vérification séparée, un utilisateur non associé pourrait tout de même recevoir l’accès par défaut des utilisateurs authentifiés.
Il existe deux endroits principaux pour appliquer cette restriction.
Chez le fournisseur d’identité : dans Entra ID, une application d’entreprise peut exiger l’attribution des utilisateurs. L’attribution d’applications par groupe a des prérequis de licence, et l’appartenance aux groupes imbriqués ne se propage pas via ce mécanisme d’attribution. Vérifiez la configuration de votre tenant à l’aide du guide Microsoft sur l’attribution d’applications.
Dans l’intranet : l’intégration peut vérifier un claim de groupe ou de rôle fiable, ou le résultat d’une requête d’annuaire autorisée, avant d’admettre le collaborateur.
Pour une règle d’entrée fondée sur l’appartenance, l’absence d’informations d’autorisation doit entraîner un refus. Une réponse de dépassement de groupes non résolue ne doit pas accorder silencieusement un accès par défaut.
Testez au minimum ces cas :
- Un collaborateur qui n’a jamais reçu d’accès.
- Un collaborateur retiré du groupe d’entrée.
- Un collaborateur authentifié dont la réponse ne contient pas les informations d’appartenance nécessaires.
- Un utilisateur qui tente une voie de connexion locale ou alternative.
Testez aussi un collaborateur ayant une session intranet en cours. Refuser la prochaine connexion ne met pas automatiquement fin à une session active. Les restrictions d’entrée et les contrôles de session nécessitent des tests de recette distincts.
Ajouter quelqu’un à un groupe crée-t-il son compte immédiatement ?
Pas nécessairement. La réponse dépend de l’intégration : crée-t-elle les comptes à la connexion ou utilise-t-elle un provisionnement indépendant de la connexion ?
Création du compte à la première connexion
Avec la création de compte juste à temps (just-in-time), l’intégration crée un compte local lors de la première connexion autorisée réussie, si le connecteur choisi prend en charge ce comportement et qu’il est activé.
La séquence est la suivante :
- L’IT ajoute le collaborateur au groupe requis chez le fournisseur.
- Le collaborateur se connecte à l’intranet.
- L’intégration valide l’identité et vérifie l’éligibilité à l’entrée.
- Elle crée le compte local et applique les associations prises en charge.
L’ajout au groupe du fournisseur rend le collaborateur éligible. Il ne crée pas, à lui seul, son compte intranet.
Une correspondance d’identité stable et convenue est également importante. Les connexions suivantes doivent mettre à jour le même compte plutôt que créer des doublons après un changement de nom ou d’adresse e-mail.
Provisionnement avant la première connexion
Le provisionnement crée ou met à jour des comptes locaux indépendamment de la connexion du collaborateur.
C’est important lorsque les RH veulent qu’un nouveau collaborateur apparaisse dans l’annuaire avant sa première visite, ou lorsque les changements d’accès doivent atteindre l’intranet sans attendre une nouvelle connexion.
SCIM, la synchronisation d’annuaire et les imports planifiés sont des voies de mise en œuvre possibles à évaluer. Ce ne sont pas des fonctionnalités par défaut confirmées d’Open Intranet.
SCIM définit un standard de gestion des ressources d’identité, mais il nécessite toujours des points de terminaison compatibles et une intégration. Un import ponctuel n’est qu’un instantané. Un provisionnement continu a besoin de règles de correspondance, de mise à jour et de désactivation.
La question utile pour le projet est : « Le compte doit-il exister avant que le collaborateur se connecte ? » La réponse aide à déterminer si la création à la connexion suffit.
Que se passe-t-il quand un collaborateur quitte l’organisation ?
L’offboarding comporte trois tâches distinctes :
- Empêcher toute future authentification auprès du fournisseur ou tout accès à l’application.
- Mettre fin aux sessions intranet existantes ou les faire expirer.
- Bloquer ou mettre à jour le compte intranet local.
Réaliser l’une de ces tâches ne prouve pas que les deux autres ont été effectuées.
Désactiver le compte chez le fournisseur peut empêcher toute future authentification, mais l’intranet peut encore avoir sa propre session active. Le guide Microsoft sur la révocation des accès distingue les sessions et jetons contrôlés par le fournisseur des sessions contrôlées par l’application.
La fin des sessions, le comportement de déconnexion pris en charge et les limites d’expiration nécessitent donc une mise en œuvre convenue.
L’association à la connexion ne suffit pas pour les départs
Un collaborateur qui ne se reconnecte jamais ne déclenche pas de nouvelle mise à jour à la connexion. Son compte local et ses anciennes attributions de rôles peuvent rester inchangés.
Une synchronisation du cycle de vie, déclenchée par des événements ou planifiée, peut résoudre ce problème, mais elle représente un travail d’intégration supplémentaire, sauf si elle est explicitement incluse dans la configuration convenue.
Le délai requis doit être clair. « L’accès prend fin à la prochaine connexion » et « l’accès prend fin à l’expiration de la session » ne sont pas la même chose qu’une révocation immédiate.
Bloquer et supprimer sont deux décisions différentes
Bloquer un compte peut empêcher son utilisation tout en préservant la propriété des contenus et l’historique.
Supprimer un compte demande une décision séparée sur les données conservées, l’attribution des contenus et les obligations de conservation de l’organisation. Les RH, l’IT et le responsable des archives ou de la conformité doivent convenir de cette politique avant d’automatiser la suppression.
Tester le parcours d’offboarding complet
Un test de recette doit :
- Retirer le collaborateur du groupe d’accès.
- Désactiver le compte chez le fournisseur.
- Tenter une nouvelle connexion.
- Revenir sur un contenu restreint via une session déjà active.
- Vérifier le statut et les permissions du compte local.
- Noter le délai nécessaire pour que chaque changement prenne effet.
L’organisation obtient ainsi la preuve de ce que « accès retiré » signifie réellement.
Prêt à démarrer ?
Vos groupes d’identité existants peuvent réduire la gestion répétitive des accès, à condition que l’intégration couvre l’entrée, les permissions, la création de comptes et leur suppression.
Keycloak dispose d’une recette d’intégration Open Intranet prête. Entra ID et Google Workspace demandent un travail d’intégration. Pour chaque fournisseur, la configuration et l’éventuel travail sur mesure doivent être convenus au regard de tests précis d’accès et d’offboarding.
Contactez l’équipe Open Intranet avec trois informations :
- Votre fournisseur d’identité.
- Un exemple d’association entre un groupe et une permission.
- Si les collaborateurs doivent apparaître dans l’annuaire avant leur première connexion.
Précisez aussi le délai requis pour le retrait des accès. Ensemble, nous distinguerons le point de départ prêt et les tâches de configuration du travail d’intégration nécessaire pour que les accès de vos collaborateurs restent corrects.