Les permissions d'un intranet expliquées : qui voit, qui modifie, qui publie
Les collaborateurs peuvent-ils voir uniquement les informations qui leur sont destinées, pendant que certaines personnes les modifient et les publient ? Oui, mais ce sont des responsabilités distinctes. Les permissions d’un intranet définissent qui peut lire un contenu, qui peut le modifier et qui peut le diffuser auprès de son public cible.
Bien tracer ces frontières limite les modifications accidentelles, protège les informations confidentielles et donne aux rédacteurs un périmètre de responsabilité clair. L’approche pratique : définir vos publics, attribuer des rôles éditoriaux, protéger les fichiers autant que les pages, puis tester les règles avec des comptes de collaborateurs ordinaires.
Voici comment cette approche s’applique à Open Intranet, y compris ce qui est disponible d’emblée, ce qui demande de la configuration et ce qui nécessite un développement sur mesure.
Dans cet article :
- À quelles trois questions les permissions intranet doivent-elles répondre ?
- Comment organiser les utilisateurs en groupes ?
- L’accès suit-il une logique OU ou une logique ET ?
- Comment nommer les rôles de modification et de publication ?
- Les fichiers sont-ils protégés quand quelqu’un a un lien direct ?
- Qu’est-ce qui est intégré, configuré ou sur mesure ?
- Comment tester les permissions avant la mise en ligne ?
- Prêt à démarrer ?
À quelles trois questions les permissions intranet doivent-elles répondre ?
Chaque espace de contenu doit répondre à trois questions. Les garder séparées évite une erreur fréquente : accorder des droits de modification à quelqu’un simplement parce qu’il a besoin d’accéder à une information.
Qui peut le voir ?
La règle d’audience détermine qui peut lire une page, une actualité ou un fichier. Certains contenus s’adressent à tous les collaborateurs. D’autres peuvent être réservés à un service, un site ou une fonction.
Qui peut le modifier ?
Les droits de modification déterminent qui peut créer ou modifier du contenu dans un espace donné. Un collaborateur qui doit lire une politique RH n’a pas forcément besoin de pouvoir la mettre à jour.
Qui peut le publier ?
Les droits de publication déterminent qui peut diffuser un contenu auprès de son public cible. Séparer modification et publication crée une étape de relecture là où votre organisation en a besoin.
Par exemple, les collaborateurs lisent une politique RH, les rédacteurs des politiques RH préparent les mises à jour et une personne habilitée publie la version approuvée. Ce sont trois responsabilités, même si une seule personne en cumule plusieurs.
Cette distinction compte aussi bien pour les mises à jour que pour les nouveaux contenus. Si les changements de politique exigent une validation, votre circuit de publication doit empêcher que les modifications non approuvées d’un rédacteur deviennent visibles pour les lecteurs.
Comment organiser les utilisateurs en groupes ?
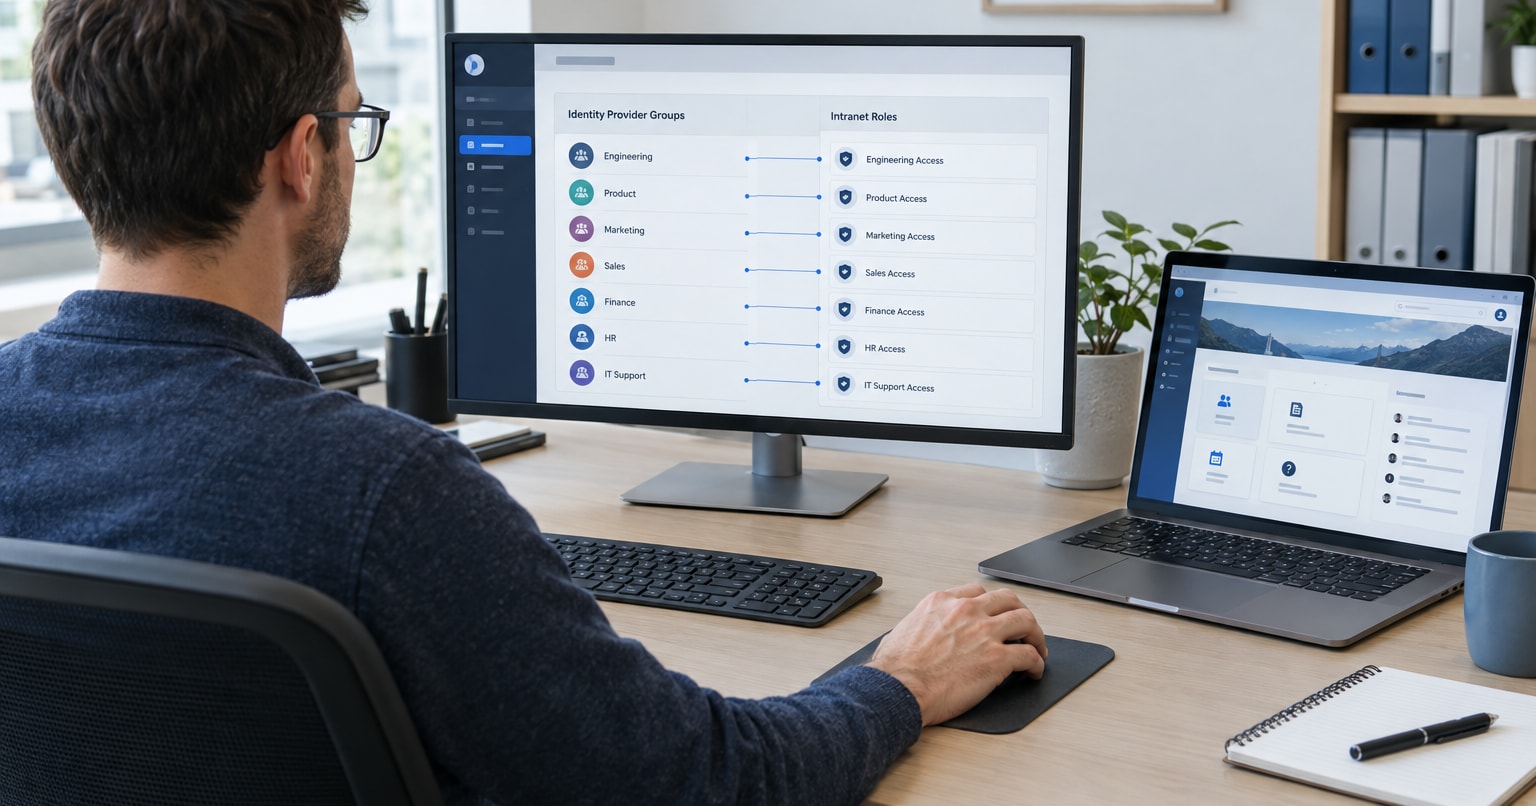
Les groupes permettent de gérer l’accès par public plutôt que d’attribuer les permissions collaborateur par collaborateur. L’essentiel est de construire les groupes autour de besoins d’accès réels, pas de chaque détail de l’organigramme.
Étape 1 : lister les publics qui ont besoin d’accès différents
Commencez par le service, le site et la fonction. Par exemple :
- Service : Finance pour les informations réservées aux collaborateurs de la Finance.
- Site : Chicago pour les contenus destinés aux collaborateurs de ce site.
- Fonction : Terrain pour les informations destinées au personnel de terrain.
Demandez-vous ce que chaque groupe doit voir et que les autres collaborateurs ne doivent pas voir. S’il n’existe pas de besoin d’accès spécifique, vous n’avez peut-être pas besoin d’un public restreint supplémentaire.
Distinguez aussi pertinence et confidentialité. Une annonce de la cantine peut ne concerner qu’un seul site sans pour autant devoir être cachée à tous les autres.
Étape 2 : utiliser des noms de groupes cohérents
Des noms comme « Service : Finance » et « Site : Chicago » rendent les critères d’appartenance plus clairs que des surnoms d’équipe informels.
Des noms cohérents aident aussi les responsables de contenu à choisir le bon public. Un rédacteur ne devrait pas avoir à deviner si « équipe Chicago » désigne tous les collaborateurs de ce site ou une équipe projet qui y est basée.
Étape 3 : désigner un responsable des appartenances
Notez qui met à jour les appartenances lorsque des collaborateurs arrivent, changent de poste ou partent. Pour chaque groupe, précisez :
- Ce qui rend un collaborateur éligible au groupe.
- Qui approuve et maintient les appartenances.
- Quand les changements d’appartenance doivent prendre effet.
Des règles de permission correctes ne compensent pas des appartenances obsolètes. Une personne qui quitte la Finance peut conserver l’accès aux contenus Finance si son appartenance au groupe n’est pas modifiée elle aussi.
Les groupes d’audience et les rôles éditoriaux ont des fonctions différentes. Faire partie du public RH ne devrait pas faire automatiquement de quelqu’un un rédacteur des politiques RH.
L’accès suit-il une logique OU ou une logique ET ?
Sélectionner deux groupes peut produire un public bien plus large que prévu. Avant d’attribuer un contenu restreint à plusieurs groupes, décidez si l’appartenance à l’un des groupes sélectionnés suffit ou si toutes les conditions doivent être remplies.
Étape 4 : définir si l’accès signifie « l’un ou l’autre » ou « les deux »
Open Intranet applique par défaut une logique OU pour l’accès par groupe. Un contenu attribué à Finance et à Chicago est visible par les membres de l’un ou l’autre groupe.
Autrement dit, ces deux collaborateurs y ont accès :
- Une collaboratrice de la Finance travaillant sur un autre site.
- Un collaborateur de Chicago travaillant hors de la Finance.
Une logique ET stricte nécessite un développement sur mesure. Avec cette règle, seuls les collaborateurs appartenant à la fois à Finance et à Chicago y ont accès. Ce n’est pas une simple option de configuration standard.
Voici la différence pour une page restreinte hypothétique :
| Appartenance du collaborateur | OU : Finance ou Chicago | ET strict : Finance et Chicago |
|---|---|---|
| Finance, autre site | Autorisé | Refusé |
| Chicago, autre service | Autorisé | Refusé |
| Finance et Chicago | Autorisé | Autorisé |
| Aucun des deux groupes | Refusé | Refusé |
Cet exemple isole la règle d’audience. Il suppose que le collaborateur ne dispose d’aucun droit d’administration ni d’autre accès accordé séparément.
La logique OU convient quand une information doit atteindre plusieurs publics indépendamment. La logique ET stricte s’impose quand l’accès doit être limité à une intersection, par exemple les collaborateurs de la Finance d’un site précis.
Notez le résultat attendu pour les quatre cas avant la mise en œuvre. Sélectionner deux groupes ne limite pas, à lui seul, l’accès à leur intersection.
Ces classifications décrivent le comportement d’accès par groupe et le périmètre projet d’Open Intranet. La logique OU n’est pas une règle universelle valable pour toute installation Drupal.
Comment nommer les rôles de modification et de publication ?
Des noms de rôles clairs réduisent l’ambiguïté lorsqu’on accorde un accès puis lorsqu’on le réexamine. « Manager » décrit un poste, mais n’explique pas ce que la personne peut faire dans l’intranet.
Étape 5 : nommer les rôles par espace de contenu et par responsabilité
Utilisez des noms comme :
- Rédacteur des actualités.
- Publieur des actualités.
- Rédacteur des politiques RH.
- Publieur des politiques RH.
Ces noms rattachent une permission à une tâche précise. Ils rendent aussi les demandes d’accès plus faciles à évaluer : « doit modifier les actualités internes » est plus précis que « a besoin d’un accès manager ».
Une première matrice de permissions pourrait ressembler à ceci :
| Espace de contenu | Qui peut voir | Qui peut modifier | Qui peut publier |
|---|---|---|---|
| Actualités internes | Tous les collaborateurs | Rédacteurs des actualités | Publieurs des actualités |
| Politiques RH | Tous les collaborateurs | Rédacteurs des politiques RH | Publieurs des politiques RH |
Il s’agit de noms de rôles et de responsabilités proposés, et non d’une liste de rôles préinstallés dans Open Intranet.
Ne donnez à chaque rôle que les permissions nécessaires à sa responsabilité. Un rédacteur des actualités ne devrait pas avoir besoin d’un accès à l’administration du site pour mettre à jour un article. De même, publier des actualités ne devrait pas donner automatiquement le droit de publier des politiques RH.
Open Intranet repose sur Drupal, qui fournit le système sous-jacent d’utilisateurs, de rôles et de permissions. Les frontières entre vos espaces de contenu et vos contrôles de publication doivent tout de même être configurés à l’aide des fonctionnalités disponibles dans votre installation. Le socle à lui seul ne met pas en place la matrice ci-dessus.
Là où une relecture est exigée, vérifiez que le circuit configuré la prend en charge à la fois pour les nouveaux contenus et pour les révisions.
Les fichiers sont-ils protégés quand quelqu’un a un lien direct ?
Une page restreinte ne signifie pas automatiquement que ses pièces jointes le sont aussi. Masquer le lien d’une pièce jointe empêche de la trouver à cet endroit, mais ne prouve pas qu’une URL de téléchargement copiée sera refusée.
Étape 6 : traiter l’accès aux fichiers comme une exigence à part
Les fichiers restreints nécessitent un stockage privé et des contrôles d’accès côté serveur, plutôt que des URL de fichiers accessibles publiquement.
Il y a deux contrôles distincts :
- Le visiteur est-il connecté ?
- Ce collaborateur est-il autorisé à accéder à ce fichier ?
Exiger une connexion peut tenir les visiteurs anonymes à l’écart tout en laissant entrer trop de collaborateurs. Un document réservé à la Finance a besoin d’un contrôle d’audience en plus de l’authentification.
Le stockage privé fait partie de la mise en place, mais il ne prouve pas que la bonne règle d’audience est appliquée. Le mécanisme de téléchargement doit appliquer la restriction prévue lorsque quelqu’un demande directement le fichier.
Utilisez ce test pour un document restreint à un groupe :
| Tentative par lien direct | Résultat attendu |
|---|---|
| Visiteur non connecté | Refusé |
| Collaborateur connecté hors du public autorisé | Refusé |
| Collaborateur connecté dans le public autorisé | Autorisé |
Copiez l’URL de téléchargement réelle et testez les trois cas. Ne vous fiez pas seulement à l’affichage ou non de la pièce jointe sur la page.
Le stockage privé et les contrôles d’accès aux téléchargements pris en charge relèvent de la configuration. Si le mécanisme installé ne peut pas appliquer la règle d’audience requise, un développement sur mesure supplémentaire est nécessaire. Le comportement exact des fichiers doit être confirmé pour votre installation Open Intranet.
Les contrôles d’accès ne peuvent pas non plus récupérer une copie déjà téléchargée. La suppression d’un compte doit bloquer les accès futurs, mais la gestion des documents sensibles nécessite tout de même une politique organisationnelle.
Qu’est-ce qui est intégré, configuré ou sur mesure ?
La distinction utile se situe entre disposer d’un socle de contrôle d’accès et avoir réellement mis en œuvre les règles de votre organisation.
| Périmètre | Ce que cela couvre | Limite importante |
|---|---|---|
| Socle intégré | Utilisateurs, rôles et permissions Drupal ; comportement OU par défaut d’Open Intranet pour l’accès par groupe | Disposer de ces fonctionnalités ne signifie pas que votre matrice de permissions est déjà en place |
| Configuration du projet | Structure des groupes, appartenances, rôles éditoriaux, attribution des permissions et contrôles de publication pris en charge | Les rôles et circuits prêts à l’emploi dépendent de l’installation |
| Configuration avec vérification | Stockage privé des fichiers et contrôles d’accès aux téléchargements pris en charge | Les URL directes doivent appliquer la règle d’audience prévue |
| Développement sur mesure | Logique ET stricte entre groupes ; restrictions de contenus ou de fichiers non prises en charge par les mécanismes installés | Le comportement attendu doit être défini avant la mise en œuvre |
Pour concrétiser le périmètre, apportez trois éléments à la discussion :
- Une liste des groupes d’audience et de leurs critères d’appartenance.
- Une matrice voir, modifier, publier pour vos principaux espaces de contenu.
- Un fichier restreint, avec une description claire de qui doit pouvoir le télécharger et qui ne le doit pas.
Ces exemples révèlent des exigences qu’une demande générale comme « il nous faut des permissions » peut laisser passer. Ils aident aussi à distinguer configuration et développement sur mesure avant le début des travaux.
Comment tester les permissions avant la mise en ligne ?
Les tests de permissions doivent prouver à la fois que les personnes autorisées peuvent travailler et que les personnes non autorisées ne le peuvent pas. Une connexion ou un téléchargement réussi ne vérifie qu’une partie du modèle.
Étape 7 : tester avec des comptes de collaborateurs représentatifs
Créez des comptes de test pour :
- Un lecteur faisant partie du public cible.
- Un collaborateur hors de ce public.
- Un rédacteur sans droit de publication.
- Un publieur.
- Des collaborateurs appartenant à plusieurs groupes qui se recoupent.
Ne vous fiez pas à un compte administrateur. Ses accès supplémentaires peuvent masquer des erreurs qui touchent les collaborateurs ordinaires.
Utilisez la liste de contrôle suivante avant la mise en ligne de contenus restreints.
Vérifier chaque chemin vers le contenu.
Testez la navigation, la recherche et les URL de pages copiées. L’absence d’un contenu dans un menu ne prouve pas que l’accès direct est bloqué. Les collaborateurs non autorisés ne doivent pas non plus voir d’informations restreintes dans les titres ou extraits de résultats de recherche.
Tester séparément la lecture, la modification et la publication.
Vérifiez que les lecteurs ne peuvent pas modifier, que les rédacteurs ne peuvent publier que s’ils y sont autorisés et que les publieurs peuvent diffuser du contenu dans leur espace attribué. Si les mises à jour exigent une validation, vérifiez que les révisions non approuvées restent invisibles pour les lecteurs.
Répéter les tests de liens directs vers les fichiers.
Essayez la même URL de fichier en étant déconnecté, puis avec des comptes appartenant ou non au public autorisé. Consignez les tentatives refusées autant que les téléchargements réussis.
Vérifier les groupes qui se recoupent.
Passez en revue les quatre cas de la matrice OU / ET. C’est particulièrement important lorsqu’une page a plus d’un groupe d’audience.
Tester les changements d’appartenance et les départs.
Retirez un collaborateur de test d’un groupe restreint, puis vérifiez que l’accès est supprimé comme prévu. Désactivez un compte de test et vérifiez qu’il ne peut plus accéder aux contenus protégés, y compris via une session déjà ouverte.
Les RH ou la communication interne doivent confirmer les publics prévus et les responsabilités éditoriales. L’informatique doit consigner les résultats réels au regard de cette matrice. Corrigez les écarts avant de publier des contenus restreints et refaites les vérifications concernées dès que les règles d’accès ou les circuits changent.
Prêt à démarrer ?
Un modèle de permissions clair donne à chaque espace de contenu un public, un rédacteur et un publieur. Il vérifie ensuite que les pages et les fichiers respectent ces règles, y compris lorsque quelqu’un utilise un lien direct.
Apportez un exemple de contenu restreint, vos groupes d’audience et un projet de matrice voir/modifier/publier à une démo d’Open Intranet. Ensemble, nous verrons ce qui est disponible, ce qui doit être configuré et si une logique ET stricte ou des exigences d’accès aux fichiers demandent un développement sur mesure.