Entra ID Intranet-SSO: Gruppen aus Entra, Keycloak oder Google Workspace als Rollen nutzen
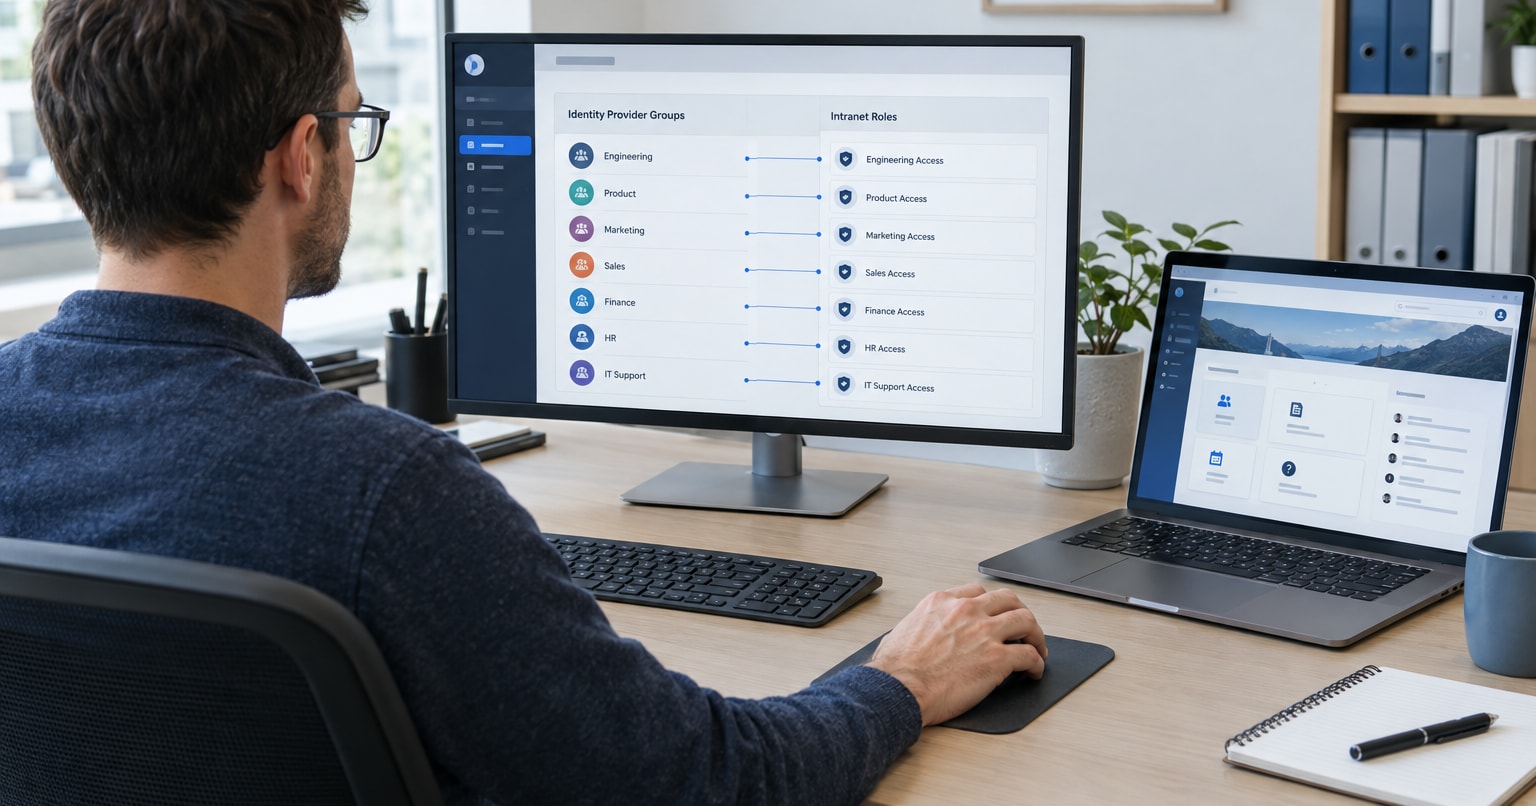
Kann die Aufnahme einer Person in eine Gruppe des Identitätsanbieters ihr automatisch den richtigen Intranetzugang geben? Ja, mit einer konfigurierten Integration. Mit Entra ID Intranet-SSO pflegt die IT Zugriffszuweisungen an einer Stelle, statt sie im Intranet zu wiederholen. Dasselbe Prinzip gilt für Keycloak und Google Workspace.
Gruppenbasierte Berechtigungen, Kontoerstellung und Kontoentfernung sind dabei jedoch getrennte Teile der Einrichtung. Für Open Intranet gibt es ein fertiges Integrationsrezept für Keycloak; Entra ID und Google Workspace erfordern Integrationsarbeit. Das Ziel ist nicht nur, dass sich Mitarbeitende anmelden können, sondern dass der Zugriff auch bei Jobwechsel oder Austritt korrekt bleibt.
In diesem Artikel:
- Können die Gruppen, die wir bereits nutzen, den Intranetzugang steuern?
- Was leisten OIDC, SAML und Claims eigentlich?
- Was ist für Keycloak fertig, und was erfordert Integrationsarbeit?
- Wie ordnen wir Gruppen des Anbieters Intranetrollen und Inhaltsgruppen zu?
- Lässt sich die Anmeldung auf eine Sicherheitsgruppe beschränken?
- Wird das Konto sofort angelegt, wenn jemand einer Gruppe hinzugefügt wird?
- Was passiert, wenn Mitarbeitende das Unternehmen verlassen?
- Bereit für den Start?
Können die Gruppen, die wir bereits nutzen, den Intranetzugang steuern?
Ja. Eine konfigurierte Verbindung kann bestehende Gruppen des Identitätsanbieters nutzen, um zu entscheiden, wer das Intranet betreten darf und was er dort tun darf. Die IT pflegt diese Zuweisungen dann im Anbieter, statt jede Person zweimal zu aktualisieren.
Allerdings erzeugt das Anlegen einer Gruppe beim Anbieter nicht automatisch eine Intranetrolle und verbindet sie auch nicht mit Berechtigungen.
Ein hypothetisches Beispiel:
- Intranet users erlaubt Mitarbeitenden die Anmeldung.
- HR editors erlaubt ausgewählten Mitarbeitenden, bestimmte HR-Inhalte zu bearbeiten.
- Chicago location steuert den Zugriff auf Inhalte, die auf diesen Standort beschränkt sind.
Das sind getrennte Entscheidungen. Die Erlaubnis, das Intranet zu betreten, sollte nicht automatisch Bearbeitungsrechte gewähren. Ebenso sollte die Mitgliedschaft in einer Redaktionsgruppe die Zugangsvoraussetzung nicht umgehen.
Die Integration braucht explizite Regeln, die vertrauenswürdige Informationen des Anbieters mit Intranetberechtigungen verbinden. Diese Regeln müssen sowohl das Gewähren als auch das Entziehen von Zugriff abdecken, wenn sich Mitgliedschaften ändern.
Für Open Intranet gibt es für Keycloak ein fertiges Integrationsrezept. Entra ID und Google Workspace erfordern Integrationsarbeit. Ein fertiges Rezept ist ein Ausgangspunkt, keine Garantie dafür, dass jede Berechtigungs- oder Kontolebenszyklus-Anforderung bereits abgedeckt ist.
Was leisten OIDC, SAML und Claims eigentlich?
OpenID Connect, meist OIDC genannt, und SAML erlauben es dem Intranet, einer Authentifizierung durch einen Identitätsanbieter zu vertrauen. Mitarbeitende nutzen den Anmeldeprozess ihrer Organisation statt eines separaten Intranetpassworts.
Zwei Begriffe sind wichtig:
- Authentifizierung: Wer sind Sie?
- Autorisierung: Worauf dürfen Sie zugreifen?
SSO stellt die Identität fest. Die Zuordnung von Gruppen und Rollen ergänzt die Autorisierungsregeln.
Bei OIDC kommen Identitätsinformationen über Tokens, insbesondere das ID-Token. SAML verwendet Assertions mit Identitätsinformationen und Attributen. Ein Claim oder Attribut ist eine benannte Information, etwa eine Personalkennung, eine Gruppenmitgliedschaft oder eine Anwendungsrolle.
Claims sind Eingaben für Berechtigungsregeln. Sie sind selbst keine Berechtigungen.
Der Zugriff läuft so ab:
- Die Person authentifiziert sich beim Identitätsanbieter.
- Die Intranetintegration validiert die Antwort des Anbieters.
- Eine Zugangsregel entscheidet, ob sich die Person anmelden darf.
- Zuordnungsregeln weisen den passenden Intranetzugriff zu.
Die Wahl von OIDC oder SAML bedeutet nicht, dass ein passender Connector und das gesamte benötigte Zuordnungsverhalten in Open Intranet bereits verfügbar sind.
Gruppeninformationen sind außerdem nicht unbedingt in der Standardantwort der Anmeldung enthalten. Je nach Anbieter sind dafür Claim-Konfiguration, Protocol Mapper, SAML-Attribute oder eine separate Verzeichnisabfrage nötig.
Hintergrund zu den Protokollen bieten die OpenID-Connect-Übersicht und die SAML-Dokumentation von Microsoft.
Was ist für Keycloak fertig, und was erfordert Integrationsarbeit?
Entscheidend ist der Unterschied zwischen den Möglichkeiten des Anbieters und dem, was die Intranetintegration tatsächlich umsetzt.
| Anbieter | Ausgangspunkt in Open Intranet | Verfügbare Gruppen- oder Rolleninformationen | Einzuplanende Arbeit |
|---|---|---|---|
| Keycloak | Fertiges Integrationsrezept | Protocol Mapper können Gruppenmitgliedschaften und Rolleninformationen liefern | Client und Claims konfigurieren, Zuordnungen festlegen und Verhalten bei Konten und Zugriffsänderungen bestätigen |
| Entra ID | Integrationsarbeit erforderlich | Konfigurierte Gruppen-Claims oder Anwendungsrollen | Connector auswählen und konfigurieren, Zugangsregeln und Zuordnungen umsetzen, fehlende oder zu umfangreiche Gruppeninformationen behandeln |
| Google Workspace | Integrationsarbeit erforderlich | Standard-OIDC-Claims von Google enthalten keine Google-Groups-Mitgliedschaften; benutzerdefinierte SAML-Apps unterstützen Gruppenattribute | Passende SAML-Integration oder separate Verzeichnisabfrage wählen, dann Zugriffszuordnungen umsetzen und testen |
Keycloak: fertiges Rezept, aber Konfiguration bleibt nötig
Die Protocol Mapper von Keycloak können Anwendungen Gruppenmitgliedschaften und Rolleninformationen liefern.
Das fertige Keycloak-Integrationsrezept von Open Intranet ist der Ausgangspunkt. Die Organisation muss trotzdem ihre Client-Verbindungseinstellungen, die benötigten Claims und die Zugriffsregeln konfigurieren.
Klären Sie vor der Festlegung des Projektumfangs, welche Zuordnungsziele der gewählte Connector unterstützt und wie er Kontoerstellung, Aktualisierung von Berechtigungen und Entfernung behandelt. Gehen Sie nicht davon aus, dass ein fertiges Anmelderezept jede Lebenszyklus-Anforderung abdeckt.
Entra ID: Autorisierung genauso planen wie die Anmeldung
Bei Entra ID Intranet-SSO ist die erfolgreiche Authentifizierung nur ein Teil der Arbeit. Die Integration muss außerdem verwertbare Informationen für Zugriffsentscheidungen erhalten.
Entra kann konfigurierte Gruppen-Claims ausgeben. Bei großen Gruppenmitgliedschaften kann jedoch ein Overage-Indikator statt einer vollständigen Gruppenliste kommen. Die Integration muss diesen Fall auflösen oder ein geeignetes Design mit Anwendungsrollen nutzen. Sie darf eine unvollständige Antwort nicht als vollständige Mitgliederliste behandeln.
Microsoft dokumentiert sowohl die Konfiguration von Gruppen-Claims als auch Anwendungsrollen. Welcher Ansatz passt, hängt vom Tenant, vom Zuweisungsmodell und vom Verhalten des Connectors ab.
Google Workspace: festlegen, wie Mitgliedschaften ins Intranet gelangen
Die standardmäßigen OIDC-Claims von Google enthalten keine Google-Groups-Mitgliedschaften. Eine Anmeldung mit einem Google-Konto liefert dem Intranet daher nicht automatisch genug Informationen für gruppenbasierte Berechtigungen.
Google Workspace unterstützt Gruppenattribute für benutzerdefinierte SAML-Anwendungen. Eine separate Abfrage über die Directory API ist ein weiterer Weg, den es zu prüfen gilt.
Keiner dieser Wege bedeutet, dass Open Intranet den nötigen Connector, die Abfrage oder das Zuordnungsverhalten bereits enthält. Diese Fähigkeiten erfordern Integrationsarbeit und Tests.
Was ist eingebaut, was Konfiguration, was individuelle Arbeit?
Die zugrunde liegende Drupal-Plattform von Open Intranet bietet Rollen und Berechtigungen. Externe Identitätsinformationen mit diesen Rollen zu verbinden, ist eine separate Aufgabe.
Die praktische Aufteilung:
- Plattformfunktion: Drupal-Rollen und -Berechtigungen.
- Fertiges Rezept: der Keycloak-Integrationsausgangspunkt.
- Konfiguration: Anbietereinstellungen, Claims und Zuordnungen, die der gewählte Connector unterstützt.
- Zusätzliche Integrations- oder Individualarbeit: nicht unterstützte Abfragen, Zuweisungen zu Inhaltsgruppen, Synchronisierung oder Verhalten im Kontolebenszyklus.
Gehen Sie nicht davon aus, dass ein optionaler Connector oder ein Provisioning-Modul standardmäßig enthalten ist. Bestätigen Sie diese Komponenten im Implementierungsumfang.
Wie ordnen wir Gruppen des Anbieters Intranetrollen und Inhaltsgruppen zu?
Beginnen Sie mit den Zugriffsentscheidungen, die das Unternehmen braucht, und konfigurieren Sie erst dann die technische Verbindung.
1. Eine Zugriffstabelle schreiben
HR und interne Kommunikation sollten festlegen, wer welche Inhalte lesen oder bearbeiten muss. Die IT kann diese Anforderungen dann mit Gruppen des Anbieters verbinden.
Das folgende Beispiel dient nur der Veranschaulichung. Es handelt sich nicht um Standardrollen oder Gruppennamen von Open Intranet.
| Quellgruppe | Ziel im Intranet | Beabsichtigter Zugriff |
|---|---|---|
| Intranet users | Zugangsregel plus Mitarbeiterrolle | Anmelden und allgemeine Mitarbeiterinhalte lesen |
| HR editors | Rolle HR-Redaktion | Bestimmte HR-Inhalte bearbeiten, ohne fremde Administrationsrechte |
| Chicago location | Mitgliedschaft in der Inhaltsgruppe Chicago, sofern unterstützt und konfiguriert | Zugriff auf Inhalte, die auf diesen Standort beschränkt sind |
| Keine Mitgliedschaft in Intranet users | Zugang verweigert | Kein Mitarbeiterzugang über diesen Anmeldeweg, auch wenn eine andere zugeordnete Gruppe vorhanden ist |
Diese Tabelle verhindert einen häufigen Fehler: die Erlaubnis zur Anmeldung als Erlaubnis zum Bearbeiten zu behandeln.
2. Stabile Quellkennungen wählen
Verwenden Sie stabile Gruppenkennungen, wo Anbieter und Connector sie unterstützen. Eine Zuordnung, die nur an einem Anzeigenamen hängt, kann brechen, wenn eine Abteilung oder Gruppe umbenannt wird.
Legen Sie außerdem fest, ob direkte Mitgliedschaft, verschachtelte Mitgliedschaft oder beides zählen soll. Anbieter und Zuweisungsmechanismen behandeln verschachtelte Gruppen nicht alle gleich.
3. Die benötigten Informationen verfügbar machen
Konfigurieren Sie den Anbieter so, dass er die benötigten Claims oder SAML-Attribute sendet, oder setzen Sie die vereinbarte Verzeichnisabfrage um.
Verbinden Sie diese Informationen dann mit der Zugriffstabelle. Dass ein Claim in der Antwort des Anbieters erscheint, beweist nicht, dass das Intranet die beabsichtigten Berechtigungen angewendet hat.
4. Erlaubte Aktionen von Inhaltsgrenzen trennen
Eine Intranetrolle bestimmt erlaubte Aktionen, etwa das Bearbeiten von Inhalten. Die Mitgliedschaft in einer Inhaltsgruppe kann bestimmen, wo diese Aktionen gelten, sofern die entsprechenden Zugriffskontrollen konfiguriert sind.
So darf zum Beispiel eine HR-Redakteurin HR-Seiten bearbeiten, ohne die Inhalte jeder Abteilung bearbeiten zu dürfen.
Die Aufnahme in eine Inhaltsgruppe schützt Inhalte nur, wenn Zugriffsregeln diese Grenze durchsetzen. Ein Abteilungslabel oder ein Zielgruppenfilter allein ist kein Nachweis für eingeschränkten Zugriff.
5. Verhalten bei Aktualisierung und Entfernung festlegen
Eine Zuordnung bei der Anmeldung aktualisiert den Zugriff, wenn sich eine Person anmeldet. Sie garantiert keine sofortige Aktualisierung nach einer Änderung der Mitgliedschaft beim Anbieter.
Vereinbaren Sie:
- Wann Mitgliedschaftsänderungen das Intranet erreichen.
- Welche Berechtigungen die Integration verwaltet.
- Wie sie Berechtigungen entfernt, für die es keine Quellmitgliedschaft mehr gibt.
- Welche separat verwalteten lokalen Zuweisungen unberührt bleiben müssen.
Ohne Entfernungsregeln können sich Zugriffsrechte ansammeln, wenn Mitarbeitende zwischen Teams wechseln.
6. Erlaubte und verweigerte Aktionen testen
Testen Sie eine normale Mitarbeiterin, einen Redakteur, eine Person in mehreren Gruppen und eine Person, deren Mitgliedschaft entfernt wurde.
Prüfen Sie direkte Links zu eingeschränkten Inhalten, nicht nur, ob ein Navigationspunkt verschwindet. Bestätigen Sie, dass der Verlust einer Redaktionsgruppe die Bearbeitungsrechte entfernt und dass der Verlust der Zugangsgruppe den Zugang über den vorgesehenen Weg verhindert.
Unterstützte Zuordnungen sind Konfiguration. Zuweisungs- oder Synchronisierungsverhalten, das der Connector nicht leisten kann, erfordert zusätzliche Integrations- oder Individualarbeit.
Lässt sich die Anmeldung auf eine Sicherheitsgruppe beschränken?
Ja, wenn die Implementierung diese Regel ausdrücklich durchsetzt.
Eine Gruppe „Intranet users“ kann den Zugang steuern, während andere Gruppen die Berechtigungen nach der Anmeldung bestimmen. Die Zuordnung von Gruppen zu Rollen allein ist aber keine Zugangsbeschränkung. Ohne separate Prüfung könnte ein nicht zugeordneter Benutzer trotzdem den Standardzugriff für authentifizierte Benutzer erhalten.
Es gibt zwei Hauptorte, an denen sich die Beschränkung durchsetzen lässt.
Beim Identitätsanbieter: In Entra ID kann eine Unternehmensanwendung eine Benutzerzuweisung verlangen. Die gruppenbasierte Anwendungszuweisung hat Lizenzvoraussetzungen, und verschachtelte Gruppenmitgliedschaften werden über diesen Zuweisungsmechanismus nicht vererbt. Prüfen Sie die Einrichtung Ihres Tenants anhand der Microsoft-Anleitung zur Anwendungszuweisung.
Im Intranet: Die Integration kann vor dem Zulassen einer Person einen vertrauenswürdigen Gruppen- oder Rollen-Claim oder das Ergebnis einer autorisierten Verzeichnisabfrage prüfen.
Bei einer Zugangsregel, die auf Mitgliedschaft basiert, sollten fehlende Autorisierungsinformationen zur Verweigerung des Zugangs führen. Eine ungelöste Gruppen-Overage-Antwort sollte nicht stillschweigend Standardzugriff gewähren.
Testen Sie mindestens diese Fälle:
- Eine Person, der nie Zugriff zugewiesen wurde.
- Eine Person, die aus der Zugangsgruppe entfernt wurde.
- Eine authentifizierte Person, deren Antwort die benötigten Mitgliedschaftsinformationen nicht enthält.
- Ein Benutzer, der einen lokalen oder alternativen Anmeldeweg versucht.
Testen Sie außerdem eine Person mit bestehender Intranetsitzung. Die Verweigerung der nächsten Anmeldung beendet eine aktive Sitzung nicht automatisch. Zugangsbeschränkungen und Sitzungskontrollen brauchen getrennte Abnahmetests.
Wird das Konto sofort angelegt, wenn jemand einer Gruppe hinzugefügt wird?
Nicht unbedingt. Die Antwort hängt davon ab, ob die Integration Konten bei der Anmeldung erstellt oder ein von der Anmeldung unabhängiges Provisioning nutzt.
Kontoerstellung bei der ersten Anmeldung
Bei der Just-in-time-Kontoerstellung legt die Integration bei der ersten erfolgreichen, autorisierten Anmeldung ein lokales Konto an, sofern der gewählte Connector dieses Verhalten unterstützt und es aktiviert ist.
Der Ablauf:
- Die IT fügt die Person der erforderlichen Gruppe beim Anbieter hinzu.
- Die Person meldet sich im Intranet an.
- Die Integration validiert die Identität und prüft die Zugangsberechtigung.
- Sie legt das lokale Konto an und wendet die unterstützten Zuordnungen an.
Die Aufnahme in die Gruppe beim Anbieter macht die Person zugangsberechtigt. Ihr Intranetkonto wird dadurch noch nicht angelegt.
Wichtig ist auch ein vereinbarter, stabiler Identitätsabgleich. Spätere Anmeldungen sollten dasselbe Konto aktualisieren, statt nach einer Namens- oder E-Mail-Änderung Duplikate zu erzeugen.
Provisioning vor der ersten Anmeldung
Provisioning legt lokale Konten unabhängig von der Anmeldung der Person an oder aktualisiert sie.
Das ist wichtig, wenn HR möchte, dass neue Mitarbeitende schon vor ihrem ersten Besuch im Verzeichnis erscheinen, oder wenn Zugriffsänderungen das Intranet erreichen müssen, ohne auf die nächste Anmeldung zu warten.
SCIM, Verzeichnissynchronisierung und geplante Importe sind mögliche Umsetzungswege, die geprüft werden sollten. Sie sind keine bestätigten Standardfunktionen von Open Intranet.
SCIM definiert einen Standard zur Verwaltung von Identitätsressourcen, erfordert aber dennoch kompatible Endpunkte und Integration. Ein einmaliger Import ist nur eine Momentaufnahme. Laufendes Provisioning braucht Regeln für Abgleich, Aktualisierung und Deaktivierung.
Die sinnvolle Projektfrage lautet: „Muss das Konto existieren, bevor sich die Person anmeldet?“ Die Antwort hilft zu entscheiden, ob die Kontoerstellung bei der Anmeldung ausreicht.
Was passiert, wenn Mitarbeitende das Unternehmen verlassen?
Offboarding umfasst drei getrennte Aufgaben:
- Künftige Authentifizierung beim Anbieter oder Anwendungszugriff verhindern.
- Bestehende Intranetsitzungen beenden oder ablaufen lassen.
- Das lokale Intranetkonto sperren oder aktualisieren.
Wenn eine Aufgabe erledigt ist, beweist das nicht, dass die beiden anderen ebenfalls erledigt sind.
Das Deaktivieren des Kontos beim Anbieter kann künftige Authentifizierung verhindern, aber das Intranet kann noch eine eigene aktive Sitzung haben. Die Microsoft-Anleitung zum Widerrufen von Zugriff unterscheidet zwischen Sitzungen und Tokens, die der Anbieter steuert, und Sitzungen, die die Anwendung steuert.
Deshalb brauchen Sitzungsbeendigung, unterstütztes Abmeldeverhalten und Ablaufzeiten eine vereinbarte Umsetzung.
Zuordnung bei der Anmeldung reicht für ausscheidende Mitarbeitende nicht
Wer sich nie wieder anmeldet, löst keine weitere Aktualisierung bei der Anmeldung aus. Das lokale Konto und alte Rollenzuweisungen bleiben dann möglicherweise unverändert.
Eine ereignisgesteuerte oder geplante Lebenszyklus-Synchronisierung kann das lösen, ist aber zusätzliche Integrationsarbeit, sofern sie nicht ausdrücklich zum vereinbarten Setup gehört.
Der benötigte Zeitrahmen sollte klar sein. „Der Zugriff endet bei der nächsten Anmeldung“ und „der Zugriff endet mit dem Sitzungs-Timeout“ sind nicht dasselbe wie ein sofortiger Widerruf.
Sperren und Löschen sind unterschiedliche Entscheidungen
Das Sperren eines Kontos kann seine Nutzung verhindern und dabei die Zuordnung von Inhalten und die Historie bewahren.
Das Löschen eines Kontos erfordert eine eigene Entscheidung über aufbewahrte Datensätze, Urheberschaft und organisatorische Aufbewahrungspflichten. HR, IT und die zuständige Stelle für Akten oder Compliance sollten diese Richtlinie vereinbaren, bevor das Löschen automatisiert wird.
Den vollständigen Offboarding-Ablauf testen
Ein Abnahmetest sollte:
- Die Person aus der Zugangsgruppe entfernen.
- Das Konto beim Anbieter deaktivieren.
- Eine neue Anmeldung versuchen.
- Eingeschränkte Inhalte über eine bereits aktive Sitzung erneut aufrufen.
- Status und Berechtigungen des lokalen Kontos prüfen.
- Festhalten, wie lange es dauert, bis jede Änderung wirksam wird.
So erhält die Organisation einen Nachweis dafür, was „Zugriff entfernt“ tatsächlich bedeutet.
Bereit für den Start?
Ihre bestehenden Identitätsgruppen können wiederholte Zugriffsverwaltung reduzieren, sofern die Integration Zugang, Berechtigungen, Kontoerstellung und Entfernung abdeckt.
Für Keycloak gibt es ein fertiges Open-Intranet-Integrationsrezept. Entra ID und Google Workspace erfordern Integrationsarbeit. Bei jedem Anbieter sollten Konfiguration und etwaige Individualarbeit anhand konkreter Zugriffs- und Offboarding-Tests vereinbart werden.
Sprechen Sie mit dem Open-Intranet-Team und bringen Sie drei Angaben mit:
- Ihren Identitätsanbieter.
- Ein Beispiel für eine Zuordnung von Gruppe zu Berechtigung.
- Ob Mitarbeitende vor ihrer ersten Anmeldung im Verzeichnis erscheinen müssen.
Nennen Sie auch den benötigten Zeitrahmen für das Entfernen von Zugriff. Gemeinsam trennen wir den fertigen Ausgangspunkt und die Konfigurationsaufgaben von der Integrationsarbeit, die nötig ist, damit der Zugriff Ihrer Mitarbeitenden korrekt bleibt.